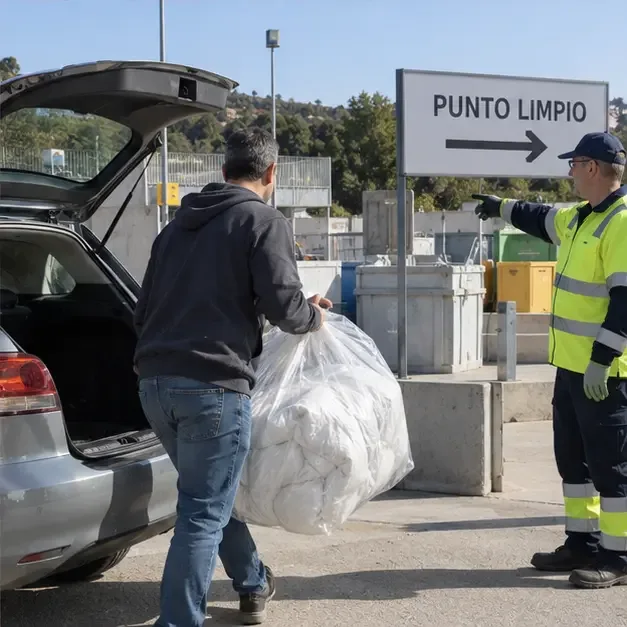
Cómo tirar un edredón en Vigo: opciones, Punto Limpo y recogida
Guía práctica para tirar un edredón en Vigo según su estado: reutilización, contenedor textil, Punto Limpo, recogida de voluminosos y checklist.
Las contraseñas son la primera línea de defensa contra las amenazas a la seguridad. Sin embargo, estos conceptos erróneos sobre contraseñas obsoletas pueden poner en riesgo su seguridad, por lo que es necesario cambiarlas ahora.
Mito 1: Una contraseña segura es suficiente para todo
Si usa la misma contraseña para varias cuentas, ha sido víctima de uno de los conceptos erróneos más dañinos sobre seguridad de contraseñas. Lamentablemente, una contraseña segura no es suficiente para mantenerte seguro, y esta falta de "variedad" puede causar más daño del que imaginas.
Incluso la contraseña más segura puede ser vulnerable a phishing , ataques de fuerza bruta o keyloggers . Si un pirata informático malintencionado compromete su información de inicio de sesión en un sitio web, lo primero que hará será utilizar esa información para obtener acceso a otros sitios web. Así, sin más, te has convertido en víctima de un delito cibernético porque piensas que crear contraseñas nuevas es demasiado complicado.
Puedes evitar este destino utilizando contraseñas diferentes, fuertes y únicas para cada cuenta. No es necesario que las recuerdes todas (ni que uses notas adhesivas), ya que puedes realizar un seguimiento de tus contraseñas con un administrador de contraseñas .
Concepto erróneo 2: Las contraseñas están obsoletas
Si bien las nuevas tecnologías de autenticación, como los códigos de acceso, pueden eliminar la dependencia excesiva de las contraseñas en el futuro, todavía pasarán varios años antes de que veamos un cambio de paradigma completo.
En primer lugar, es necesario que participen todos, desde los proveedores del sitio web hasta los usuarios. A pesar de que la biometría mejora la seguridad, muchas personas todavía la consideran una invasión de la privacidad. Por lo tanto, las contraseñas no desaparecerán en el corto plazo.
Concepto erróneo 3: Debes cambiar tu contraseña periódicamente.
Si sus contraseñas ya son seguras y únicas, cambiarlas cada pocos meses es contraproducente. Además de hacerte la vida más difícil (ya que no obtienes ningún beneficio tangible del cambio), puedes crear inadvertidamente contraseñas cada vez más débiles con cada cambio, especialmente si confías en tu memoria.
Sin embargo, en los casos en que haya sido afectado por una violación de datos, alguien haya intentado acceder a su cuenta o haya utilizado una red Wi-Fi pública sin protección, debe cambiar su contraseña; solo asegúrese de que sea tan única y segura como la anterior.
Mito 4: La autenticación multifactor es perfecta
Si bien puede parecer inmune a la piratería, la autenticación multifactor (MFA) es relativamente fácil de eludir para los ciberdelincuentes expertos y persistentes.
Por ejemplo, pueden enviar múltiples solicitudes de autenticación a un usuario hasta que obtenga acceso. Las estafas de phishing han sido efectivas durante mucho tiempo y los piratas informáticos a menudo se hacen pasar por soporte de TI para presionarlo a fin de que proporcione su código MFA.
En última instancia, si bien MFA es sin duda una buena forma de aumentar su seguridad general, no es una técnica infalible que pueda eliminar todas las amenazas.
Idea errónea 5: Las contraseñas complejas son inherentemente más seguras
¿Crees que una contraseña con un montón de símbolos y números aleatorios es impenetrable? ¡Piénsalo otra vez!
Lamentablemente no hay nada que puedas hacer al respecto. Un sitio web o una empresa pueden pedirle que aumente la complejidad de sus contraseñas implementando reglas específicas, pero pueden almacenarlas en texto simple sin cifrar, lo que hace que todo el proceso sea inútil.
Esta también es una práctica estándar en la que los ciberdelincuentes utilizan algunas reglas para su beneficio. Por ejemplo, si un sitio tiene requisitos de longitud mínima y máxima de contraseña, un hacker tendrá un punto de partida claro y probará combinaciones que cumplan con estos requisitos.
La longitud y la complejidad son defensas efectivas contra ataques de fuerza bruta, pero también debes prestar atención a la originalidad de la contraseña. Los piratas informáticos suelen utilizar técnicas de pulverización de contraseñas para descifrar contraseñas comunes en una variedad de sitios web. La mayoría de los sistemas de seguridad bloquean estos ataques, por lo que si tu contraseña es original minimizarás tus posibilidades de ser víctima de este ciberataque ciego.
Guía práctica para tirar un edredón en Vigo según su estado: reutilización, contenedor textil, Punto Limpo, recogida de voluminosos y checklist.
Descubre cómo tirar una batería de litio en Palma según su tipo y estado, dónde buscar un punto verde y qué hacer si está dañada.
¿Tienes un ordenador viejo en Bilbao? Descubre dónde entregarlo, cuándo puede recogerlo una tienda, cómo proteger tus datos y qué opción conviene si aún funciona.
Descubre cómo tirar un frigorífico en Almería: Punto Limpio, retirada 1x1 al comprar otro, preparación, transporte y errores que debes evitar.
Si la ITV sale desfavorable, el plazo máximo para reparar y volver es de dos meses. Te explicamos qué puedes hacer mientras tanto y qué ocurre si te retrasas.
¿Dónde tirar un edredón en Terrassa? Descubre por qué no va al contenedor naranja y cómo consultar el punto limpio adecuado.
Descubre cómo tirar un frigorífico en Elche: ecoparque, recogida de voluminosos o entrega al vendedor, con ventajas, límites y consejos prácticos.
Guía práctica para deshacerse de una bombona de butano o propano en Málaga: devolución al proveedor, qué hacer si tiene gas o fuga y cuándo consultar el punto limpio.
Guía actualizada para deshacerse de una lavadora en Alcalá de Henares: recogida municipal gratuita, Punto Limpio y retirada al comprar una nueva.
Descubre cómo tirar una batería de litio en Madrid: qué punto limpio elegir, cómo transportar una batería intacta y qué hacer si está hinchada o es de un vehículo eléctrico.