Cómo

Habilite el modo FIPS en SLES 15 y verifique el estado de arranque.

Habilite el modo FIPS en SLES 15 y verifique el estado de arranque.

Siga el procedimiento SP7 de SUSE para habilitar el modo FIPS, reiniciar de forma segura, verificar la política activa y comprobar si sus requisitos de cumplimiento exigen módulos validados.


Configurar un volumen de datos cifrado con LUKS en SLES

Configurar un volumen de datos cifrado con LUKS en SLES

Compare YaST y cryptsetup para un nuevo volumen de datos SLES cifrado, elija LUKS1 o LUKS2 y verifique el comportamiento de desbloqueo y montaje de forma segura.

Cree un servidor de actualización local de SUSE con RMT en SLES 15.

Cree un servidor de actualización local de SUSE con RMT en SLES 15.

Configure RMT en SLES 15, replique los repositorios autorizados y verifique el registro HTTPS y el acceso a los paquetes desde un cliente de prueba.

Unir SLES 15 a Active Directory con SSSD en YaST

Unir SLES 15 a Active Directory con SSSD en YaST

Conecte SLES 15 a Active Directory mediante la gestión de inicio de sesión basada en SSSD de YaST y, a continuación, verifique la búsqueda en el directorio, el inicio de sesión en el dominio y los tickets de Kerberos.

Habilitar la aplicación de parches en vivo de SLES y verificar una corrección del kernel

Habilitar la aplicación de parches en vivo de SLES y verificar una corrección del kernel

Configure la ruta de Live Patching correcta para SLES 16.0 o 15 SP7, aplique las correcciones del kernel que cumplan los requisitos y confirme qué está activo sin confundirlo con una actualización del kernel que requiera reiniciar el sistema.

Mantenga los servicios disponibles durante una actualización de SLES 15 SP5 a SP6.

Mantenga los servicios disponibles durante una actualización de SLES 15 SP5 a SP6.

SLES 15 SP5 puede migrar en línea a SP6, pero cada nodo debe reiniciarse. Utilice una actualización progresiva probada o una transición azul-verde para mantener las cargas de trabajo accesibles.

Crea un perfil personalizado de AppArmor en SUSE Linux.

Crea un perfil personalizado de AppArmor en SUSE Linux.

Cree, refine y verifique un perfil de AppArmor con privilegios mínimos en SLES 15 SP7, con una nota clara sobre la configuración predeterminada de SELinux en SLES 16.

Aplique el SLES 15 STIG de forma segura con OpenSCAP.

Aplique el SLES 15 STIG de forma segura con OpenSCAP.

Utilice el perfil STIG compatible con SUSE para analizar SLES 15, probar la remediación, revisar los hallazgos restantes y conservar la evidencia de la evaluación.

Restaurar el acceso a Cockpit en SUSE Linux Enterprise Server

Restaurar el acceso a Cockpit en SUSE Linux Enterprise Server

Para rastrear una conexión fallida a Cockpit, utilice DNS, el puerto 9090, el socket systemd, firewalld, TLS y la configuración de inicio de sesión, siguiendo las directrices actuales de SUSE.

Configure la conmutación por error Ethernet confiable con la agregación de enlaces de SLES 15.

Configure la conmutación por error Ethernet confiable con la agregación de enlaces de SLES 15.

Cree una conexión Ethernet redundante en SLES 15 con YaST y Wicked, configure la agregación de enlaces activo-pasivo y verifique ambos puertos y la conmutación por error.

Cree un perfil reutilizable de AutoYaST para instalaciones de SLES 15.

Cree un perfil reutilizable de AutoYaST para instalaciones de SLES 15.

Convierta un sistema SLES 15 existente en un perfil AutoYaST revisado, valídelo y utilícelo para implementar un servidor de prueba con menos pasos manuales.

Configuración de KVM en SLES 15: Hacer que las máquinas virtuales seleccionadas se inicien al arrancar.

Configuración de KVM en SLES 15: Hacer que las máquinas virtuales seleccionadas se inicien al arrancar.

Instale las herramientas SLES 15 KVM y libvirt, habilite el servicio de host correcto y configure las máquinas virtuales seleccionadas para que se inicien después de un reinicio.

Diagnosticar un servidor SUSE que se bloquea en la pantalla de apagado de systemd.

Diagnosticar un servidor SUSE que se bloquea en la pantalla de apagado de systemd.

Utilice las tareas de systemd y el registro de arranque anterior para localizar un servicio lento, un punto de montaje o una dependencia de almacenamiento, y luego corríjalo sin enmascarar la causa.

Abra únicamente el tráfico web que su servidor SLES 15 necesita.

Abra únicamente el tráfico web que su servidor SLES 15 necesita.

Utilice firewall-cmd para inspeccionar la zona activa, permitir HTTP de forma segura, preservar el acceso SSH y verificar que la regla se mantenga tras una recarga en SLES 15.

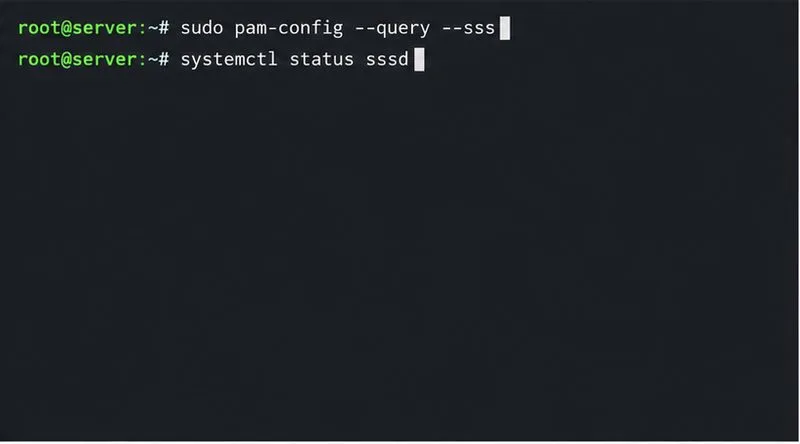
Diagnosticar fallos de inicio de sesión de SLES PAM sin quedarse bloqueado

Diagnosticar fallos de inicio de sesión de SLES PAM sin quedarse bloqueado

Localice el fallo de PAM en su servicio, política de cuenta o proveedor de identidad, y luego repare la configuración SLES correcta manteniendo una sesión de administrador operativa.

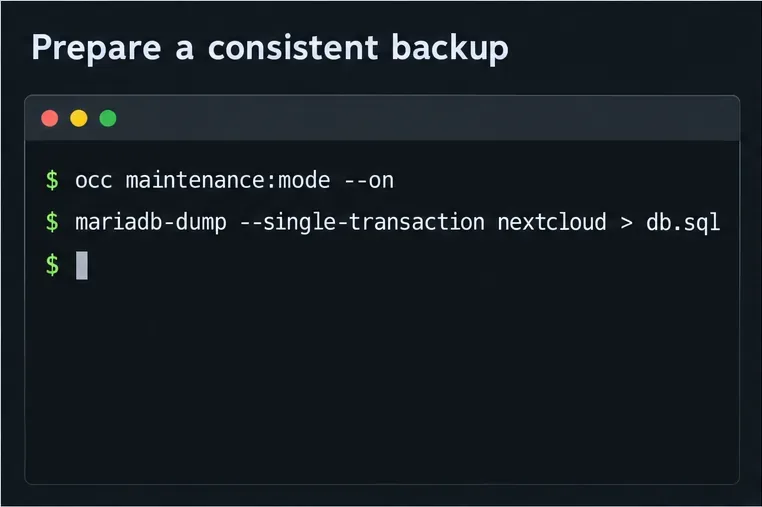
Automatice las copias de seguridad consistentes de Nextcloud con Restic y Cron.

Automatice las copias de seguridad consistentes de Nextcloud con Restic y Cron.

Realice copias de seguridad de los archivos de Nextcloud y MariaDB conjuntamente, programe instantáneas Restic cifradas con cron y verifique la recuperación sin poner en riesgo el servidor en producción.

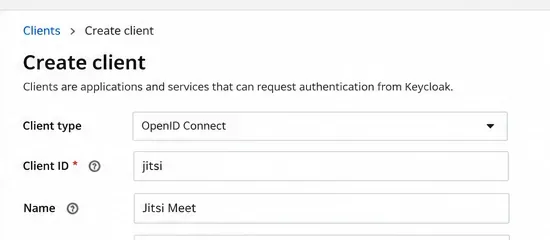
Permitir que los usuarios autorizados creen salas de Jitsi con inicio de sesión de Keycloak.

Permitir que los usuarios autorizados creen salas de Jitsi con inicio de sesión de Keycloak.

Permitir únicamente que las cuentas autorizadas inicien salas de Jitsi Meet mediante Keycloak y autenticación por token, manteniendo la opción de unirse como invitado cuando sea necesario.

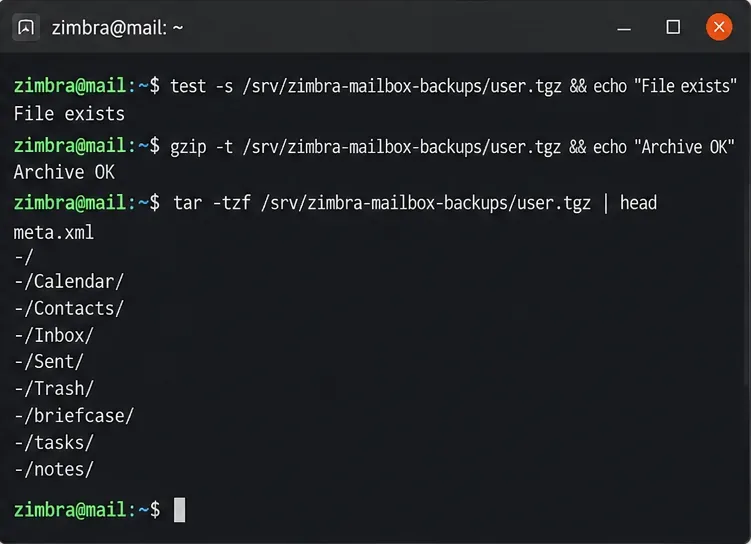
Copia de seguridad y restauración de un buzón de correo de Zimbra CE mediante exportaciones TGZ

Copia de seguridad y restauración de un buzón de correo de Zimbra CE mediante exportaciones TGZ

Exporta un buzón individual de Zimbra Community Edition, valida su copia de seguridad TGZ y restaura los elementos que falten sin sobrescribir el correo existente.

Sincroniza los usuarios de Active Directory con ONLYOFFICE DocSpace a través de LDAP.

Sincroniza los usuarios de Active Directory con ONLYOFFICE DocSpace a través de LDAP.

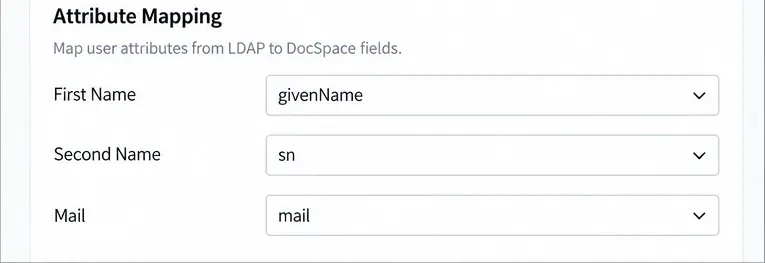
Conecte ONLYOFFICE DocSpace a Active Directory u OpenLDAP, importe usuarios y grupos de forma segura, asigne campos de cuenta y programe una sincronización fiable.

Debian 12 en un VPS con poca RAM: Cómo reducir los fallos por falta de memoria de MySQL

Debian 12 en un VPS con poca RAM: Cómo reducir los fallos por falta de memoria de MySQL

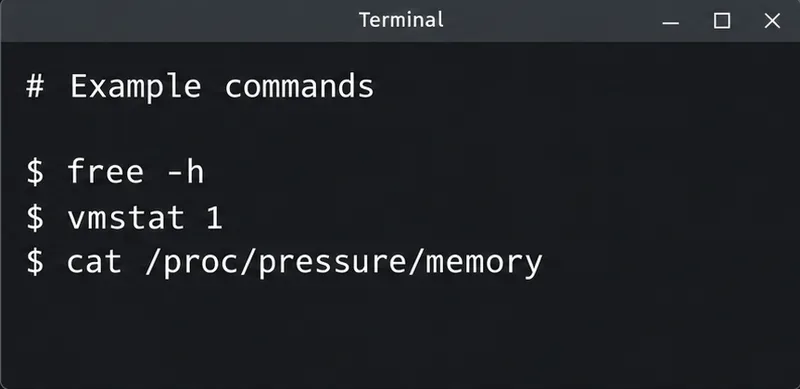
Diagnosticar errores de memoria insuficiente (OOM kills) en MySQL en Debian 12, comprobar los límites de memoria del VPS, configurar el espacio de intercambio y ajustar la memoria y la concurrencia de la base de datos sin prometer una solución universal.

Agregar fuentes al servidor de documentos ONLYOFFICE: Docker vs Linux

Agregar fuentes al servidor de documentos ONLYOFFICE: Docker vs Linux

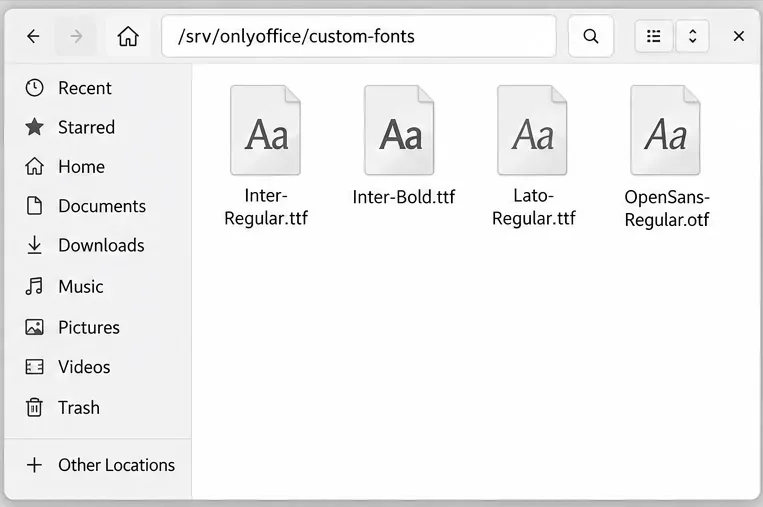
Instale fuentes personalizadas en ONLYOFFICE Document Server, compare los montajes persistentes de Docker con las copias directas, reconstruya la lista de fuentes y verifique el resultado.

Coloca ONLYOFFICE Docs detrás de HAProxy sin interrumpir la edición.

Coloca ONLYOFFICE Docs detrás de HAProxy sin interrumpir la edición.

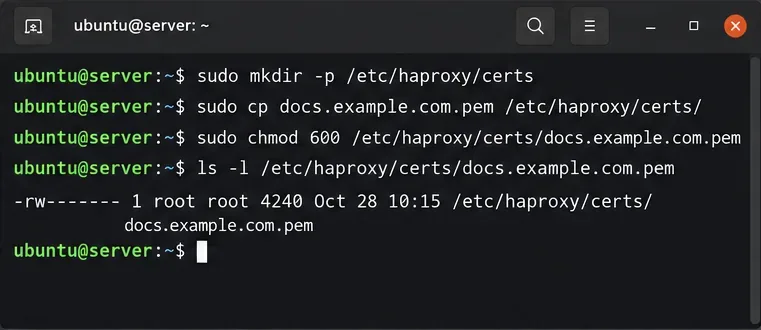
Configure HAProxy HTTPS, el reenvío de encabezados, los tiempos de espera de WebSocket y las comprobaciones de estado para ONLYOFFICE Docs, y luego verifique la edición y el guardado.

Instalar y firmar módulos de kernel personalizados en SLES 15 Secure Boot

Instalar y firmar módulos de kernel personalizados en SLES 15 Secure Boot

Cargue un módulo de kernel SLES 15 personalizado sin deshabilitar el arranque seguro. Asegúrese de que el kernel en ejecución coincida, firme el archivo .ko, registre una clave MOK y verifique la carga.

Reenvío seguro de Syslog de SLES con rsyslog y TLS mutuo

Reenvío seguro de Syslog de SLES con rsyslog y TLS mutuo

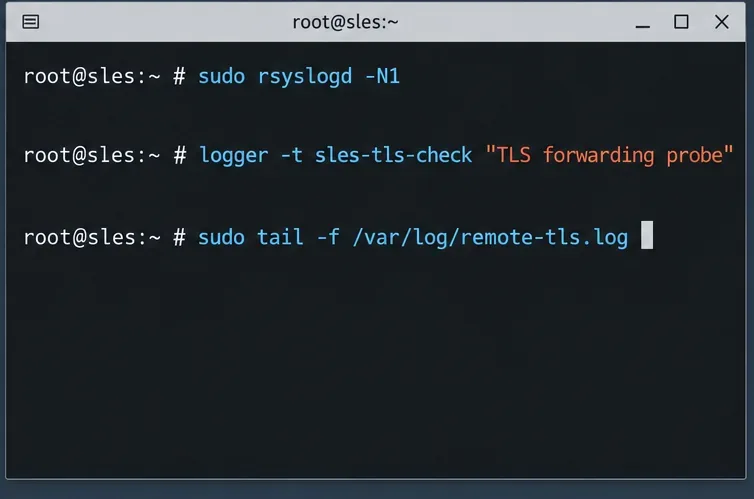
Envía los registros del sistema SLES a un recolector rsyslog remoto a través de TLS autenticado, con comprobaciones de certificados, almacenamiento en búfer de interrupciones y pruebas de entrega.

Cómo iniciar Ubuntu Server en modo de emergencia: Guía de recuperación paso a paso

Cómo iniciar Ubuntu Server en modo de emergencia: Guía de recuperación paso a paso

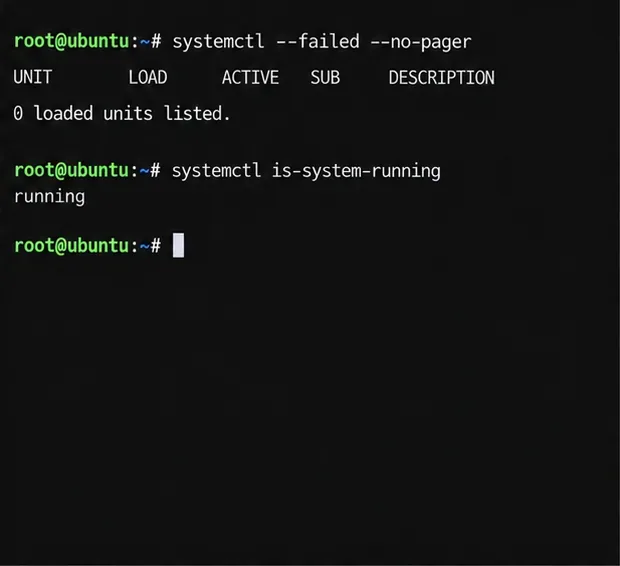
Diagnostica de forma segura el modo de emergencia de Ubuntu Server. Lee los registros de arranque, comprueba los puntos de montaje raíz y fstab, repara una unidad defectuosa, gestiona los errores del sistema de archivos y verifica un reinicio correcto.

Cómo configurar una VPN WireGuard de punto a sitio en Debian 12

Cómo configurar una VPN WireGuard de punto a sitio en Debian 12

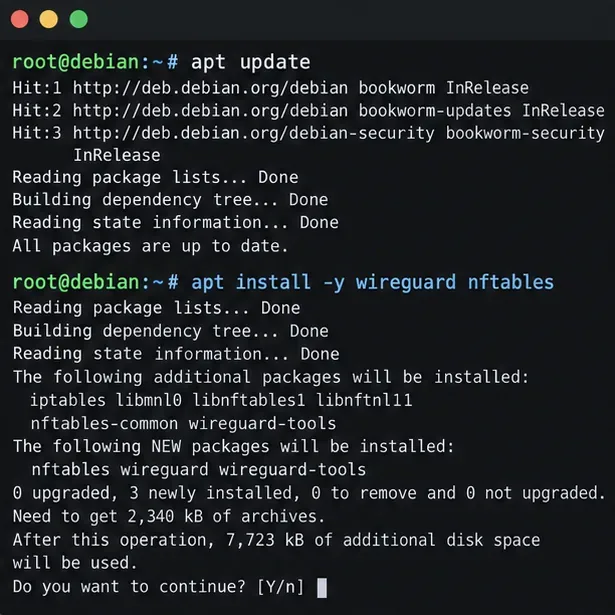
Configura un servidor VPN WireGuard en Debian 12 para un cliente remoto. Configura las claves, el reenvío de IPv4, la traducción de direcciones de red (NAT) con nftables, el acceso al firewall y las comprobaciones de conexión.

Guía paso a paso para reforzar la seguridad de Debian 12 y cumplir con la normativa CIS.

Guía paso a paso para reforzar la seguridad de Debian 12 y cumplir con la normativa CIS.

Proteja una estación de trabajo Debian 12 con un flujo de trabajo cuidadoso basado en el estándar CIS Benchmark: seleccione el perfil adecuado, aplique parches de forma segura, revise los servicios y el acceso, configure nftables y documente las pruebas.

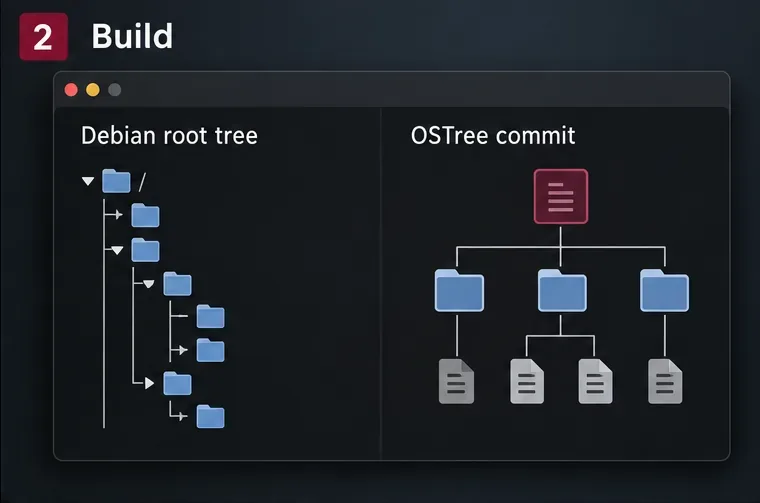
Cómo construir un escritorio Debian como un sistema inmutable basado en OSTree.

Cómo construir un escritorio Debian como un sistema inmutable basado en OSTree.

Aprende a crear y probar un escritorio OSTree derivado de Debian en una máquina virtual, incluyendo la preparación del árbol del sistema, la integración del arranque, las comprobaciones de implementación y la reversión.

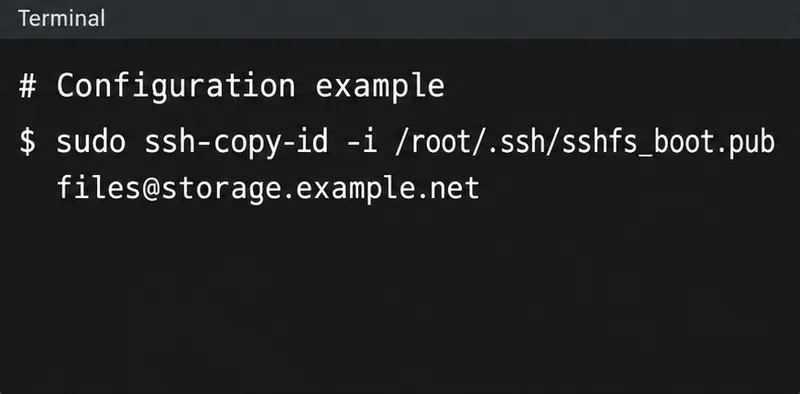
Cómo montar automáticamente un directorio SSHFS remoto al arrancar en Debian

Cómo montar automáticamente un directorio SSHFS remoto al arrancar en Debian

Configura un montaje de arranque SSHFS en Debian con claves SSH, fstab y montaje automático de systemd. Incluye comprobaciones de reinicio, permisos, tiempos de espera y solución de problemas.

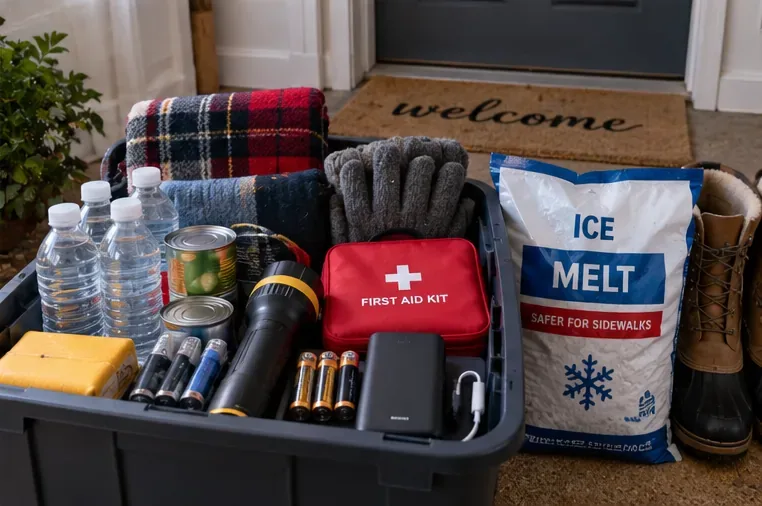
Lista de verificación de mantenimiento del hogar para Chicago e Illinois (octubre de 2026): Heladas, calefacción, canaletas y preparación para el invierno.

Lista de verificación de mantenimiento del hogar para Chicago e Illinois (octubre de 2026): Heladas, calefacción, canaletas y preparación para el invierno.

Una lista práctica de mantenimiento del hogar para Chicago e Illinois, vigente en octubre de 2026, que abarca la primera helada, la seguridad de la calefacción, las canaletas, las hojas, las tuberías, los inquilinos y la preparación para las tormentas invernales.

Descubre guías cómo hacer, tutoriales detallados y fixes para smartphones, coches, tech y más. Comparte experiencias, colecciones útiles y resuelve dudas en WEBTECH 360.