Conecta ownCloud Infinite Scale a LDAP para el inicio de sesión de usuarios.
Configure el inicio de sesión LDAP de oCIS, alinee las búsquedas de usuarios y grupos, y verifique la configuración de TLS y del esquema antes de la implementación.
Nota sobre la versión actual: la documentación actual de ownCloud enumera Classic 11.0 como la línea de lanzamiento estable y dice que Classic 11 solo admite la instalación basada en Docker. El punto de automatización confiable para esa implementación es un trabajo cron del host que ejecuta un script desde el directorio del proyecto Docker Compose. Para una pila respaldada por MariaDB, el script habilita brevemente el modo de mantenimiento, detiene el servicio web, exporta la base de datos con mysqldump, valida el archivo comprimido y vuelve a iniciar ownCloud. ownCloud documenta el modo de mantenimiento y los volcados de database-tool como parte de su procedimiento de copia de seguridad .
Este ejemplo utiliza los nombres de servicio oficiales de Compose owncloud. mariadbSi utiliza ownCloud Server 10.16, una instalación que no sea Docker o PostgreSQL, utilice los nombres de servicio y los comandos específicos de la base de datos para esa implementación en lugar de copiar el script sin modificar.
Ejecute la copia de seguridad desde el host que ejecuta Docker Compose, no desde dentro del contenedor web de ownCloud. En el directorio del proyecto Compose, cree un archivo de opciones de cliente que el cliente MariaDB pueda leer sin necesidad de incluir una contraseña en el script de copia de seguridad o en crontab:
mkdir -p secrets
nano secrets/db-backup-client.cnf
Introduzca la cuenta de base de datos utilizada para las copias de seguridad. En el ejemplo oficial, la contraseña de root de MariaDB ya está configurada en el entorno de implementación; para producción, es preferible una cuenta de copia de seguridad dedicada con solo los privilegios necesarios para su versión de MariaDB.
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
Restringe el acceso al archivo en el host para que solo el administrador de la implementación pueda leerlo:
chmod 600 secrets/db-backup-client.cnf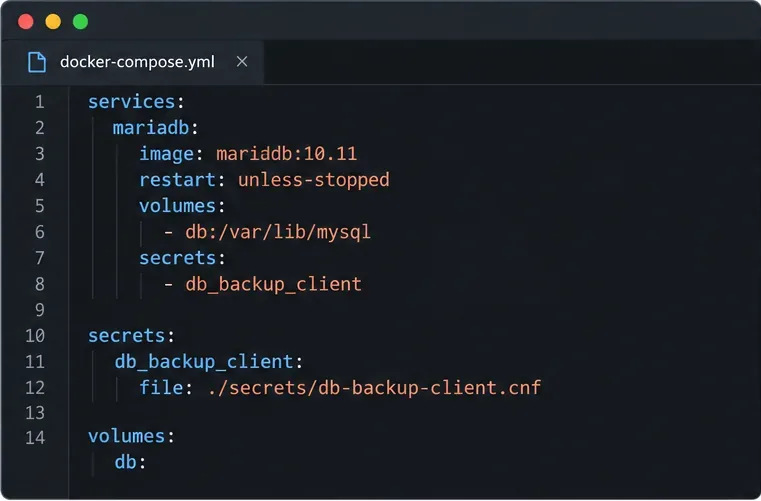
Monta el archivo como un secreto de Compose en el servicio MariaDB. Agrega la secretsentrada debajo del servicio existente mariadby declara el secreto en el nivel superior. Conserva todas las demás configuraciones en tu archivo Compose:
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose pone este archivo a disposición en el contenedor de MariaDB en /run/secrets/db_backup_client. Recrea o reinicia ese servicio si tu implementación de Compose lo requiere para aplicar el nuevo montaje. No uses contraseñas de ejemplo de la documentación en una instalación real.
Cree el archivo /usr/local/sbin/owncloud-db-backupcomo usuario root. Esta versión asume que el proyecto se encuentra en /srv/owncloudun directorio host independiente y que los volcados se escriben en dicho directorio. Modifique ambas rutas para que coincidan con su servidor. El modo de mantenimiento y la detención del servicio de la aplicación provocan una breve interrupción nocturna, pero impiden que las solicitudes web modifiquen los datos durante la exportación. El mecanismo de limpieza intenta reiniciar el servicio y desactivar el modo de mantenimiento si un comando falla.
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT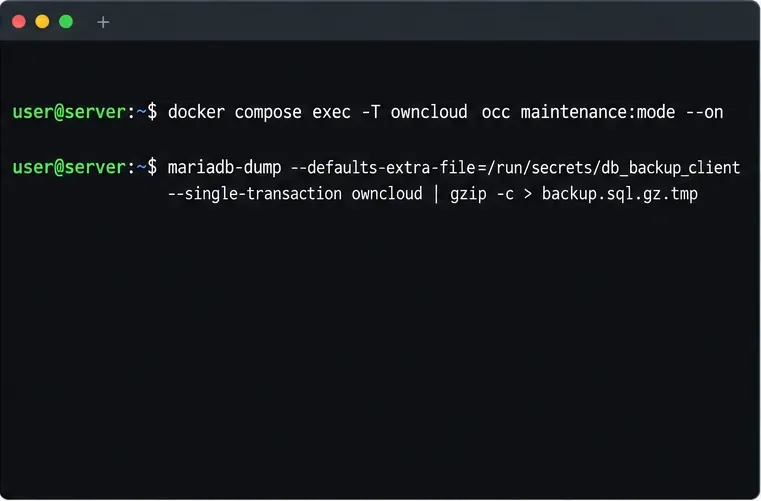
--single-transactionEsta es la opción de base de datos que se utiliza en el ejemplo de copia de seguridad de MariaDB/MySQL de ownCloud. El nombre de archivo temporal evita que una copia de seguridad incompleta parezca una copia de seguridad finalizada; gzip -tdebe test -stener éxito antes de que se cambie el nombre del archivo. El bloqueo impide que una ejecución lenta se superponga con la siguiente ejecución programada. Si su proyecto de Compose utiliza un nombre de base de datos diferente, cambie el último owncloudargumento para que coincida.
Instala el script y hazlo ejecutable; luego, ejecútalo manualmente una vez antes de programarlo. Una ejecución manual te permite verificar las rutas de Compose, el montaje secreto, el espacio en disco disponible y la recuperación en modo de mantenimiento, mientras puedes consultar los registros.
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
Si finaliza correctamente y ownCloud vuelve a funcionar con normalidad, abre el crontab del usuario root y añade una tarea diaria a las 2:30 a. m. Cron utiliza la zona horaria local del host; cambia la hora a un intervalo de tiempo tranquilo en tu entorno.
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1
El proceso se ejecuta como root porque necesita controlar Docker, escribir en el directorio de copia de seguridad protegido y crear el archivo de bloqueo. Mantenga el script y la base de datos confidenciales, accesibles solo para administradores. Configure la rotación de registros y una alerta o comprobación de monitorización para detectar salidas de trabajos distintas de cero; el registro cron por sí solo no demuestra que exista una copia de seguridad utilizable.
Tras la ejecución manual y de nuevo tras la primera ejecución programada, compruebe que existe un nuevo archivo con marca de tiempo, que no está vacío y que supera una comprobación de integridad de gzip:
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
Una operación exitosa gzip -tconfirma que el flujo comprimido es legible; no prueba que MariaDB pueda restaurar la base de datos SQL ni que la instancia de ownCloud restaurada funcione correctamente. Restaure periódicamente una copia en un entorno de prueba desechable siguiendo las instrucciones de restauración de ownCloud . Nunca realice pruebas importando datos sobre la base de datos en producción.
Mantenga las copias de seguridad de la base de datos fuera del proyecto Compose y envíe una copia cifrada a un almacenamiento independiente. Configure la retención según las necesidades de recuperación y la capacidad disponible, y supervise el destino para evitar que se llene silenciosamente. Una copia de seguridad de la base de datos por sí sola no constituye una copia de seguridad completa de ownCloud: la guía de restauración actual también requiere los datos del volumen Docker que contienen las carpetas apps, config, y files, además de cualquier archivo de tema personalizado o claves de cifrado ubicadas por separado.
Si su instalación de ownCloud utiliza PostgreSQL, cambie al formato documentado pg_dump; pg_restorela guía actual del servidor admite MySQL/MariaDB y PostgreSQL para producción. SQLite se describe para evaluación, no para producción. Tenga en cuenta también que la sección "Copia de seguridad de tareas programadas" de ownCloud se refiere a la conservación de un www-datacrontab existente; no crea una copia de seguridad periódica de la base de datos.
Configure el inicio de sesión LDAP de oCIS, alinee las búsquedas de usuarios y grupos, y verifique la configuración de TLS y del esquema antes de la implementación.
Agregue un bucket de Amazon S3 a ownCloud 10, prepare credenciales y puntos finales compatibles y verifique el acceso sin confundir un punto de montaje con el almacenamiento principal.
Programe volcados protegidos de MariaDB para ownCloud Server, gestione el modo de mantenimiento de forma segura y verifique cada copia de seguridad antes de utilizarla.
Planifique una migración de ownCloud 10 a oCIS con la aplicación compatible, comandos ordenados, comprobaciones de identidad y una lista clara de los datos que necesitan un tratamiento por separado.
Sustituye los logotipos de ownCloud Classic 10 y personaliza los colores de la interfaz web con una aplicación de temas, evitando al mismo tiempo los problemas relacionados con la actualización y la comprobación de integridad.
Asigne límites de almacenamiento basados en bytes a los nuevos usuarios de ownCloud Infinite Scale según su rol, con un ejemplo de proxy.yaml y una lista de verificación de seguridad.
Restaure la sincronización de ownCloud Desktop comprobando el nombre de host del servidor, la cadena de certificados, la confianza de la CA privada y los problemas del portal cautivo sin deshabilitar la verificación TLS.
Utilice el informe de archivos no válidos para identificar archivos principales o firmas de aplicaciones que no coincidan, restaurar los archivos de lanzamiento correctos y verificar la integridad de forma segura.
Implementa ownCloud Infinite Scale desde su ejemplo oficial de Compose, configura los dominios y el almacenamiento persistente, y luego verifica TLS, los contenedores y el primer inicio de sesión.
Configure el controlador S3NG, los permisos del bucket, el almacenamiento persistente de metadatos y el tamaño de carga para que ownCloud Infinite Scale pueda almacenar el contenido de los archivos de forma fiable.



