Inicio
» Hoy
»
Ciberataques con IA: cómo operan y qué buscan los atacantes | 11 de noviembre de 2026
Ciberataques con IA: cómo operan y qué buscan los atacantes | 11 de noviembre de 2026
Actualizado: 11 de noviembre de 2026, 15:52, hora del Centro de México (CST, UTC−06:00).
La inteligencia artificial está haciendo más rápida y convincente una parte de los ciberataques: investigar posibles víctimas, suplantar identidades y enviar mensajes fraudulentos a gran escala. La Secretaría de Seguridad y Protección Ciudadana (SSPC) de México advirtió en octubre sobre el uso de IA para crear mensajes engañosos, manipular información y tratar de obtener datos o acceso a cuentas y sistemas. Eso no significa que cada fraude sea obra de una IA ni que las máquinas estén detrás de todos los ataques.
Los objetivos siguen siendo conocidos: robar dinero o credenciales, tomar control de cuentas, extraer información, extorsionar, espiar o interrumpir servicios. La IA puede reducir el tiempo y el costo de preparar el engaño; la oportunidad suele aparecer cuando una persona confía en un mensaje o una organización deja expuesta una cuenta, un dispositivo o un sistema sin actualizar.
Destaques
La IA facilita mensajes personalizados, perfiles falsos y posibles suplantaciones de voz o video.
El objetivo sigue siendo obtener acceso, dinero o datos; la herramienta no cambia por sí sola el motivo del delito.
Microsoft reportó en 2026 una aceleración de varias etapas del ataque, aunque la mayoría de las intrusiones complejas aún conservan dirección humana.
En México, las autoridades advierten sobre el riesgo, pero no debe presentarse una posibilidad tecnológica como un caso confirmado.
¿Qué cambió en los ciberataques con inteligencia artificial?
El cambio más visible es de escala y personalización. Un modelo generativo puede ayudar a redactar mensajes con tono natural, adaptar el texto a distintas personas o idiomas, crear imágenes y mantener conversaciones falsas. En una estafa, eso puede servir para imitar a un proveedor, una institución, un jefe o un familiar. También puede facilitar la investigación previa con datos que la propia víctima publicó en redes sociales.
El FBI explica que los delincuentes pueden usar texto, imágenes, audio y video sintéticos para hacer más creíbles fraudes financieros, perfiles inventados y solicitudes urgentes de dinero. La voz clonada puede reforzar una llamada de emergencia falsa; un video manipulado puede aparentar que alguien conocido respalda una inversión. Son técnicas posibles, no pruebas de que cada llamada o publicación sospechosa se haya creado con IA.
La IA también aparece en tareas técnicas: resumir información pública sobre una organización, clasificar datos robados o apoyar la búsqueda de errores en software. En su Digital Defense Report 2026, Microsoft describe usos de IA en reconocimiento, phishing, desarrollo de malware y actividades posteriores a una intrusión. También señala que los actores suelen buscar identidades, servicios y herramientas en los que las organizaciones ya confían.
¿Cómo avanza un ataque moderno?
Una campaña puede comenzar con la recopilación de información pública o con credenciales expuestas previamente. Después llega el contacto: correo, SMS, mensajería, llamada o sitio falso. La IA puede ayudar a que el mensaje parezca escrito para esa persona y a probar muchas variantes, pero el acceso inicial todavía suele depender de una acción humana —por ejemplo, abrir un enlace, entregar un código o instalar una aplicación— o de una falla técnica sin corregir.
Si el atacante entra, puede intentar conservar el acceso, moverse hacia otras cuentas o equipos y buscar información útil. En un fraude, esa información puede servir para pedir una transferencia o cambiar datos de pago. En una extorsión, puede usarse para amenazar con publicar archivos. En otros casos se busca espionaje o interrumpir operaciones. No todas las campañas siguen la misma secuencia: algunas se quedan en el engaño y otras combinan varias técnicas.
Microsoft informó que en el primer semestre de 2026 se publicaron cerca de 40,000 vulnerabilidades (CVE) y observó que el tiempo mediano entre la detección de ciertas vulnerabilidades explotadas y su uso malicioso cayó por debajo de 24 horas. La empresa estimó que corregir vulnerabilidades críticas expuestas en organizaciones puede tomar de 30 a 60 días. Es un indicador de presión para los equipos de seguridad, no una afirmación de que la IA haya descubierto o explotado cada vulnerabilidad.
¿Qué buscan los atacantes y por qué usan IA?
El beneficio puede ser directo, como dinero obtenido mediante una transferencia fraudulenta, o indirecto, como contraseñas, códigos de acceso, datos personales y acceso persistente a una empresa. Esa información se puede usar para cometer fraude, venderse o emplearse en una segunda intrusión. Los objetivos también incluyen espionaje y sabotaje. Según Microsoft, los motivos principales permanecen estables; la IA amplía la velocidad, el alcance y la consistencia con que algunos actores los persiguen.
El reporte anual 2025 del centro IC3 del FBI registró 22,364 denuncias que incluían información relacionada con IA y pérdidas ajustadas superiores a 893 millones de dólares. Esas cifras corresponden a denuncias recibidas en Estados Unidos, no a una medición de víctimas o pérdidas en México. Además, que una denuncia mencione IA no demuestra por sí solo que esta haya sido determinante en cada caso.
¿Qué se sabe específicamente en México?
La SSPC señaló en octubre de 2026 que los delincuentes pueden recurrir a IA para crear mensajes fraudulentos y buscar datos o acceso no autorizado. La Guardia Nacional CERT-MX publicó recomendaciones ante llamadas que podrían usar clonación de voz: verificar por otro medio, acordar una palabra clave familiar y limitar la exposición de audios largos en redes. CONDUSEF también ha advertido sobre malware móvil que puede capturar claves y códigos de verificación o facilitar el control del dispositivo.
La precisión importa: CONDUSEF indicó que no contaba con registros generalizados en México de suplantación bancaria mediante voz clonada, aunque consideró que la tecnología podría utilizarse para perfeccionar esos engaños. Además, cuando circularon reportes sobre un supuesto ataque con IA a instituciones, el SAT informó en febrero de 2026 que su revisión no identificó accesos ilegítimos ni anomalías vinculadas con la presunta filtración. Una advertencia sobre una amenaza no equivale a confirmar un incidente.
¿Qué señales conviene tomar en serio?
Más que intentar adivinar si un mensaje lo escribió una persona o una IA, conviene fijarse en lo que pide: actuar de inmediato, abrir un enlace, instalar una aplicación, compartir un NIP o código de verificación, mover dinero o permitir acceso remoto. Si una voz conocida solicita ayuda o una transferencia, confirma la historia por un número que ya tengas guardado o por otro canal independiente. Para pagos de una empresa, verifica cualquier cambio de cuenta con un contacto conocido y un procedimiento interno.
La SSPC y CERT-MX recomiendan desconfiar de la suplantación y verificar la identidad antes de actuar. Para reportar un delito cibernético, la Guardia Nacional CERT-MX indica el número 088. En un negocio, reducir permisos innecesarios, activar autenticación multifactor y atender con rapidez las actualizaciones críticas ayuda a cerrar rutas que un atacante podría aprovechar, use o no IA.
¿Qué puede pasar después?
Es razonable esperar que el contenido fraudulento sea más rápido de producir y más difícil de distinguir por su redacción o apariencia. Microsoft observa una transición desde IA que asiste a operadores hacia una automatización más amplia, pero aclara que la autonomía completa no es la norma en las intrusiones complejas. El resultado dependerá de cómo se integren estas herramientas y de si las organizaciones fortalecen identidad, permisos, actualización de sistemas y respuesta a incidentes. Para las personas, la regla práctica permanece: confirmar por un canal independiente cualquier solicitud de dinero, códigos o acceso.
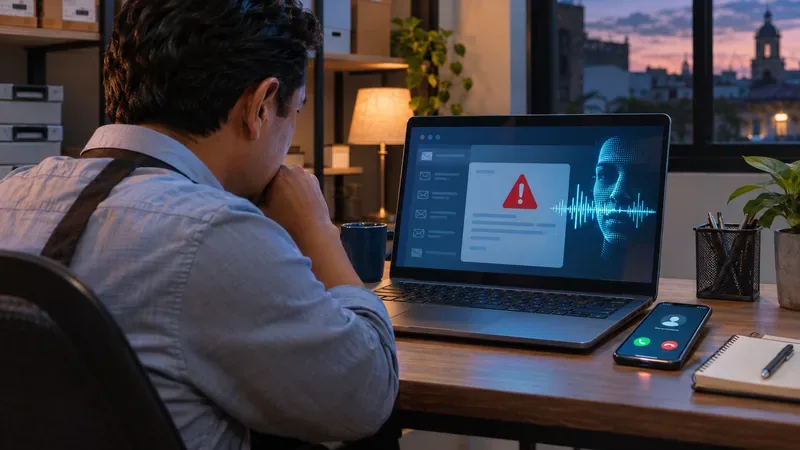
Ilustración editorial: una alerta digital y una llamada pueden formar parte de un intento de suplantación; la imagen no representa un incidente real.
¿La inteligencia artificial puede ejecutar un ciberataque por sí sola?
Puede automatizar tareas y encadenar algunas acciones, pero Microsoft indica que la mayoría de las intrusiones complejas todavía cuentan con dirección humana significativa.
¿Cómo se distingue una llamada clonada?
No siempre es posible detectarla por la voz. Cuelga y confirma la situación con la persona por un número conocido; una palabra clave familiar también puede ayudar.
¿Qué buscan normalmente los atacantes?
Acceso a cuentas y sistemas, dinero, credenciales, datos, extorsión, espionaje o interrupción de servicios. La IA facilita algunas tácticas, pero no cambia esos objetivos de fondo.