Inicio
» Hoy
»
Ciberataques en México: alertas, filtraciones y riesgos rumbo al Buen Fin | 11 de noviembre de 2026
Ciberataques en México: alertas, filtraciones y riesgos rumbo al Buen Fin | 11 de noviembre de 2026
Actualizado el 11 de noviembre de 2026 a las 15:52, hora de Ciudad de México (CST, UTC−06:00). La señal más reciente para las personas consumidoras es preventiva: el 10 de noviembre, la Secretaría de Seguridad y Protección Ciudadana (SSPC) publicó recomendaciones contra fraudes y robo de datos durante El Buen Fin, que se celebrará del 13 al 17 de noviembre. El aviso pide verificar las tiendas y desconfiar de enlaces y mensajes urgentes; no anuncia un ciberataque masivo en curso ni confirma por sí mismo una nueva ola nacional coordinada. Comunicado de la SSPC del 10 de noviembre
Los reportes recientes sí muestran por qué las autoridades elevan la prevención. En octubre, Grupo Xcaret confirmó la extracción no autorizada de datos de contacto de cerca de 8,300 clientes; en septiembre, el Gobierno informó que investigaba la presunta oferta de más de 12.9 millones de registros personales atribuidos a call centers. A la vez, la telemetría de seguridad del primer semestre apunta a un peso persistente de la ingeniería social, los descargadores de malware y la explotación de vulnerabilidades antiguas. Son incidentes y patrones distintos, no prueba de que todas las cuentas o empresas mexicanas estén comprometidas.
En resumen
La recomendación federal más reciente consultada se publicó el 10 de noviembre y se enfoca en compras seguras para El Buen Fin.
Xcaret reportó que quedaron expuestos correos y teléfonos de clientes; la empresa dijo que no se comprometieron datos financieros.
La Secretaría Anticorrupción investiga una oferta presunta de datos personales; la investigación aún debe determinar su origen y alcance.
ESET detectó que phishing e ingeniería social, así como descargadores maliciosos, fueron vectores relevantes en México durante el primer semestre de 2026.
¿Qué alerta nueva emitió México antes de El Buen Fin?
La SSPC llamó a comprar únicamente en sitios oficiales o aplicaciones legítimas, revisar la dirección web antes de ingresar datos y evitar enlaces enviados por correo, mensaje de texto o redes sociales si no se ha verificado su origen. También recomendó no compartir contraseñas, NIP ni códigos de verificación y desconfiar de descuentos extraordinarios, avisos de reembolso y cobros que exijan actuar de inmediato.
El contexto importa: El Buen Fin aumenta el volumen de pagos, promociones y comunicaciones comerciales, por lo que los engaños pueden imitar a tiendas, bancos o servicios de entrega. La publicación es una guía de prevención para una temporada de alta actividad; no equivale a una alerta técnica que identifique un malware concreto ni a un reporte de que el sistema de pagos nacional haya sido atacado. Consulta las recomendaciones oficiales de la SSPC.
¿Qué revelan las filtraciones recientes de datos?
El caso de Xcaret muestra cómo una filtración limitada puede derivar en intentos de fraude dirigidos. La empresa comunicó que un acceso no autorizado a sus sistemas de ventas derivó en la extracción de correos electrónicos y teléfonos celulares asociados con unos 8,300 registros del 21 de octubre. Según su aviso, los datos bancarios y las tarjetas de pago no quedaron comprometidos; la compañía advirtió sobre mensajes falsos para cobrar reservaciones. Esto no demuestra que se hayan robado contraseñas o datos financieros, pero sí que los datos de contacto pueden servir para suplantar a una marca y hacer más creíble un cobro fraudulento. Reporte sobre el comunicado de Grupo Xcaret
Otro asunto, separado, es la investigación de la Secretaría Anticorrupción y Buen Gobierno sobre la presunta venta de más de 12.9 millones de registros que se atribuyeron a distintos call centers. La autoridad anunció que investigaría cómo se obtuvieron y comercializaron los datos. La aparición del nombre de una empresa en una muestra o publicación no establece que esa empresa haya vendido la información ni que sea responsable de una filtración. Hasta que concluya la investigación, conviene describirlo como una oferta presunta bajo revisión, no como una lista de compañías culpables. Comunicado de la Secretaría Anticorrupción y Buen Gobierno
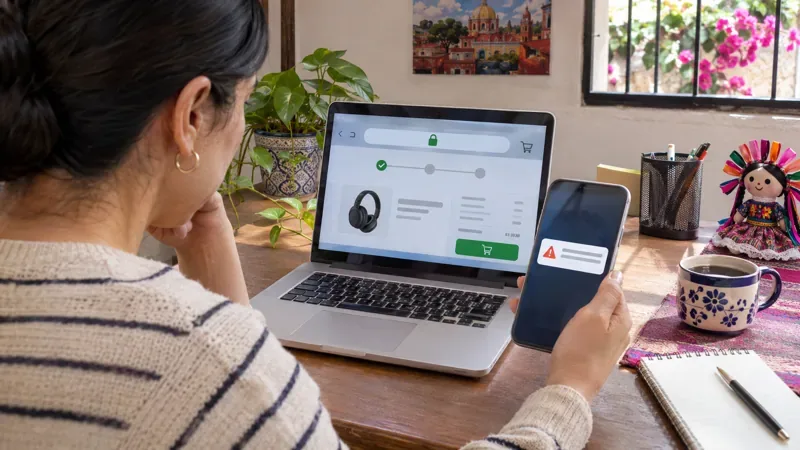
Antes de pagar en línea, conviene revisar el sitio de la tienda y confirmar cualquier mensaje por un canal oficial. Imagen ilustrativa generada con IA; no muestra un incidente real.
¿Qué patrones aparecen en los reportes de ciberseguridad?
El balance de ESET sobre México para enero-junio de 2026 encontró que el phishing y la ingeniería social representaron 20.53% de los eventos analizados, y los descargadores maliciosos, 19.99%. La telemetría también registró explotación de vulnerabilidades antiguas y ataques selectivos de ransomware. Estos porcentajes describen las detecciones procesadas por ESET, no la proporción de personas mexicanas afectadas ni todos los incidentes del país. El informe destaca además campañas con códigos QR falsos, correos y archivos que llevan a páginas de inicio de sesión apócrifas. Informe de ESET sobre amenazas en México
La inteligencia artificial aparece en la conversación porque puede ayudar a automatizar tareas y producir mensajes convincentes, pero no todos los fraudes reportados son ataques generados por IA. En julio, CERT-MX publicó una alerta sobre JADEPUFFER, descrito como un caso de ransomware que habría usado un agente de IA para automatizar varias etapas. Es un ejemplo técnico relevante, no evidencia de que ese actor esté atacando masivamente a consumidores mexicanos. Para la mayoría de las personas, el riesgo inmediato sigue siendo un enlace falso, el robo de credenciales o el uso fraudulento de datos de contacto.
¿Qué conviene hacer ante un mensaje o cargo sospechoso?
Durante la temporada de ofertas, una comprobación rápida puede evitar entregar información a un sitio falso. Entra a la tienda escribiendo su dirección o usando la aplicación instalada, no mediante un enlace inesperado. Si alguien afirma que existe un pago pendiente o un problema con una reservación, confirma la información con el comercio usando un teléfono o canal que ya conozcas. Nunca compartas códigos de un solo uso, NIP o contraseña con quien te contacte.
Si recibes un aviso que menciona una filtración, no asumas que se expusieron todos tus datos. Revisa qué información fue confirmada por la organización. Si el correo o teléfono pudo quedar expuesto, presta atención a mensajes que conozcan tu nombre o una compra reciente, pero que te pidan pagar de nuevo, instalar una aplicación o abrir un enlace. Ante cargos no reconocidos o acceso no autorizado a una cuenta, contacta de inmediato a tu banco por su canal oficial, cambia las credenciales afectadas y conserva capturas y comprobantes para reportar el caso.
¿Está confirmada una ola nacional de ciberataques?
Los reportes consultados confirman incidentes de filtración, una investigación oficial sobre datos presuntamente ofrecidos y advertencias preventivas por fraude. No encontré en las comunicaciones revisadas una declaración federal que confirme una nueva ola nacional coordinada. La conclusión más precisa es que persisten amenazas importantes y casos concretos, mientras el aviso más reciente prepara a la población para el aumento de compras digitales de El Buen Fin. Si se publican alertas técnicas nuevas, su alcance debe evaluarse por producto, sector y fecha, sin extrapolar un caso aislado a todo el país.
Preguntas frecuentes
¿La alerta de la SSPC significa que hubo un hackeo masivo?
No. Es una recomendación preventiva para compras seguras durante El Buen Fin; no anuncia un ataque masivo en curso.
¿Qué datos expuso el incidente de Xcaret?
La empresa reportó la extracción de correos y teléfonos de cerca de 8,300 clientes. Afirmó que no se comprometieron cuentas bancarias ni tarjetas de pago.
¿Los reportes confirman que los ciberdelincuentes usan IA contra todos los bancos?
No. Hay un caso técnico reportado de ransomware con automatización mediante IA y amenazas de fraude digital, pero no evidencia de ataques de IA generalizados contra todos los bancos mexicanos.