Inicio
» Cómo
»
Cifrar la partición de intercambio de Debian 12 con una clave nueva en cada arranque.
Cifrar la partición de intercambio de Debian 12 con una clave nueva en cada arranque.
En Debian 12, se puede cifrar una partición de intercambio dedicada con una clave aleatoria nueva cada vez que se inicia el sistema. Añada una asignación de clave aleatoria en /etc/crypttab, y luego apunte /etc/fstabal dispositivo asignado; la configuración que se muestra a continuación utiliza la partición existente y no requiere reinstalar Debian.
Este procedimiento es para el intercambio de memoria habitual, no para la hibernación (suspensión a disco). Dado que la clave se descarta al apagar el sistema, una imagen de hibernación no se puede descifrar en el siguiente arranque. Si necesita hibernar, utilice un diseño de clave persistente con su propia configuración de reanudación.
Antes de cambiar la configuración de intercambio
Asegúrese de tener una partición independiente cuyo tipo de sistema de archivos sea swap. No utilice la partición raíz, una partición de datos ni un disco que contenga archivos que necesite. Los nombres de dispositivos de ejemplo que aparecen a continuación son ilustrativos: sustitúyalos por los valores de su propio sistema.
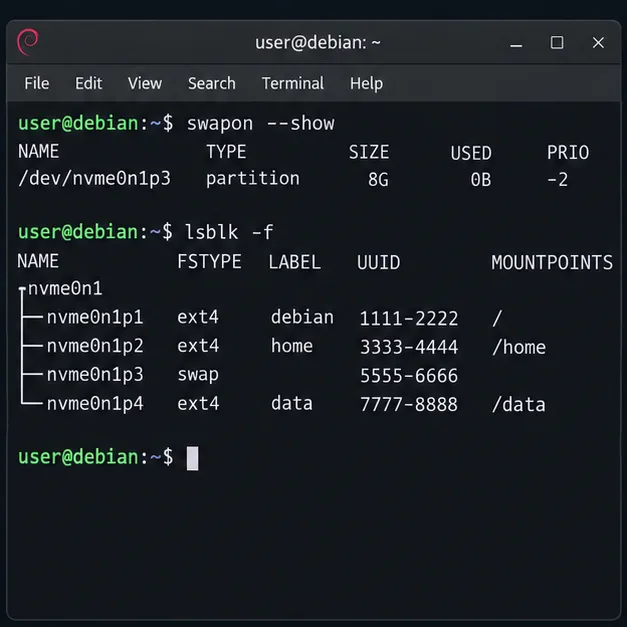
Verifique las áreas de intercambio activas y compárelas con la lista de dispositivos de bloques:
Encuentra la fila donde TYPEestá party FSTYPEestá swap. Registra su PARTUUIDy confirma que es la misma partición que muestra swapon --show. Un PARTUUIDidentifica la partición en sí y permanece estable cuando se recrea el área de intercambio. El UUID del sistema de archivos de intercambio puede cambiar porque la asignación cifrada se inicializa de nuevo al arrancar.
La salida del terminal identifica el dispositivo de intercambio activo y distingue su fila de partición de los sistemas de archivos raíz y de datos.
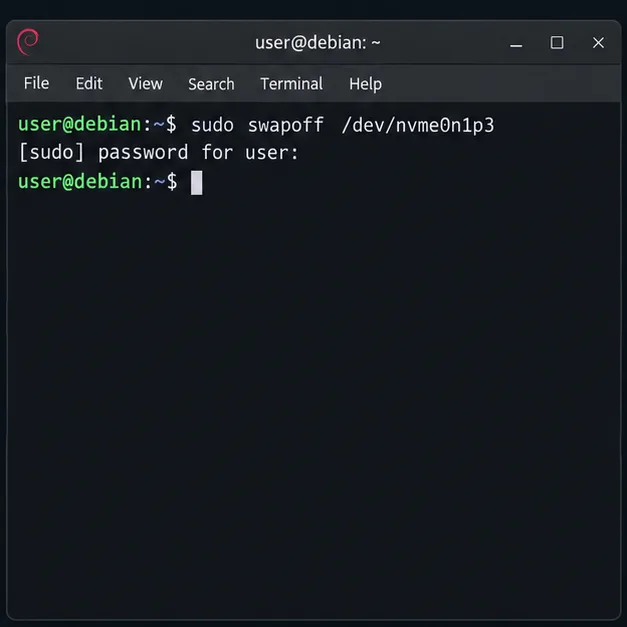
Realice una copia de seguridad /etc/fstabantes de editarlo. Si la partición está en uso, desactive únicamente el área de intercambio:
sudo cp -a /etc/fstab "/etc/fstab.before-cryptswap.$(date +%s)"
sudo swapoff /dev/nvme0n1p3
Reemplazar /dev/nvme0n1p3con el dispositivo verificado. Deshabilitar el intercambio de memoria mueve las páginas almacenadas allí de vuelta a la memoria principal. Si el comando falla o la máquina tiene mucha memoria disponible, deténgase aquí, cierre las tareas que consuman mucha memoria y vuelva a intentarlo cuando haya suficiente RAM disponible.
Desactive la partición de intercambio confirmada antes de cambiar su configuración de arranque.
Configure una asignación cifrada de clave aleatoria.
Abra el archivo crypttab con un editor de usuario root:
sudoedit /etc/crypttab
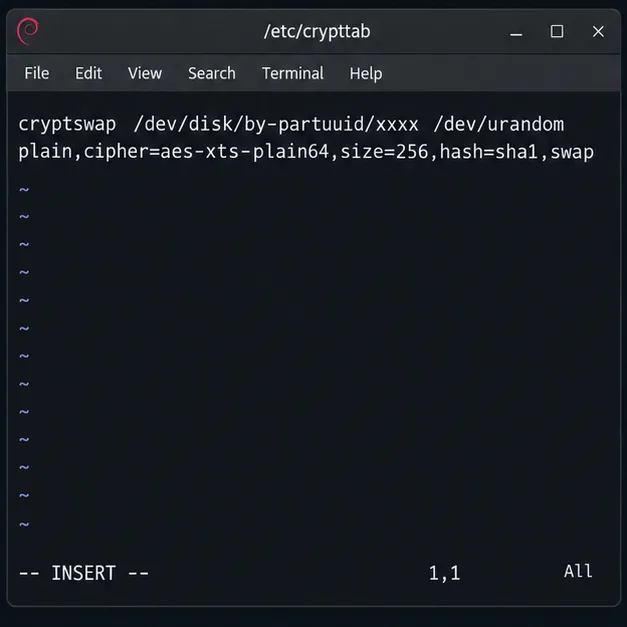
Agregue una línea, reemplazando YOUR-PARTUUIDcon el identificador de partición real. Mantenga el nombre de la asignación cryptswapconsistente en el siguiente paso.
/etc/crypttabIndica a Debian qué dispositivo de bloques cifrado crear al inicio. La PARTUUID=fuente apunta a la partición sin formato; /dev/urandomproporciona una nueva clave; plainselecciona dm-crypt sin un encabezado LUKS persistente; y swapsolicita al asistente crypttab que inicialice el dispositivo mapeado como swap. El cifrado, el tamaño de la clave y el hash se especifican explícitamente, siguiendo el ejemplo crypttab de Debian Bookworm . El mapeo aparece como /dev/mapper/cryptswap. La swapopción se ejecuta mkswapen ese dispositivo mapeado al inicio, por lo que su contenido se reinicializa en cada arranque. Apunte la fuente solo a la partición swap dedicada que verificó; esta opción es destructiva si se dirige a una partición que contiene archivos.
La entrada de crypttab utiliza un identificador de partición estable y una clave aleatoria nueva para la asignación denominada cryptswap.
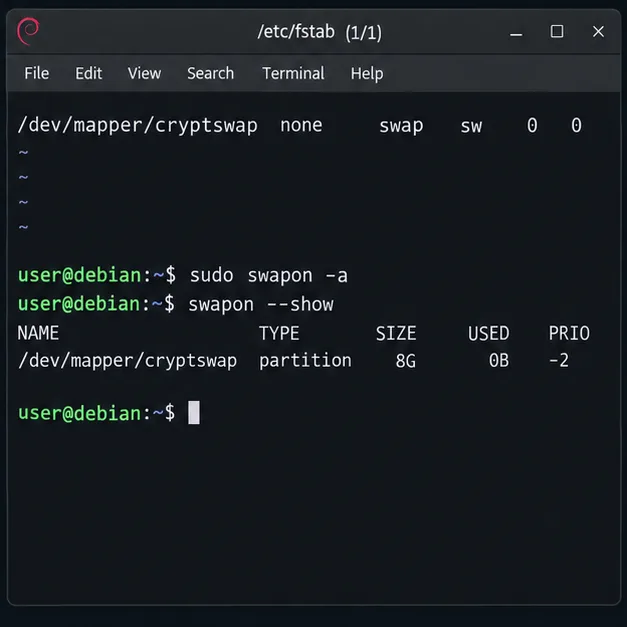
Ahora abre /etc/fstab. Comenta o elimina la línea antigua que habilita la partición de intercambio sin procesar, incluyendo cualquier línea que haga referencia a su UUID de intercambio actual. Agrega esta entrada en su lugar:
/dev/mapper/cryptswap none swap sw 0 0
No deje ambas entradas activas: esto podría habilitar la partición sin cifrar junto con la asignación cifrada. El fstabarchivo describe las áreas de intercambio habilitadas durante el arranque, mientras que el generador systemd cryptsetup de Debian lee /etc/crypttaby crea las unidades correspondientes. Consulte el manual del generador systemd cryptsetup de Bookworm y el manual fstab de Debian .
Una vez que la asignación esté disponible, fstab habilita el intercambio a través de /dev/mapper/cryptswap en lugar de la partición sin procesar.
Reinicia y verifica el intercambio cifrado.
Guarda ambos archivos y reinicia para que Debian pueda crear la asignación durante el arranque:
sudo reboot
Después de iniciar sesión nuevamente, verifique tanto la ruta de intercambio activa como la asignación dm-crypt:
swapon --show
sudo cryptsetup status cryptswap
El listado de intercambio debe nombrar /dev/mapper/cryptswap, no la partición sin formato. La salida de estado de cryptsetup debe mostrar una asignación activa sin formato y la partición subyacente esperada. Esta segunda comprobación es importante: una entrada de intercambio que aparezca en swapon --showpor sí sola no prueba que esté cifrada.
Si falta la asignación, compruebe la ortografía de PARTUUIDy lsblkexamine el registro de arranque con sudo journalctl -b -u systemd-cryptsetup@cryptswap.service. Confirme que la entrada antigua raw-device ya no esté activa en /etc/fstab. No ejecute mkswapdirectamente en la partición raw después de configurar la asignación.
Sepa qué protege este cambio.
Con una clave nueva generada en cada arranque, el contenido escrito en la memoria de intercambio durante esa sesión se cifra en el dispositivo de bloques, y la clave de la sesión anterior no se conserva tras el apagado. Esto resulta útil cuando se puede apagar un dispositivo y examinar su almacenamiento. No cifra el resto del disco, no protege los datos mientras Debian está en ejecución ni borra automáticamente el texto sin cifrar que pudiera haber quedado en la partición antes de la conversión. Si el contenido antiguo de la memoria de intercambio es confidencial, trate su borrado seguro como una tarea independiente específica del almacenamiento; un reformateo a nivel de sistema de archivos no garantiza un borrado seguro, especialmente en unidades SSD.
La guía de instalación de Bookworm de Debian describe el cifrado de clave aleatoria como adecuado para el intercambio y señala que impide restaurar una imagen de hibernación después del reinicio. Consulte la sección de volúmenes cifrados de la guía de instalación de Debian 12. Para el dispositivo activo, utilice los dos comandos de verificación anteriores: el mapeador debe estar activo y su dispositivo de respaldo debe coincidir con la partición seleccionada.