Configura ownCloud con HTTPS usando Let's Encrypt y Nginx.

Seleccione HTTP-01 o DNS-01, configure un proxy inverso de ownCloud y verifique que Certbot renueve automáticamente los certificados HTTPS.
Finaliza la conexión TLS en un proxy inverso frente al servidor ownCloud y, a continuación, usa Certbot para obtener y renovar un certificado Let's Encrypt. Para un nombre de host público, Nginx con el desafío HTTP-01 suele ser la opción más sencilla cuando el proxy puede aceptar conexiones entrantes en el puerto 80. Si no se puede exponer el puerto 80 o necesitas un certificado comodín, usa DNS-01 con una integración DNS automatizada.
Este artículo se centra en ownCloud Classic Server 11 en Docker con Nginx en el mismo host Linux. La documentación actual de ownCloud utiliza TLS para conectarse a un proxy. Estos ejemplos de interfaz utilizan un nombre de host de ejemplo; sustitúyalo por el suyo.
Si ya utiliza un proxy con terminación TLS, mantenga la gestión de certificados allí en lugar de añadir otro proxy. El complemento de Certbot para Nginx obtiene el certificado y edita el host virtual, pero modifica la configuración de Nginx. Si prefiere gestionar esta configuración manualmente, utilice el modo solo para certificados de Certbot e introduzca las rutas de los certificados en su proxy de forma manual.
| Elección | Mejor ajuste | Principal compensación |
|---|---|---|
| HTTP-01 con Nginx y Certbot | Un único nombre de host público con puerto TCP 80 entrante disponible | Sencillo, no requiere clave secreta de la API DNS; depende de la correcta disponibilidad del DNS público y del puerto 80. No puede emitir certificados comodín. |
| DNS-01 con un complemento de proveedor DNS | El puerto 80 está cerrado, el servicio es privado o necesitas un comodín. | Funciona sin necesidad de una verificación web pública, pero la renovación automática requiere acceso a la API DNS. Utilice una credencial con un alcance limitado y protéjala. |
| Integración de ACME del proxy existente | Un proxy ya gestiona certificados para otros sitios. | Menos componentes móviles; el comportamiento y la configuración de la renovación son específicos de ese proxy. |
El perfil opcional tlsserver de Let's Encrypt comenzó a emitir certificados de 45 días el 13 de mayo de 2026; sus certificados clásicos predeterminados seguirán siendo de 90 días hasta que cambien a 64 días el 10 de febrero de 2027. Certbot suele programar la renovación; verifique la suya.
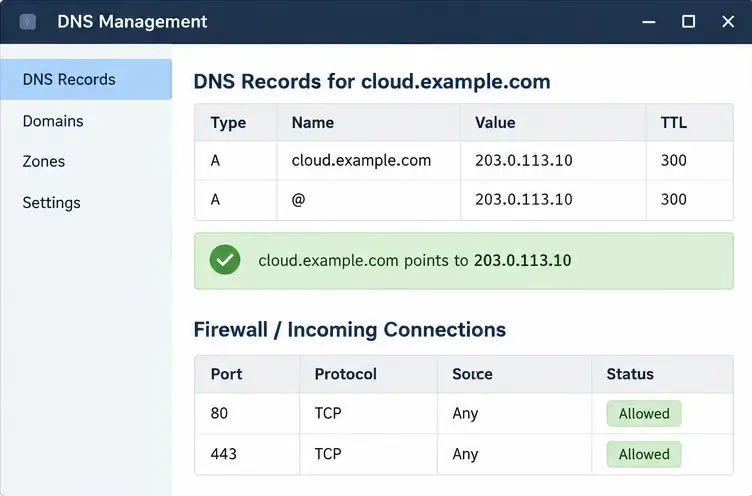
cloud.example.comque apunte a la dirección IPv4 pública del servidor. Añada un registro AAAA solo si IPv6 llega correctamente al mismo proxy. Permita el tráfico entrante TCP 80 para la validación HTTP-01 y TCP 443 para las conexiones HTTPS de los usuarios tanto en el firewall del host como en cualquier firewall o enrutador en la nube. Verifique el DNS desde fuera de su red..envarchivo Compose existente, reemplace el nombre de host de ejemplo y establezca los valores correspondientes:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPes un marcador de posición: use la dirección que ownCloud realmente ve para el proxy, no una dirección de bucle invertido supuesta. La red de Docker cambia la dirección de origen que ve ownCloud. Confíe solo en la dirección del proxy o en el conjunto mínimo requerido; la confianza amplia permite que los clientes falsifiquen la información reenviada. El ejemplo oficial de Compose publica ownCloud en el puerto 8080; vincular el lado del host al bucle invertido mantiene el oyente HTTP de la aplicación fuera de la interfaz pública cuando el mapeo de puerto proporcionado usa ${HTTP_PORT}:8080. Si su Nginx está en un contenedor, use una red Docker compartida privada y su dirección de servicio en lugar de este ejemplo de host-bucle invertido.
Mantén tu base de datos, Redis y configuración de volumen existentes. Después de editar el archivo, vuelve a crear el servicio ownCloud para que lea el entorno actualizado: docker compose up -d owncloud.
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Habilite el sitio utilizando la configuración de Nginx de su distribución, luego verifique y recargue Nginx con sudo nginx -ty sudo systemctl reload nginx. Las rutas de habilitación del sitio varían según la distribución. Mantenga accesible el desafío HTTP ACME; no coloque una puerta de autenticación ni una regla de redirección general delante de la ruta del desafío al emitir el certificado.
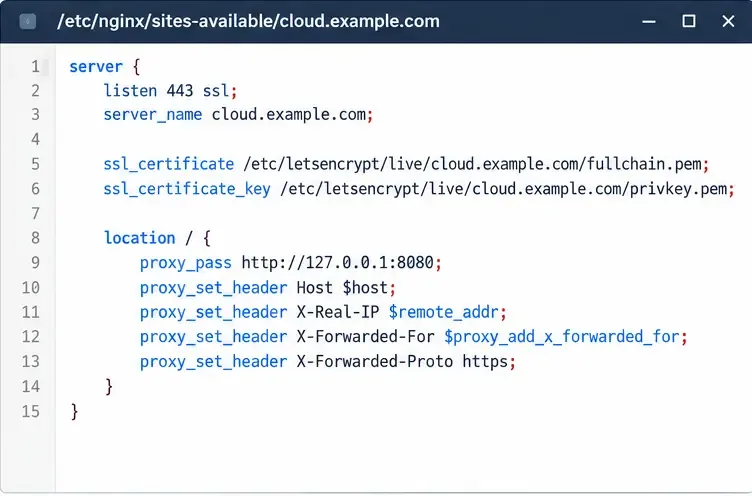
sudo certbot --nginx -d cloud.example.com --redirectEl instalador de Nginx de Certbot obtiene el certificado y configura HTTPS y una redirección HTTP a HTTPS. Revise los cambios de Nginx antes de aceptarlos. Si desea que Certbot emita el certificado sin editar Nginx, use sudo certbot certonly --nginx -d cloud.example.com, luego configure manualmente el host virtual TLS con las rutas resultantes fullchain.pemy privkey.pemrecargue Nginx. Nunca publique ni pegue el archivo de clave privada.
Abra https://cloud.example.comdesde una red externa. Confirme que el navegador informa un certificado válido, ownCloud carga sin un bucle de redireccionamiento y los enlaces generados usan HTTPS. Si ownCloud informa un dominio no confiable o crea enlaces HTTP, verifique OWNCLOUD_TRUSTED_DOMAINS, OWNCLOUD_OVERWRITE_HOST, OWNCLOUD_OVERWRITE_PROTOCOL, y la dirección del proxy confiable.
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
Una prueba en seco exitosa verifica la ruta de renovación sin reemplazar el certificado activo. El instalador de Nginx debería implementar los certificados renovados mediante su integración de renovación; si utiliza el modo solo certificado o el modo raíz web, asegúrese de que su configuración de renovación reinicie Nginx después de una renovación exitosa. Certbot documenta los ganchos de implementación para la renovación con ese fin. Revise el programador nuevamente después de la instalación o migración, y configure alertas en caso de fallos de renovación en lugar de depender de que una persona realice la renovación manualmente.
Para DNS-01, utilice el complemento documentado para su proveedor de DNS, cree un token de API limitado a los registros que debe modificar y pruebe la renovación automática con la misma simulación de Certbot. Let's Encrypt señala que DNS-01 admite nombres comodín y servicios no públicos, pero advierte que las credenciales DNS amplias en el servidor web aumentan el impacto de una posible vulneración.
Para obtener detalles específicos de la versión, consulte la guía de instalación de Docker de ownCloud Server 11 , su configuración de proxy inverso y la referencia de variables de entorno . Para conocer las opciones de validación y renovación, consulte la documentación del desafío de Let's Encrypt , su calendario de vigencia de certificados y las instrucciones de Certbot para su sistema operativo .
Seleccione HTTP-01 o DNS-01, configure un proxy inverso de ownCloud y verifique que Certbot renueve automáticamente los certificados HTTPS.
Configure el inicio de sesión LDAP de oCIS, alinee las búsquedas de usuarios y grupos, y verifique la configuración de TLS y del esquema antes de la implementación.
Agregue un bucket de Amazon S3 a ownCloud 10, prepare credenciales y puntos finales compatibles y verifique el acceso sin confundir un punto de montaje con el almacenamiento principal.
Programe volcados protegidos de MariaDB para ownCloud Server, gestione el modo de mantenimiento de forma segura y verifique cada copia de seguridad antes de utilizarla.
Planifique una migración de ownCloud 10 a oCIS con la aplicación compatible, comandos ordenados, comprobaciones de identidad y una lista clara de los datos que necesitan un tratamiento por separado.
Sustituye los logotipos de ownCloud Classic 10 y personaliza los colores de la interfaz web con una aplicación de temas, evitando al mismo tiempo los problemas relacionados con la actualización y la comprobación de integridad.
Asigne límites de almacenamiento basados en bytes a los nuevos usuarios de ownCloud Infinite Scale según su rol, con un ejemplo de proxy.yaml y una lista de verificación de seguridad.
Restaure la sincronización de ownCloud Desktop comprobando el nombre de host del servidor, la cadena de certificados, la confianza de la CA privada y los problemas del portal cautivo sin deshabilitar la verificación TLS.
Utilice el informe de archivos no válidos para identificar archivos principales o firmas de aplicaciones que no coincidan, restaurar los archivos de lanzamiento correctos y verificar la integridad de forma segura.
Implementa ownCloud Infinite Scale desde su ejemplo oficial de Compose, configura los dominios y el almacenamiento persistente, y luego verifica TLS, los contenedores y el primer inicio de sesión.



