Inicio
» Consejos PC
»
Configura una VPN de Pardus con un perfil proporcionado por el proveedor.
Configura una VPN de Pardus con un perfil proporcionado por el proveedor.
Para configurar una VPN en Pardus, obtenga el protocolo y el perfil de conexión exactos de su proveedor de VPN o administrador de red, y luego agréguelos a través de NetworkManager. Para un servicio OpenVPN, el punto de partida más fiable es el .ovpnperfil del proveedor y el complemento OpenVPN de NetworkManager; el escritorio podrá conectarse o desconectarse de ese perfil guardado. Pardus ofrece ediciones XFCE y GNOME, por lo que los nombres de los menús difieren, y las credenciales y rutas exactas deben provenir del servicio VPN.
Las imágenes de la interfaz que aparecen a continuación son maquetas genéricas al estilo de NetworkManager, no capturas de pantalla de un ordenador Pardus. Utilice los pasos como guía y siga las etiquetas disponibles en su sesión de escritorio.
¿Qué necesitas antes de añadir una VPN?
Primero, confirme el protocolo VPN. Una VPN no se configura solo con una contraseña: también puede requerir una dirección de servidor, un certificado, una clave privada, un código de un solo uso o una aplicación específica del proveedor. Solicite al administrador o al proveedor el método de cliente Linux compatible y el perfil completo. No intente adivinar la puerta de enlace ni reutilice un perfil de un servicio no relacionado.
Para OpenVPN, mantenga juntos el archivo del proveedor .ovpny cualquier certificado o clave que se encuentre por separado hasta que haya importado y probado la conexión. Algunos perfiles incluyen credenciales y certificados en el archivo; otros hacen referencia a archivos separados. Trate las claves privadas y los perfiles exportados como información confidencial y no los envíe a otras personas ni los copie en un registro de terminal público.
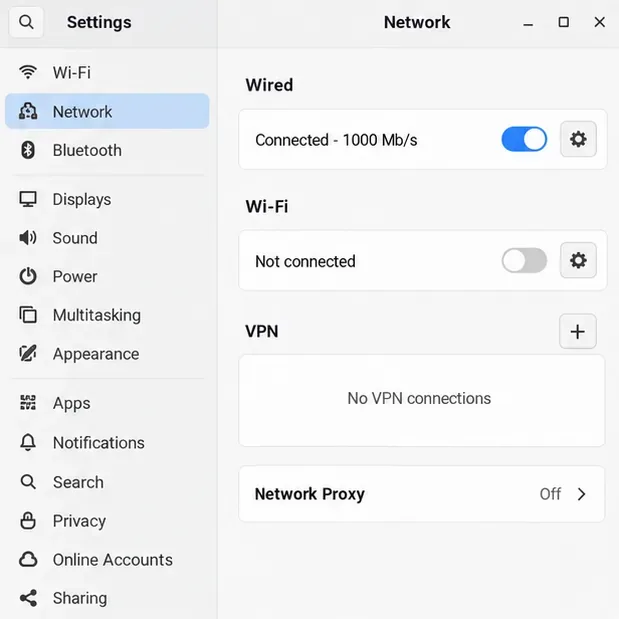
La maqueta de la configuración de red muestra la sección de VPN antes de agregar un perfil; Pardus GNOME y XFCE la muestran a través de menús diferentes.
¿Cómo se añade compatibilidad con OpenVPN en Pardus?
NetworkManager necesita un complemento de protocolo antes de poder importar y activar muchos perfiles VPN. El complemento OpenVPN es independiente del perfil VPN en sí. Primero, compruebe qué paquetes ofrecen sus repositorios Pardus habilitados:
Si APT muestra un candidato de instalación para el complemento OpenVPN, instale el complemento principal y, si es necesario para el editor gráfico de su escritorio, su paquete de interfaz correspondiente:
Los nombres y la disponibilidad de los paquetes pueden depender de la versión de Pardus y de los repositorios habilitados. Si alguno de los paquetes no tiene un candidato, consulte la configuración de fuentes de software de Pardus o el centro de software en lugar de agregar un repositorio Debian de otra versión. En una edición GNOME, el paquete específico de GNOME proporciona la integración gráfica de OpenVPN; otros entornos de escritorio pueden usar una interfaz diferente.
El gestor de paquetes de Pardus documenta su miniaplicación de escritorio NetworkManager, mientras que la propia documentación de NetworkManager explica que los protocolos VPN utilizan complementos. Sin embargo, esto no garantiza que todos los complementos de protocolo se instalen por defecto, así que compruebe el paquete candidato local antes de instalarlo.
El panel para agregar VPN muestra un archivo de perfil OpenVPN seleccionado; utilice el archivo de configuración proporcionado para su cuenta u organización.
¿Debes usar la configuración del escritorio o la terminal?
Utilice la opción de importación en su editor de red cuando esté disponible. En GNOME, abra Configuración , seleccione Red y haga clic en el botón de signo más junto a VPN; seleccione OpenVPN o la opción para importar una configuración guardada. En XFCE, abra el menú del panel NetworkManager y seleccione su editor de conexiones; luego, agregue o importe un perfil VPN. La terminología y los controles de importación disponibles varían según la versión del frontend y del complemento instalados.
Si el editor no tiene control de importación, la herramienta de línea de comandos de NetworkManager puede importar un perfil OpenVPN. Sustituya la ruta de archivo real:
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"
Esto crea una conexión guardada de NetworkManager. Si el comando indica que falta el complemento VPN, instale el complemento correspondiente desde los repositorios de Pardus e inténtelo de nuevo. Si indica un perfil no válido, solicite al proveedor una configuración OpenVPN compatible con NetworkManager; no modifique las directivas de cifrado o certificado al azar.
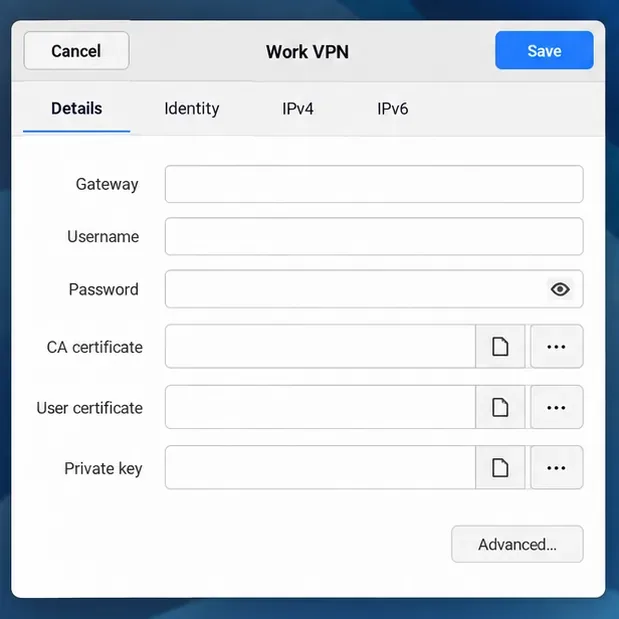
El editor muestra los tipos de campos que puede solicitar una configuración manual; introduzca únicamente la puerta de enlace y las credenciales especificadas por el administrador de la VPN.
¿Cómo se conecta y se comprueba que funciona?
Tras la importación, revise la configuración de autenticación del perfil. Si hace referencia a un certificado CA, certificado de cliente o clave privada independientes, confirme que las rutas de archivo siguen funcionando. Introduzca el nombre de usuario, la contraseña o la frase de contraseña proporcionada para esta VPN; el método de autenticación depende del servidor, por lo que algunos perfiles no utilizarán todos los campos mostrados en la maqueta. Guarde el perfil y, a continuación, selecciónelo en la sección VPN del menú de red o del panel de configuración.
También puede iniciar la conexión guardada desde una terminal. Reemplace el nombre entre comillas con el nombre de conexión que muestra NetworkManager:
nmcli --ask connection up id "Work VPN"
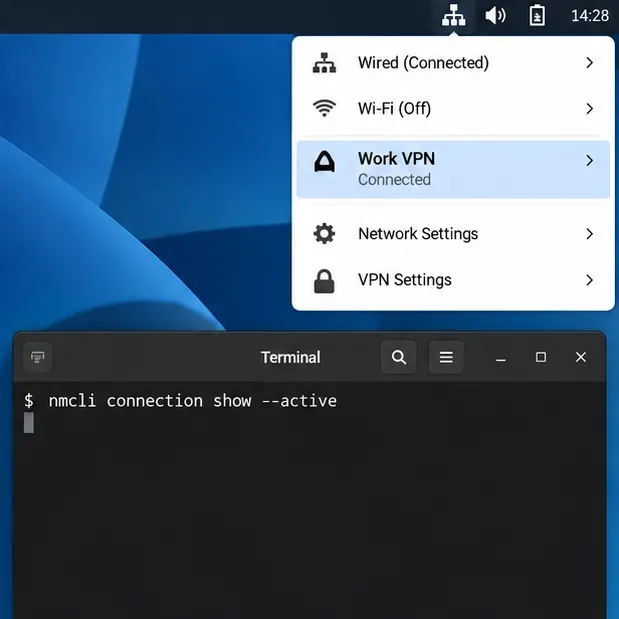
nmcli connection show --active
Esta --askopción permite que NetworkManager solicite las credenciales cuando el perfil las requiera, en lugar de guardar la contraseña en el historial de la consola. El comando active-connections debería mostrar el perfil VPN después de la conexión. Pruebe también un servicio o una dirección interna a la que la VPN debería acceder. Un túnel conectado no necesariamente envía todo el tráfico de internet a través de la VPN: los perfiles de túnel dividido pueden enrutar solo las redes seleccionadas.
El diseño del menú muestra una VPN marcada como Conectada, mientras que el comando de terminal comprueba qué perfiles de NetworkManager están activos.
¿Qué debes comprobar si la VPN no se conecta?
No aparece ningún tipo de VPN: compruebe si están instalados el complemento de protocolo y el paquete de integración gráfica necesarios.
Error al importar: confirme que ha seleccionado el formato de perfil correcto y que están disponibles todos los archivos de certificado a los que se hace referencia.
Fallo de autenticación: verifique el formato exacto del nombre de usuario, la contraseña, el certificado y cualquier paso de autenticación multifactor del proveedor; no dé por sentado que su inicio de sesión de escritorio es el mismo que el de la VPN.
Se conecta, pero no se abre ningún recurso de trabajo: pregunte qué rutas y servidores DNS debe proporcionar la VPN y, a continuación, pruebe el nombre de host o la dirección interna especificada.
Para WireGuard, NetworkManager 1.16 y versiones posteriores incluyen soporte nativo, pero el flujo de trabajo del perfil puede diferir de OpenVPN. Los servicios corporativos pueden requerir OpenConnect o el cliente propio de la organización. Siga las instrucciones actuales del administrador del servidor para estos casos en lugar de intentar importar todas las configuraciones como OpenVPN. Confirme el éxito comprobando el perfil activo y accediendo a un destino que la VPN debería proporcionar.