Inicio
» Consejos PC
»
Configurar certificados S/MIME en Thunderbird para correo electrónico seguro
Configurar certificados S/MIME en Thunderbird para correo electrónico seguro
Para configurar S/MIME en Mozilla Thunderbird, instale un certificado de correo electrónico personal con su clave privada y, a continuación, seleccione dicho certificado para la firma digital y el cifrado en Configuración de la cuenta → Cifrado de extremo a extremo . Si aún no dispone de un certificado, Thunderbird 128 y versiones posteriores pueden generar una solicitud de firma de certificado (CSR) que deberá enviar a una autoridad de certificación.
El procedimiento que se describe a continuación abarca ambas situaciones y finaliza con un mensaje de prueba firmado y cifrado. Los nombres de los menús siguen la documentación de Thunderbird para escritorio de Mozilla; la ubicación exacta puede variar ligeramente según la versión y el sistema operativo.
Antes de comenzar: identifique el certificado que necesita.
S/MIME (Secure/Multipurpose Internet Mail Extensions) es un estándar para firmar y cifrar correos electrónicos. Una firma digital permite al destinatario verificar al remitente y comprobar si el mensaje ha sido alterado. El cifrado protege el cuerpo del mensaje, de modo que solo los titulares autorizados de las claves privadas correspondientes pueden leerlo. Se trata de acciones independientes: la firma no oculta automáticamente el contenido del mensaje.
Una autoridad de certificación (CA) verifica una identidad o dirección de correo electrónico y emite un certificado que la vincula con una clave pública . Su clave privada correspondiente debe permanecer bajo su control. Necesita el certificado asociado a la dirección de correo electrónico o identidad específica que está configurando en Thunderbird.
¿Ya tienes un archivo .p12 o .pfx? Estos archivos PKCS#12 suelen contener tu certificado y clave privada. Ten a mano la contraseña de importación, omite los pasos de la solicitud de firma de certificado (CSR) y usa la ruta del certificado existente en el paso 5.
¿Solo dispone de un certificado .cer, .crt o PEM? El certificado por sí solo no sustituye a la clave privada correspondiente. Úselo con una clave que Thunderbird ya tenga o pregunte al emisor cómo se generó la clave.
¿Necesita un nuevo certificado? Utilice el método CSR que se describe a continuación en Thunderbird 128 o posterior. Consulte con el equipo de TI de su organización qué CA y política de certificados debe utilizar, si corresponde.
Crea una solicitud de certificado en Thunderbird.
Paso 1: Abra la configuración de cifrado de la cuenta correcta.
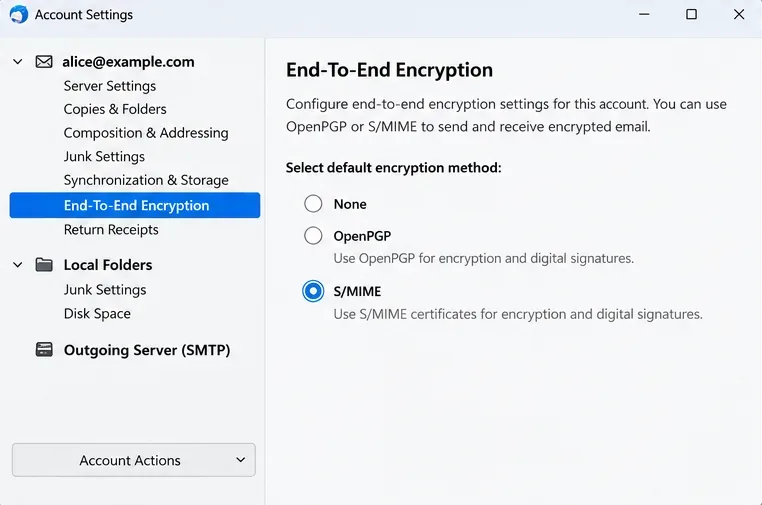
Abre Thunderbird, selecciona el menú de la aplicación ≡ → Configuración de la cuenta y elige la dirección de correo electrónico que deseas proteger. Haz clic en Cifrado de extremo a extremo en el menú de navegación izquierdo de la cuenta. Si se trata de un alias u otra identidad, asegúrate de configurar la identidad correcta y no una dirección de remitente diferente.
La página de cifrado de extremo a extremo de la cuenta seleccionada es el punto de partida para la configuración de S/MIME.
Paso 2: Generar un CSR S/MIME
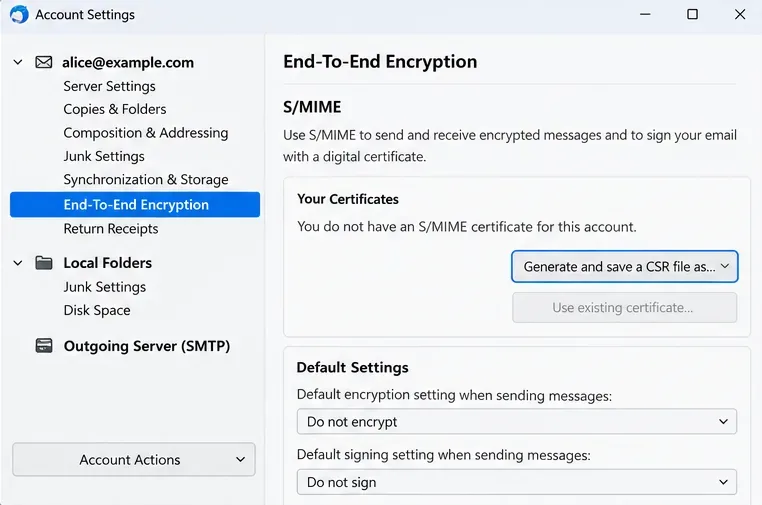
Desplácese hasta S/MIME y seleccione Generar y guardar un archivo CSR como… . Una solicitud de firma de certificado (CSR) es un archivo que contiene su clave pública e información que una CA utilizará para emitir su certificado. Thunderbird crea el par de claves localmente y guarda la clave privada en su almacenamiento de certificados.
Mozilla documenta la función CSR integrada para Thunderbird 128 y versiones posteriores ; las páginas de ayuda antiguas que indican que siempre se requiere una herramienta externa de generación de claves no son aplicables a este nuevo flujo de trabajo. Siga la configuración criptográfica predeterminada en pantalla, a menos que su CA o administrador especifique una alternativa compatible.
Utilice la sección S/MIME para generar una solicitud de firma de certificado (CSR) al solicitar un nuevo certificado personal.
Paso 3: Guarda la solicitud sin perder la clave.
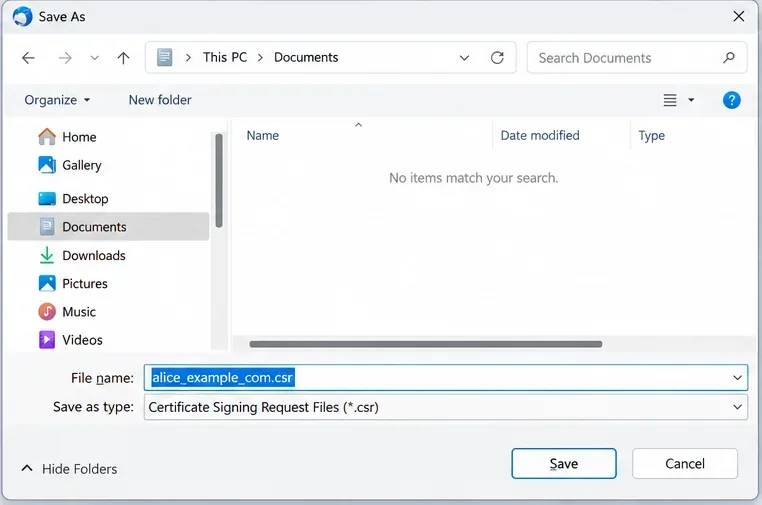
Elija un nombre de archivo y una ubicación claros para la solicitud de firma de certificado (CSR), como por ejemplo alice_example_com.csr , y mantenga intacto el perfil de Thunderbird mientras se emite el certificado. La CSR guardada no es una copia de seguridad de su clave privada. No cree un segundo par de claves innecesariamente si aún está esperando el certificado asociado a la primera solicitud.
Guarde el archivo de solicitud de firma de certificado para que pueda enviarse a la autoridad certificadora.
Paso 4: Obtenga el certificado emitido por una CA
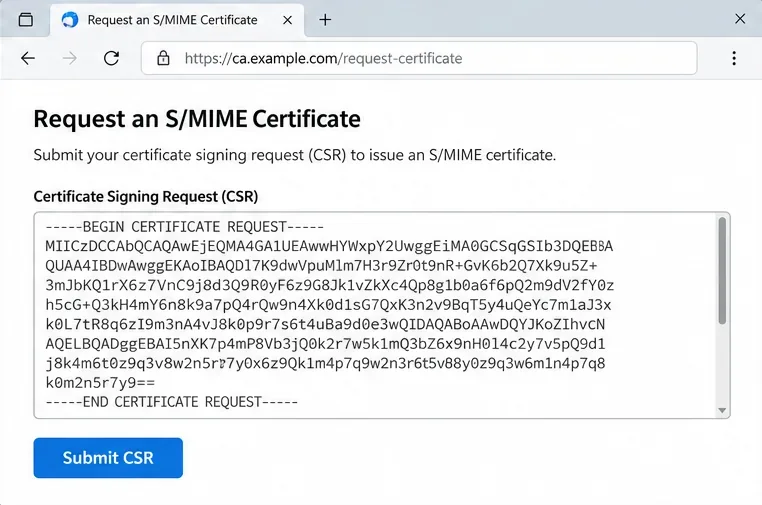
Siga las instrucciones de la CA para demostrar que controla su dirección de correo electrónico y enviar la CSR. Si le solicita texto, abra la CSR y copie todo su contenido, incluidas las líneas BEGIN CERTIFICATE REQUEST y END CERTIFICATE REQUEST . Descargue el certificado emitido y cualquier certificado de CA intermedio que proporcione el emisor.
Verifique que la CA haya aceptado una CSR en lugar de generar inesperadamente una clave privada independiente. Como indica Mozilla, recibir un archivo .p12 o .pfx después de enviar una CSR puede significar que el emisor generó otro par de claves. Aclare este punto con el emisor antes de importarlo. El sitio web de la CA que se muestra a continuación utiliza una dirección de ejemplo; el formato real varía según el proveedor.
El formulario de envío a la autoridad de certificación acepta el texto completo del CSR, incluidos sus marcadores de inicio y fin.
Importa tu certificado y protege la clave privada.
Paso 5: Importe el certificado emitido o un archivo .p12/.pfx existente.
Vuelva a Configuración de la cuenta → Cifrado de extremo a extremo → Administrar certificados S/MIME (la etiqueta del administrador de certificados puede aparecer abreviada en algunas versiones).
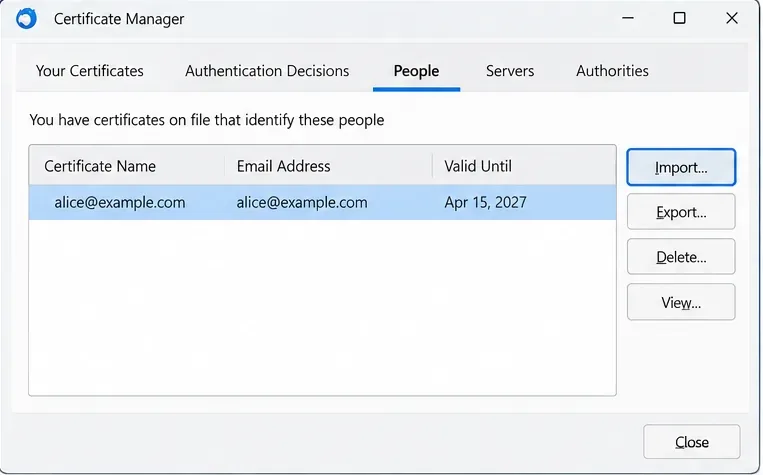
Si creó la CSR en Thunderbird: abra la pestaña Personas , seleccione Importar y elija el certificado recibido de la CA. Dado que Thunderbird ya contiene la clave privada correspondiente, debería asociar el certificado emitido con su identidad. Si el emisor proporcionó certificados intermedios, impórtelos en Autoridades . Mozilla recomienda específicamente dejar sin marcar las casillas de confianza explícita al importar certificados intermedios; importar la cadena no justifica otorgar un nuevo ancla de confianza.
Si ya dispone de un archivo .p12 o .pfx: utilice la pestaña «Sus certificados» y la opción «Importar» , seleccione el archivo e introduzca su contraseña de exportación cuando se le solicite. Un certificado sin la clave privada correspondiente no puede firmar ni descifrar mensajes.
La pestaña Personas contiene el control de importación utilizado para un certificado emitido desde la CSR de Thunderbird.
Paso 6: Realice una copia de seguridad protegida antes de enviar un correo electrónico cifrado.
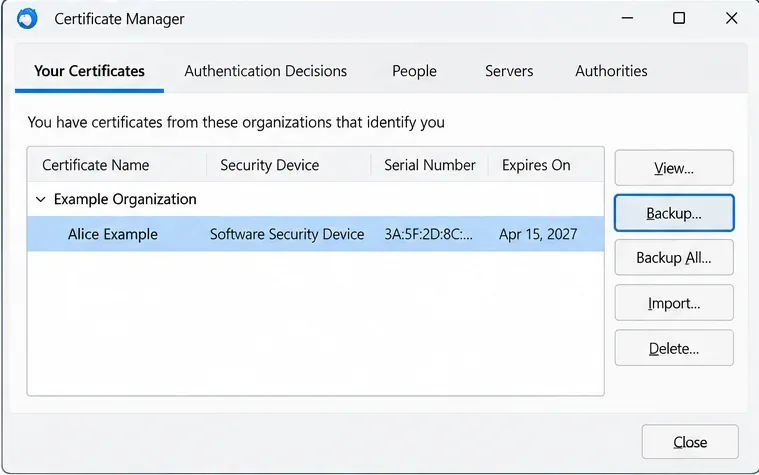
Abra la sección "Certificados" y confirme que aparece el nuevo certificado personal. Selecciónelo, haga clic en "Copia de seguridad " y elija una ubicación de almacenamiento segura e independiente. Proteja la copia de seguridad exportada con una contraseña segura y única almacenada en un gestor de contraseñas. No se envíe por correo electrónico un archivo de clave privada sin protección.
Esto va más allá de una simple reinstalación: si pierde la clave privada, los mensajes cifrados recibidos anteriormente podrían resultar ilegibles, incluso si los archivos aún existen. Si lee correo cifrado en más de un ordenador, importe una copia segura del mismo certificado personal y clave privada en cada dispositivo, en lugar de crear identidades independientes.
Realice una copia de seguridad del certificado personal y su clave privada desde Sus certificados a un almacenamiento protegido.
Seleccione S/MIME para la firma y el cifrado.
Paso 7: Asignar el certificado a la cuenta
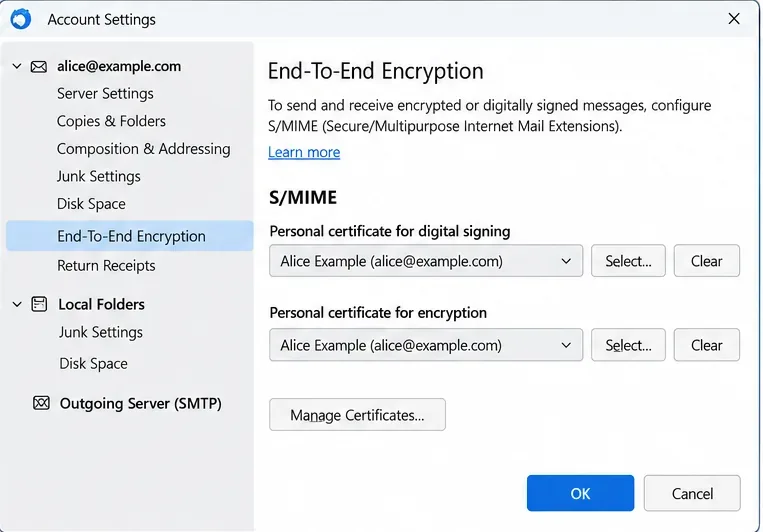
De vuelta en Cifrado de extremo a extremo , localice las opciones S/MIME denominadas Certificado personal para firma digital y Certificado personal para cifrado . Haga clic en Seleccionar… para cada una y elija el nuevo certificado. Thunderbird podría ofrecerle usar el mismo certificado para ambas funciones; acepte esta opción si el certificado admite ambas y la política de su organización lo permite.
Para las pruebas iniciales, active primero la firma digital para un mensaje y habilite el cifrado de forma voluntaria, en lugar de exigirlo para todos los mensajes salientes. El cifrado para enviar mensajes a otra persona requiere un certificado S/MIME válido y de confianza para cada destinatario. Si OpenPGP y S/MIME están configurados, verifique la tecnología de seguridad seleccionada en el editor de mensajes antes de enviarlos.
En la configuración de la cuenta, seleccione el certificado personal adecuado tanto para la firma digital como para el cifrado.
Envía un mensaje de prueba y resuelve los problemas más comunes.
Paso 8: Confirme que la firma y el cifrado funcionan.
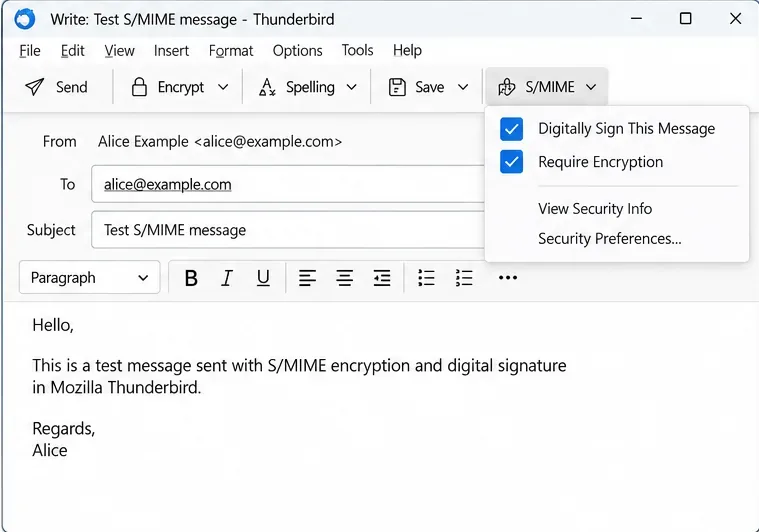
Redacta un nuevo correo electrónico desde la identidad configurada a tu propia dirección. Habilita la firma digital mediante los controles de seguridad o S/MIME de la ventana de redacción. Envíalo, abre la copia recibida y verifica que Thunderbird muestre una firma válida.
Redacta un segundo mensaje para ti mismo, activa el cifrado y la firma, y luego envíalo. Abre el mensaje recibido y comprueba que Thunderbird informa que se ha descifrado correctamente y que la firma es válida. Mozilla recomienda realizar esta prueba de auto-recepción después de configurar la cuenta.
Solicita a un corresponsal con soporte para S/MIME que te envíe un mensaje firmado. Una vez que Thunderbird tenga su certificado válido y se haya validado la identidad, prueba con una breve respuesta cifrada antes de enviar material confidencial.
Un mensaje dirigido a la misma cuenta puede probar tanto la firma S/MIME como el cifrado antes de contactar con otros.
Si una prueba falla, utilice el síntoma para elegir la siguiente comprobación en lugar de importar certificados repetidamente:
Lo que ves
Comprobar primero
Certificado no ofrecido en Select…
Verifique la dirección del remitente, la fecha de vencimiento del certificado, el uso de la clave, la coincidencia de la clave privada y la cadena de certificados CA requerida.
La importación de archivos .p12 o .pfx falla.
Confirme el archivo y la contraseña de exportación; si es necesario, solicite al emisor una exportación PKCS#12 nueva y completa.
La firma funciona; el cifrado de un contacto falla.
Obtenga y valide el certificado S/MIME de ese contacto. Su propio certificado por sí solo no es suficiente.
Un mensaje no se puede descifrar en otro dispositivo.
Confirme que la misma clave privada personal esté instalada allí; no solucione esto creando un nuevo certificado.
Recuerde que los encabezados de correo electrónico y la información de enrutamiento no están completamente protegidos por el cifrado de extremo a extremo. Una firma digital es una verificación de identidad útil, pero aun así debe verificar un certificado o remitente inesperado a través de un canal de confianza antes de enviar datos confidenciales.
Verificación final
La configuración se completa cuando Thunderbird muestra tu certificado personal en la sección " Tus certificados ", lo ofrece para las funciones S/MIME y verifica y descifra correctamente un correo electrónico de prueba cifrado y firmado que te envías a ti mismo. Guarda la copia de seguridad de la clave privada protegida con contraseña y renueva el certificado antes de que caduque.