Personaliza el tema y la imagen de marca de Element Web.
Define un nombre de marca, colores personalizados y elementos de inicio de sesión para tu implementación de Element Web, teniendo en cuenta qué partes conservarán la marca Element.
Utilice una clave secreta JWT segura y consistente: configúrela en ONLYOFFICE Docs, copie el mismo valor en la configuración de ONLYOFFICE de la plataforma conectada y mantenga habilitada la validación JWT. Docs 7.2 y versiones posteriores habilitan JWT de forma predeterminada y generan una clave secreta automáticamente; si se cambia la clave secreta, todas las integraciones deben actualizarse para que coincidan. El método exacto del lado del servidor depende de si Docs se ejecuta como un paquete de Linux o un contenedor Docker.
JWT (JSON Web Token) permite a ONLYOFFICE Docs verificar las solicitudes firmadas. La plataforma de documentos y Docs deben usar la misma clave secreta y configuraciones de encabezado compatibles. El servidor utiliza configuraciones de token independientes para la configuración del navegador y las solicitudes de servicio entrantes y salientes; los valores de la clave secreta compartida protegen estos intercambios. No incluya la clave secreta en una página web pública, un paquete JavaScript del lado del cliente, un ticket de soporte ni un repositorio de código fuente de acceso público.
Antes de editar, identifique el tipo de implementación y registre la URL de la documentación que utiliza su conector. Genere una clave secreta larga e impredecible con un gestor de contraseñas o un generador criptográficamente seguro. Trátela como una credencial y guárdela en un almacén de configuración restringido.
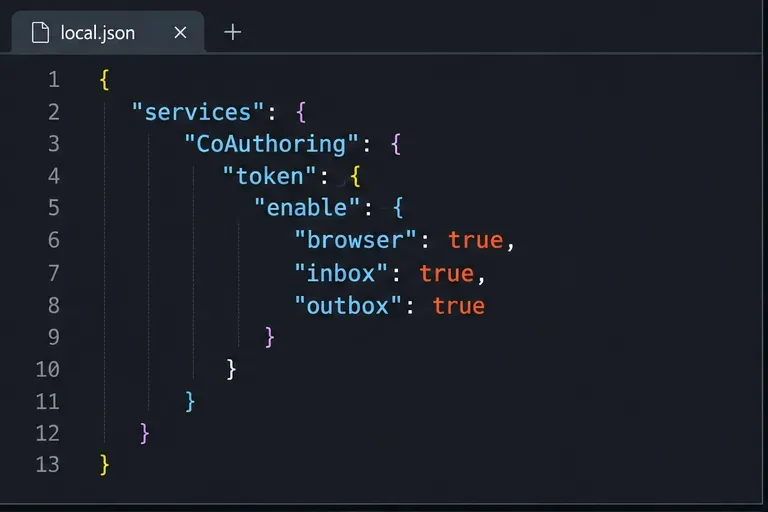
Para una instalación de Linux basada en paquetes, edite /etc/onlyoffice/documentserver/local.json. Conserve cualquier configuración existente: combine las siguientes claves en el JSON existente en lugar de reemplazar todo el archivo. El ejemplo muestra la estructura de validación de tokens y las tres ubicaciones secretas coincidentes descritas en la guía de configuración oficial:
{
  "services": {
    "CoAuthoring": {
      "token": {
        "enable": {
          "request": {
            "inbox": true,
            "outbox": true
          },
          "browser": true
        }
      },
      "secret": {
        "inbox": { "string": "REPLACE_WITH_YOUR_SECRET" },
        "outbox": { "string": "REPLACE_WITH_YOUR_SECRET" },
        "session": { "string": "REPLACE_WITH_YOUR_SECRET" }
      }
    }
  }
}
Reemplace cada marcador de posición con el mismo valor secreto. No pegue el marcador de posición de ejemplo. Los interruptores browser, inbox, y outboxson independientes; habilitar solo uno no habilita toda la validación de solicitudes. La documentación 7.2 y posteriores tienen JWT habilitado de forma predeterminada, pero verificar explícitamente estas configuraciones ayuda al auditar una configuración existente o al alinear el comportamiento entre nodos. Para versiones anteriores a la 7.2, la guía oficial indica que se deben habilitar los tres interruptores.
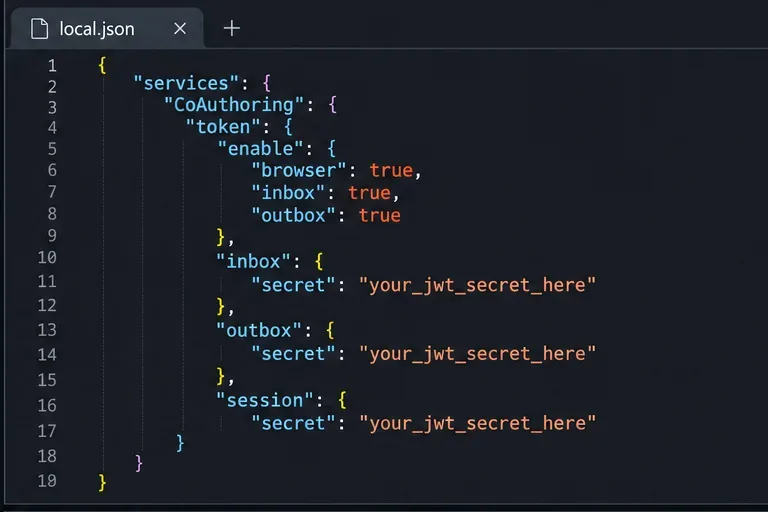
Valide la sintaxis JSON antes de reiniciar. A continuación, reinicie los servicios del servidor de documentos para que se carguen los cambios.
sudo systemctl restart ds-converter ds-docservice ds-metricsEjecute el comando con una cuenta autorizada para administrar los servicios del sistema. En Windows, el archivo de configuración es %ProgramFiles%\ONLYOFFICE\DocumentServer\config\local.json; utilice las instrucciones de reinicio de Windows que se encuentran en la guía oficial en lugar del comando de Linux.
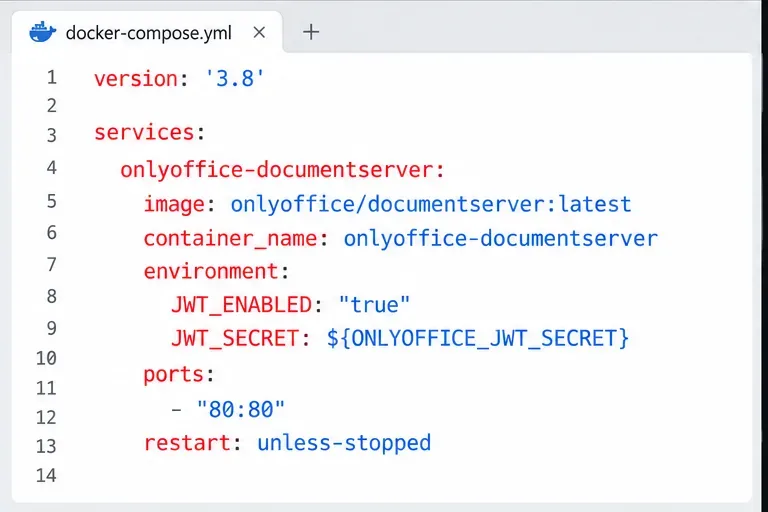
Para la imagen oficial de Docker del servidor de documentos, configure JWT mediante variables de entorno del contenedor. La guía oficial advierte que los cambios manuales generados local.jsonpueden deshacerse al reiniciar el contenedor. Configure JWT_ENABLED=truey JWT_SECRETen el comando de creación del contenedor o en el servicio Compose, y luego vuelva a crear el contenedor para que el entorno surta efecto. Guarde el secreto en un archivo de entorno protegido o en un gestor de secretos y restrinja los permisos de ese archivo; evite incluirlo en el control de versiones.
services:
  onlyoffice:
    image: onlyoffice/documentserver:YOUR_PINNED_TAG
    environment:
      JWT_ENABLED: "true"
      JWT_SECRET: ${ONLYOFFICE_JWT_SECRET}
Defina ONLYOFFICE_JWT_SECRETel entorno de despliegue o .envel archivo protegido. Fije una etiqueta de imagen probada en lugar de depender de latest, y consulte la documentación para la etiqueta exacta que utiliza. Después de cambiar los valores del entorno, recree el contenedor con su proceso de despliegue habitual. Un simple reinicio puede dejar el entorno anterior.
Abra la configuración de integración en la plataforma que se conecta a ONLYOFFICE Docs, como Nextcloud u otro conector compatible. Introduzca la misma clave secreta JWT en el campo correspondiente y guarde. Confirme también la URL del servidor de documentos configurada y, si el conector la expone, el encabezado de autorización. El encabezado predeterminado en ONLYOFFICE Docs es Authorization; cámbielo solo si ambas partes están configuradas para usar la misma alternativa.
Un error de coincidencia de clave secreta suele manifestarse como un token no válido o un error de autorización al abrir o guardar un documento. Este error también puede ocurrir cuando solo se actualiza un nodo de Docs detrás de un balanceador de carga. Si utiliza varios nodos, sincronice la misma configuración de clave secreta y token en todos ellos antes de enviarles tráfico. Implemente los cambios de forma gradual: actualice Docs y el conector simultáneamente, y tenga en cuenta que las sesiones de edición existentes o las solicitudes firmadas con el valor anterior podrían fallar durante la transición.
Cualquier persona que pueda leer la clave secreta puede crear tokens que el servidor podría aceptar. Limite el acceso a los archivos de configuración y las variables de despliegue, utilice un transporte cifrado para la conexión entre el conector y Docs, y rote la clave secreta si existe la posibilidad de que haya quedado expuesta. La rotación requiere actualizar todos los nodos de Docs y el conector con el nuevo valor; no deje credenciales antiguas en archivos ni registros.
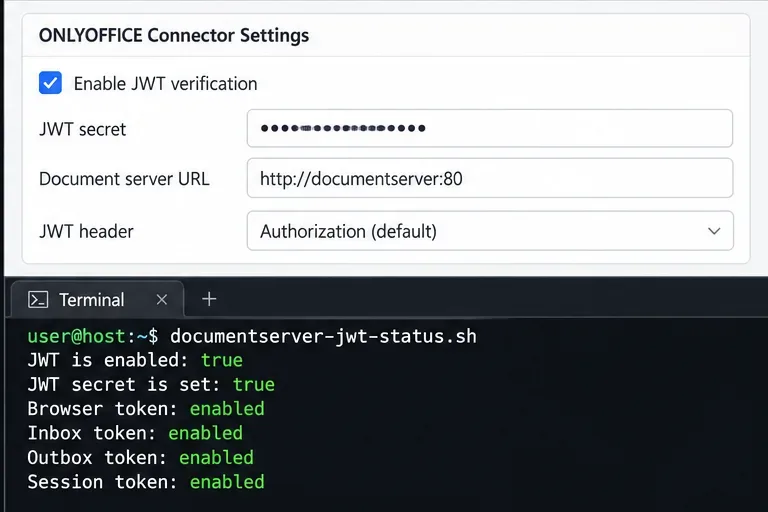
sudo docker exec <container_name> sudo documentserver-jwt-status.shpara inspeccionar el estado de JWT. Utilice el nombre real del contenedor. Esta herramienta auxiliar está documentada para Docker; no asuma que está disponible en todas las instalaciones de paquetes.La guía de configuración oficial es la fuente de referencia para la configuración compatible y el comportamiento de las versiones. Consulte la documentación de configuración JWT de ONLYOFFICE y los parámetros de instalación oficiales de Docker para la versión específica que implemente.
Define un nombre de marca, colores personalizados y elementos de inicio de sesión para tu implementación de Element Web, teniendo en cuenta qué partes conservarán la marca Element.
Diagnostique si Synapse alcanzó su límite de archivos abiertos por proceso, configure un archivo de configuración de systemd para el servicio o trabajador adecuado y verifique el límite en tiempo real.
Averigua si el error se limita a un navegador o a un evento específico y, a continuación, utiliza la clave de recuperación de Element o un dispositivo de confianza sin poner en riesgo el historial cifrado restante.
Utilice las API de historial y eliminación de medios de Synapse o la configuración de retención para eliminar datos obsoletos de forma segura y, a continuación, verifique que el proceso se haya completado y que se haya recuperado el espacio en disco.
Instala la biblioteca actual, conecta una cuenta Matrix dedicada y ejecuta un pequeño bot !echo con un manejo de credenciales más seguro y una prueba clara.
Configure tres puentes mautrix con registros, inicios de sesión y pruebas independientes, y evite sorpresas con la red, la política de cuentas y la sincronización de Docker.
Descubre qué está llenando el almacenamiento de Synapse, configura la retención segura de medios y purga la caché remota sin eliminar archivos directamente del disco.
Revise la actividad del dispositivo, desactive las cuentas de Synapse inactivas confirmadas a través de la API de administración y descubra qué elimina realmente la opción de borrado.
Determine si la memoria de PostgreSQL proviene del trabajo de consultas, búferes compartidos, conexiones o mantenimiento, y luego realice los cambios necesarios de forma segura para Synapse.
Antes de cambiar la configuración de Synapse, analice si hay problemas con las conexiones lentas de salas Matrix a un servidor remoto, el retroceso de la federación, la carga de la base de datos local o una cola de envío saliente.





