Inicio
» Cómo
»
Configurar un volumen de datos cifrado con LUKS en SLES
Configurar un volumen de datos cifrado con LUKS en SLES
Para un nuevo volumen de datos en SUSE Linux Enterprise Server, utilice YaST Expert Partitioner si desea que SUSE cree la partición cifrada y su configuración de montaje en un solo flujo de trabajo. Úselo cryptsetupcuando necesite una configuración de línea de comandos repetible y también pueda administrar /etc/crypttab, /etc/fstab, y las pruebas de arranque. Ninguno de los métodos cifra un volumen existente in situ sin riesgo: crear LUKS en una partición sobrescribe su contenido.
Esto se basa en la documentación de SLES 15 SP7; las versiones anteriores del Service Pack pueden diferir. Alcance: una nueva partición de datos (no la raíz) /booto un disco de base de datos de producción sin plan de cambios. Realice una copia de seguridad de los datos y confirme la recuperación del destino y la contraseña antes de comenzar.
Seleccione el método y el formato LUKS.
Elección
Mejor ajuste
Principal contrapartida
Particionador experto YaST
Un nuevo volumen de datos en un host SLES
Menos ediciones de configuración manuales; las opciones y etiquetas disponibles dependen del paquete de servicio SLES instalado.
cryptsetup
Automatización o un administrador que desea un control explícito
Debes configurar tú mismo el comportamiento de desbloqueo y montaje, y probarlo antes de reiniciar el sistema para ponerlo en producción.
LUKS1
Compatibilidad con herramientas o sistemas antiguos
Formato de encabezado más antiguo y menos ranuras para claves que LUKS2.
LUKS2
Nuevas implementaciones donde toda la pila de software lo soporta.
YaST requiere habilitar explícitamente su compatibilidad con LUKS2; la elección de PBKDF afecta la compatibilidad y el uso de la memoria.
YaST admite LUKS2 desde SLES 15 SP4, pero SUSE lo considera experimental y requiere activación explícita. No modifique los parámetros de arranque de producción solo para habilitarlo. Si el particionador del sistema en ejecución no ofrece LUKS2, utilice la ruta CLI verificada o la opción predeterminada de YaST. LUKS2 tiene un encabezado más reciente, admite hasta 32 claves y etiquetas, y puede usar Argon2, que consume más memoria. Elija LUKS1 para compatibilidad con herramientas antiguas; elija LUKS2 solo después de probar el Service Pack, las herramientas de recuperación y las copias de seguridad. Consulte la referencia del Particionador Experto de YaST de SUSE para conocer las opciones exactas.
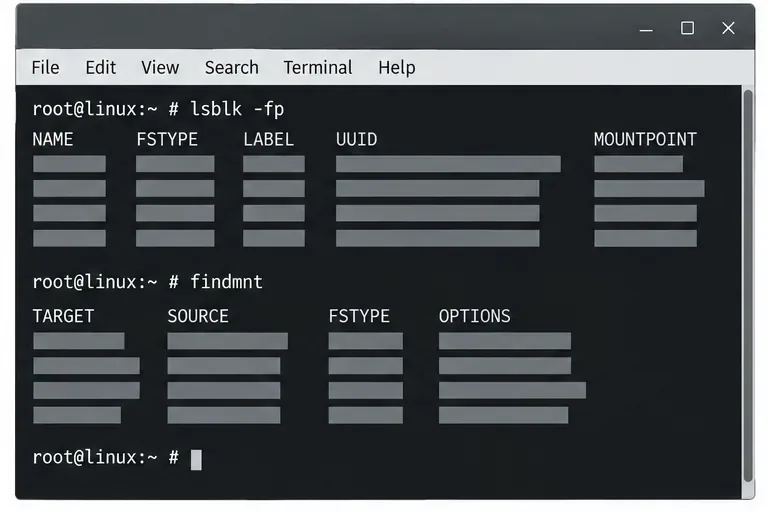
Comience con un inventario de almacenamiento de solo lectura para poder distinguir la partición de datos deseada del disco del sistema. La vista de la terminal es ilustrativa; no muestra un servidor probado.
YaST: la ruta de menor mantenimiento para un volumen
Identifique el destino. Ejecute el comando lsblk -fpy findmnt. Compare el disco o partición por identificador de dispositivo estable, tamaño, sistema de archivos actual y punto de montaje. Confirme que se trata de un destino dedicado y con copia de seguridad. Si contiene datos que necesita, deténgase; el flujo de trabajo de cifrado de YaST formatea la partición seleccionada.
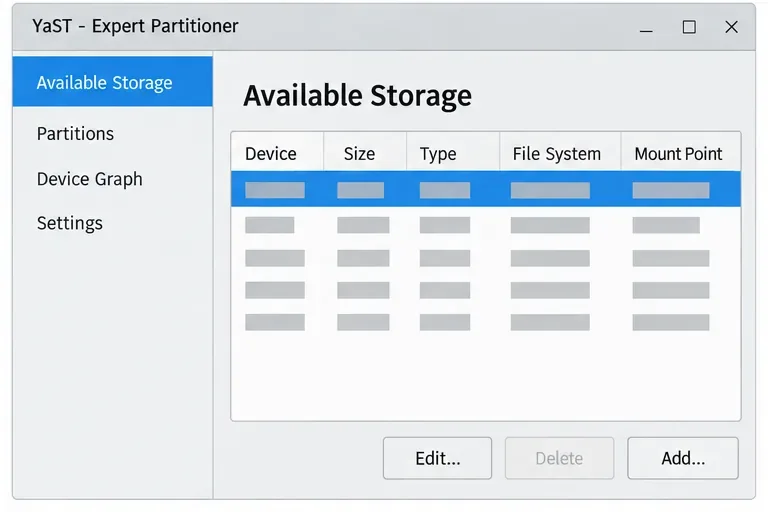
Abra el particionador. En el Centro de control de YaST, seleccione Sistema > Particionador . En Particionador experto, seleccione el disco deseado, cree una partición dedicada si es necesario o seleccione la partición vacía existente y elija Editar . Lea el dispositivo y el tamaño nuevamente antes de aplicar cualquier cambio.
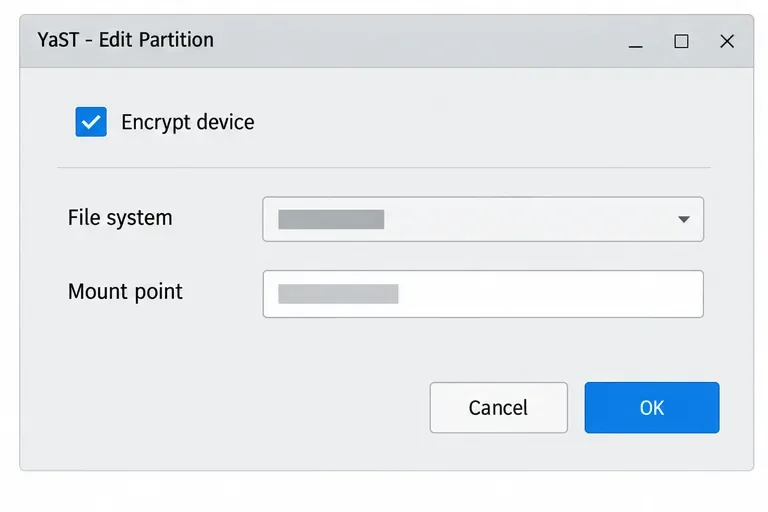
Habilite el cifrado y defina su uso. Seleccione «Cifrar dispositivo» , elija un sistema de archivos como XFS u otro compatible con su carga de trabajo y configure el punto de montaje. Elija si el volumen debe montarse automáticamente /etc/fstabal iniciar el sistema o permanecer disponible para el montaje manual. SUSE indica que es posible que deba instalar el software de cifrado necesario cuando se le solicite.
Seleccione LUKS y establezca una contraseña. Introduzca y confirme una contraseña segura y, a continuación, complete los cambios en YaST. Para seleccionar LUKS2 en YaST, primero active su compatibilidad experimental documentada en la configuración de YaST; de lo contrario, es posible que no aparezca el selector de método de cifrado. Guarde la contraseña en el proceso de secretos aprobado por la organización. Perderla puede hacer que los datos sean inaccesibles.
Revise el dispositivo seleccionado en la lista de Almacenamiento disponible de YaST antes de abrir la configuración de su partición; los valores no se muestran intencionadamente como datos reales del disco.YaST muestra las opciones de cifrado, sistema de archivos y punto de montaje en el editor de particiones. La disposición real puede variar según la versión de SLES y el modo de instalación.Introduzca la contraseña del volumen dos veces y guárdela mediante un proceso de recuperación aprobado; los campos están vacíos aquí.
cryptsetupMás control, más trabajo manual.
Utilice esta alternativa únicamente para una partición nueva y no montada que haya verificado y respaldado. Compruebe que cryptsetupesté instalado con cryptsetup --version; si no está presente, utilice el repositorio SLES aprobado y el proceso de paquetes de su organización. Reemplace el marcador de posición con la ruta estable confirmada en /dev/disk/by-id/. El comando de formateo destruye los datos en ese destino; nunca lo ejecute con un nombre adivinado . La guía de cifrado de SLES 15 SP7/dev/sdX de SUSE explica el flujo de trabajo de YaST y sus limitaciones.
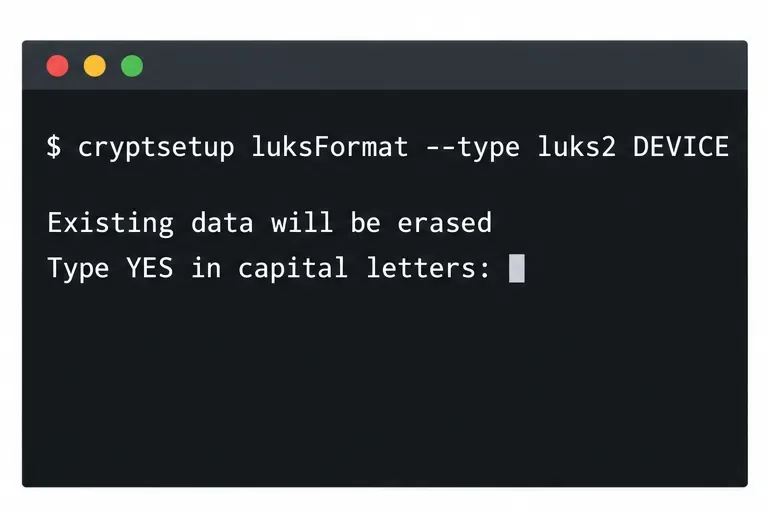
Cree el contenedor LUKS. Este ejemplo solicita LUKS2 explícitamente. El comando le pedirá una contraseña y una confirmación; no la introduzca en la línea de comandos ni en un script.
luksFormatInicializa una cabecera LUKS y sobrescribe el contenido existente del dispositivo de destino. Verifique el identificador del dispositivo antes de confirmar.
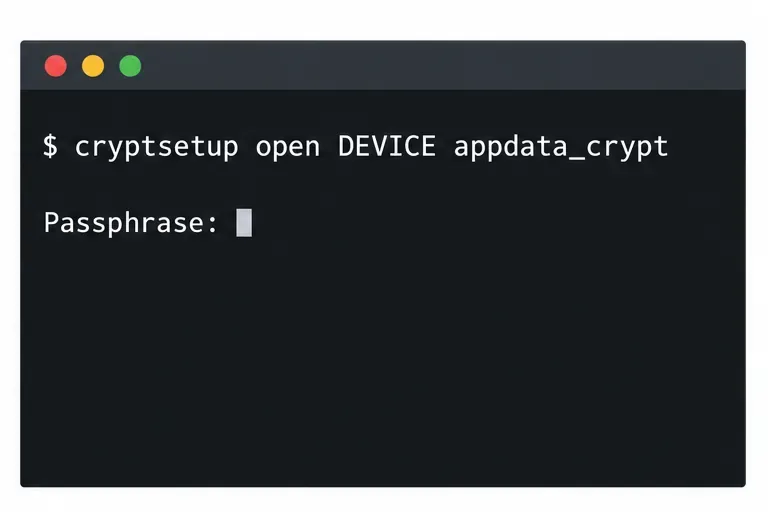
Desbloquea la asignación. El nombre de la asignación que aparece a continuación se crea /dev/mapper/appdata_cryptdespués de introducir la contraseña.
sudo cryptsetup open "$DEVICE" appdata_crypt
Al abrir el contenedor LUKS, se solicita la contraseña y se expone un dispositivo mapeado mientras está desbloqueado.
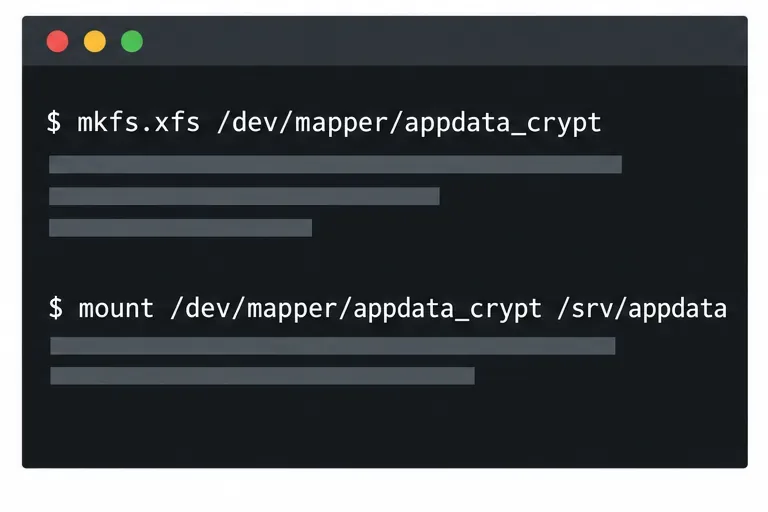
Crea un sistema de archivos y móntalo. Este ejemplo utiliza XFS /srv/appdata. Al crear un sistema de archivos se borran los datos del dispositivo mapeado, así que ejecútalo solo en el nuevo mapeo.
Formatee y monte el dispositivo de mapeo desbloqueado, nunca la partición cifrada subyacente.
Configure el comportamiento de inicio y verifique. Para una solicitud interactiva de contraseña al arrancar, agregue el UUID de LUKS a /etc/crypttaby el punto de montaje del mapeador a /etc/fstab. Recupere el UUID de LUKS con sudo cryptsetup luksUUID "$DEVICE", luego reemplace el marcador de posición de ejemplo en la configuración:
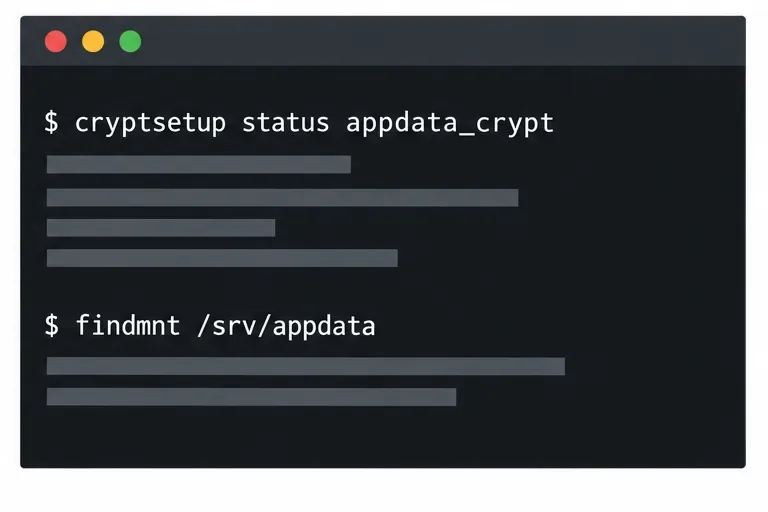
Pruebe la asignación y el montaje antes de reiniciar. Confirme que cryptsetup status appdata_cryptse informa la asignación esperada, findmnt /srv/appdataque se muestra XFS en la ruta prevista y que lsblk -fse visualiza el contenedor cifrado y el sistema de archivos asignado. Si el servidor no tiene interfaz gráfica, una solicitud de contraseña al arrancar puede impedir el montaje desatendido; no almacene una clave en texto plano en el mismo host. Para las claves de servidor gestionadas centralmente, la documentación de cryptctl de SUSE describe un diseño de servidor de claves independiente con sus propios requisitos de disponibilidad, copia de seguridad y confianza.
Verifique ambas capas: la asignación LUKS está abierta y el sistema de archivos está montado en la ruta que espera su servicio.
Qué protege —y qué no protege— el cifrado
LUKS protege los datos en un dispositivo bloqueado, como un disco extraído de un servidor apagado. Una vez montado, el acceso está controlado por los permisos del host. Cifre las copias de seguridad por separado y almacene una copia de seguridad del encabezado LUKS con el material de recuperación protegido. LUKS no protege un volumen desbloqueado ni un sistema en funcionamiento comprometido.
Para un volumen de datos SLES, prefiera YaST cuando su formato disponible cumpla con sus requisitos. Úselo cryptsetupcuando la automatización justifique la gestión de la configuración adicional. Antes de reanudar el servicio, verifique el desbloqueo, el montaje, el acceso a la aplicación y la recuperación.