Inicio
» Consejos PC
»
Configure el aislamiento del navegador Gooroom a través de la política de su organización.
Configure el aislamiento del navegador Gooroom a través de la política de su organización.
Que un portal interno se abra en un navegador Gooroom incorrecto, o que un sitio externo esté bloqueado, suele deberse a una política de confianza del navegador en lugar de a una preferencia de navegación normal. La protección del navegador de Gooroom dirige los sitios a través de procesos de navegador de confianza o no de confianza. En las implementaciones de Hancom Gooroom, el proveedor describe GPMS como una plataforma central de gestión de configuración e indica que Gooroom Browser aplica diferentes políticas según el destino; consulte la página del producto Hancom Gooroom . Los usuarios comunes pueden necesitar que un administrador cambie la clasificación de un sitio. A fecha de 9 de octubre de 2026, el material público del proveedor no muestra una ruta de menú GPMS paso a paso, por lo que se recomienda consultar el manual de su implementación específica en lugar de intentar adivinar.
¿Qué controla el aislamiento del navegador de Gooroom?
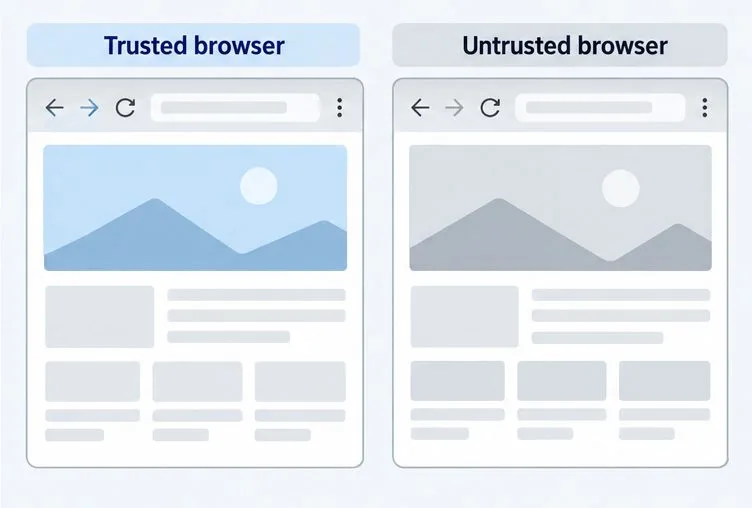
Gooroom Browser es un navegador basado en Chromium con procesos y políticas de navegación diferenciados para sitios de confianza y no de confianza, que pueden variar según el destino. Esta distinción forma parte del diseño de seguridad de Gooroom; no es lo mismo que elegir un modo de privacidad o cambiar un permiso de sitio, como el acceso a la cámara. Hancom describe esta protección del navegador como la aplicación de políticas basadas en el destino de acceso, incluyendo un manejo diferente para la navegación de confianza y no de confianza. En su página de producto también se describe GPMS como una forma de administrar la configuración del dispositivo de forma centralizada.
El término “Gooroom OS” puede referirse a diferentes ediciones o implementaciones. Es posible que Hancom Gooroom y la imagen basada en Gooroom de una organización no ofrezcan las mismas herramientas de administración ni menús. La información pública del producto confirma el modelo de políticas, pero no publica la navegación actual de GPMS, los nombres de los campos de políticas ni un interruptor universal para el usuario final. Por lo tanto, los pasos que se describen a continuación se centran en un flujo de trabajo de configuración seguro, en lugar de en nombres de botones inventados.
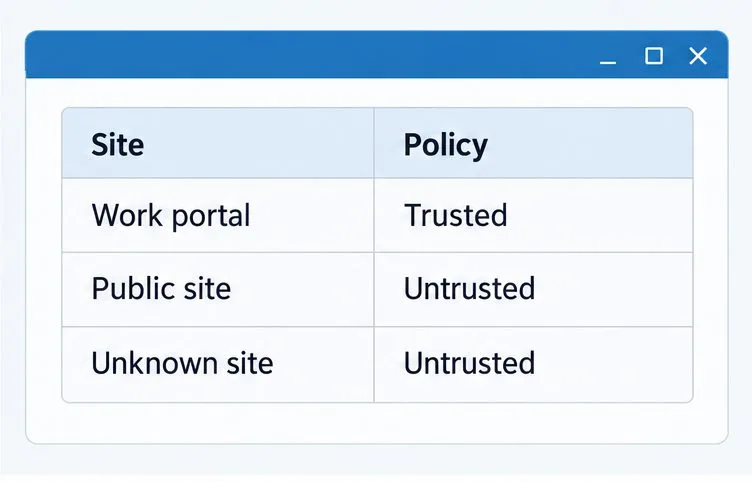
Los cuatro paneles de interfaz que se muestran a continuación son ilustraciones explicativas, no capturas de pantalla de una versión específica de Gooroom. Las clasificaciones de sitios de ejemplo no son las predeterminadas para su organización.
Anote la edición y la versión que se muestran en su dispositivo antes de solicitar un cambio de política.Una hoja de trabajo de planificación ayuda al administrador a revisar las clasificaciones de sitios propuestas antes de aplicarlas.Utilice la documentación del GPMS de la organización para conocer los controles correctos en la versión implementada.La protección del navegador de Gooroom tiene como objetivo separar los procesos de navegación de confianza de los que no lo son.
Antes de cambiar la política del navegador
Primero, identifique la edición y versión instaladas, y si el equipo está administrado por la organización. Anote esta información desde la vista "Acerca de" o "Información del sistema", si está disponible. Si GPMS no está presente o no tiene permisos de administrador, solicite al administrador del dispositivo que confirme la ruta de directiva compatible. No intente editar los archivos de directiva del navegador ni las banderas de Chromium como alternativa; estos cambios podrían no controlar la protección del navegador de Gooroom y podrían entrar en conflicto con la directiva administrada.
Prepare una lista breve de sitios que requieren un tratamiento diferente. Incluya el nombre de host de cada servicio y el motivo por el cual debe ser de confianza. Un flujo de inicio de sesión puede redirigir a través de varios nombres de host controlados por la organización, así que pregunte al responsable del servicio qué destinos son necesarios. No clasifique un dominio público completo como de confianza solo porque se necesite una página.
¿Cómo se configura la política de forma segura?
Confirme quién es el responsable de la política. Si su dispositivo está gestionado, envíe la edición, la versión, el sitio afectado y el comportamiento esperado a su administrador de TI o de seguridad. Para un dispositivo Hancom Gooroom, pregunte si esa implementación utiliza GPMS para las políticas del navegador Gooroom. Si administra una imagen de Gooroom diferente, utilice la guía de administración de esa imagen.
Acuerden la clasificación del sitio. El responsable de la política decidirá si el host exacto pertenece al proceso de confianza o al de sitios no confiables. Mantengan los sitios desconocidos y públicos bajo el control de la organización, a menos que el responsable de seguridad apruebe una excepción específica. Separen la clasificación de confianza del sitio de otros controles, como la autorización de descargas; la página del producto, disponible públicamente, no especifica esos campos de política detallados.
Aplique el cambio siguiendo la guía de administración correspondiente. Un administrador autorizado debe usar el GPMS o el método de administración documentado para la versión instalada, aplicar la regla de host aprobada al usuario o grupo de dispositivos previsto y evitar extender la regla más allá del servicio solicitado. Dado que la documentación pública no muestra la ruta de la consola ni la sintaxis de la política actual, detenga el proceso y solicite la guía de implementación o el soporte del proveedor si el control pertinente no se identifica claramente. No copie los nombres de menú de otra versión de Gooroom.
Primero, realice una prueba en un dispositivo administrado. Una vez que el administrador confirme que la política se ha aplicado, cierre y vuelva a abrir Gooroom Browser si las instrucciones de implementación lo requieren. Pruebe un sitio interno aprobado y un destino de prueba no confiable aprobado. No utilice un sitio malicioso real para probar el aislamiento.
¿Qué ocurre si una página web se sigue abriendo en el navegador incorrecto?
Registre la dirección exacta después de las redirecciones, la ventana o el navegador que se abrió, la edición y la versión del dispositivo, y la hora de la prueba. Proporcione estos detalles al administrador de políticas para que pueda verificar la regla asignada y si llegó al dispositivo. Un host de redirección faltante o una regla aplicada al grupo de dispositivos incorrecto pueden explicar una discrepancia, pero el administrador debe verificarlo con los registros de políticas de la implementación.
Si el sitio está bloqueado, no lo añada a la lista de confianza solo para sortear el bloqueo. Primero, confirme con el propietario del servicio que la dirección es legítima y necesaria, y luego solicite al administrador de seguridad que seleccione la excepción aprobada más restrictiva. Si no se muestra el indicador del navegador o el estado de gestión esperado, utilice el método de verificación que se describe en la documentación de su versión de Gooroom; las fuentes públicas no definen una página de estado universal.
¿Cómo puedes confirmar que el cambio funcionó?
Solicite al administrador que confirme que la nueva regla está asignada al dispositivo o grupo de usuarios correcto. A continuación, verifique que el sitio de trabajo aprobado se abra en el proceso de navegador de confianza y que el destino de prueba no confiable permanezca en el proceso no confiable, utilizando los indicadores documentados para su implementación. Si alguno de los destinos se gestiona de forma diferente, informe la URL final y detenga la expansión de la lista de confianza hasta que se haya comprobado la regla.