Inicio
» Cómo
»
Configure la conmutación por error Ethernet confiable con la agregación de enlaces de SLES 15.
Configure la conmutación por error Ethernet confiable con la agregación de enlaces de SLES 15.
Si un host SUSE Linux Enterprise Server 15 tiene dos adaptadores Ethernet pero pierde el acceso a la red cuando falla uno de los cables, configure una interfaz bond0 en YaST, agregue ambos adaptadores y seleccione activo-pasivo . Coloque la configuración IP del servidor en la miimon=100interfaz bond en lugar de en cualquiera de los puertos físicos. Esto proporciona redundancia de enlace sin necesidad de un conmutador con LACP habilitado.
Los pasos que se describen a continuación utilizan el servicio de red Wicked, normalmente empleado para cargas de trabajo de servidores SLES. Cambiar la interfaz que gestiona una sesión SSH puede provocar la desconexión, por lo que se recomienda realizar el cambio desde una consola local, una consola de administración remota o una ventana de mantenimiento autorizada con una ruta de recuperación.
Compruebe los adaptadores y elija el modo de unión correcto.
Dos tarjetas de red disponibles no forman automáticamente un par de conmutación por error. Sin agregación de enlaces, cada interfaz se gestiona de forma independiente, y una aplicación que utilice una ruta puede perder la conectividad cuando su enlace se cae. Una agregación de enlaces en Linux presenta varios puertos físicos como una única interfaz lógica.
Antes de realizar cambios, identifique los nombres reales de las interfaces, registre las direcciones IPv4/IPv6 actuales del host, la puerta de enlace, la VLAN y la configuración DNS, y confirme que ambos puertos del switch alcanzan la red prevista:
ip -br link
ip -br addr
ip route
systemctl status network
En las pantallas de ejemplo, las dos interfaces físicas son enp1s0y enp2s0. Estos nombres son ilustrativos; su servidor puede tener nombres diferentes. La dirección de ejemplo 192.0.2.20/24es solo para fines de documentación, no debe implementarse en su red.
Utilice el modo activo-pasivo (modo 1) cuando el objetivo sea preservar el servicio durante un fallo de puerto o cable. Un puerto transmite mientras el otro permanece disponible para la conmutación por error. Elija 802.3ad (LACP, modo 4) solo cuando el conmutador de red esté configurado explícitamente para un grupo de agregación LACP coincidente, con ajustes de velocidad y dúplex compatibles. LACP puede distribuir diferentes flujos de tráfico a través de enlaces, pero no garantiza el doble de velocidad que una conexión. SUSE advierte contra la propagación de enlaces ordinarios a través de varios conmutadores a menos que el proveedor del conmutador admita la configuración. Consulte los procedimientos y restricciones de agregación de red de SUSE .
Configura bond0 en YaST
1. Abra la configuración de red e identifique los puertos disponibles.
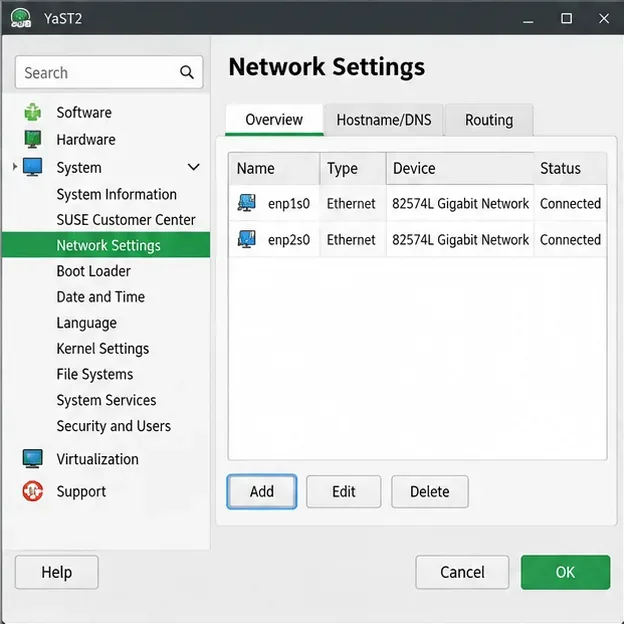
Ejecute sudo yast2o abra YaST localmente y, a continuación, vaya a Sistema > Configuración de red . En la pestaña Resumen, identifique las dos interfaces Ethernet que desea combinar. Si una de las interfaces actualmente contiene la dirección de administración del servidor, configure el acceso a la consola antes de modificar su configuración. No seleccione una interfaz inalámbrica ni una interfaz que ya esté dedicada a un puente no relacionado sin planificar previamente dicha topología.
La vista general de Configuración de red identifica enp1s0 y enp2s0 antes de crear un dispositivo vinculado.
2. Crear una interfaz de unión
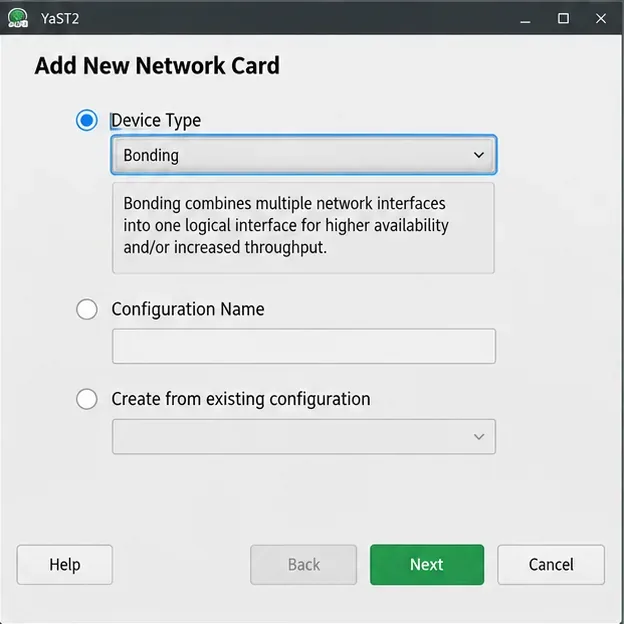
Haz clic en Agregar , cambia el Tipo de dispositivo a Enlace y haz clic en Siguiente . YaST abrirá la configuración de la tarjeta de red para el nuevo enlace lógico. No intentes que ambos adaptadores físicos tengan la misma dirección estática de forma independiente.
La vista Agregar nueva tarjeta de red muestra que se ha seleccionado la opción "Bloqueo" como nuevo tipo de dispositivo.
3. Asignar la configuración IP del enlace
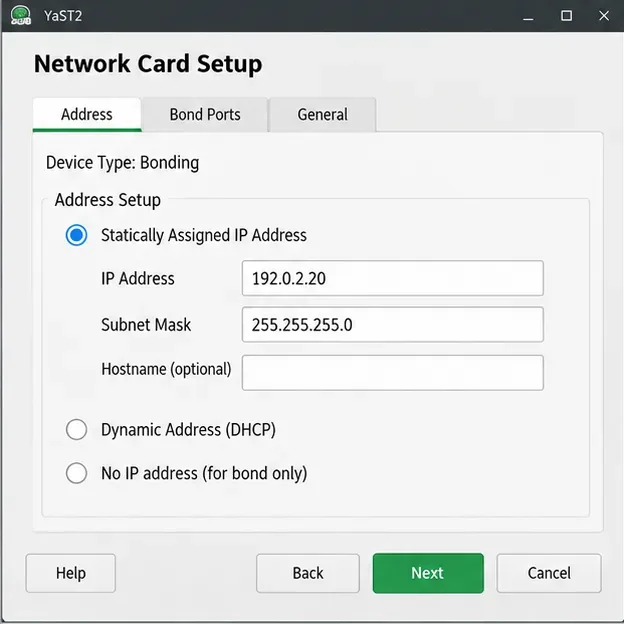
En la pestaña Dirección , seleccione Dirección dinámica si su infraestructura proporciona una concesión DHCP adecuada, o Dirección IP asignada estáticamente para un servidor con una dirección fija. En una implementación estática, mueva la dirección de administración y la subred anteriores al enlace y asegúrese de que la interfaz física antigua no conserve una IP duplicada. Confirme la puerta de enlace predeterminada en la pestaña Enrutamiento y el DNS en Nombre de host/DNS según corresponda; no asuma que el direccionamiento estático los completa automáticamente.
La pestaña Dirección muestra un ejemplo de dirección IP estática y máscara de subred asignadas al enlace, no a sus miembros.
4. Seleccione ambos puertos, mantenga la monitorización del enlace y aplique.
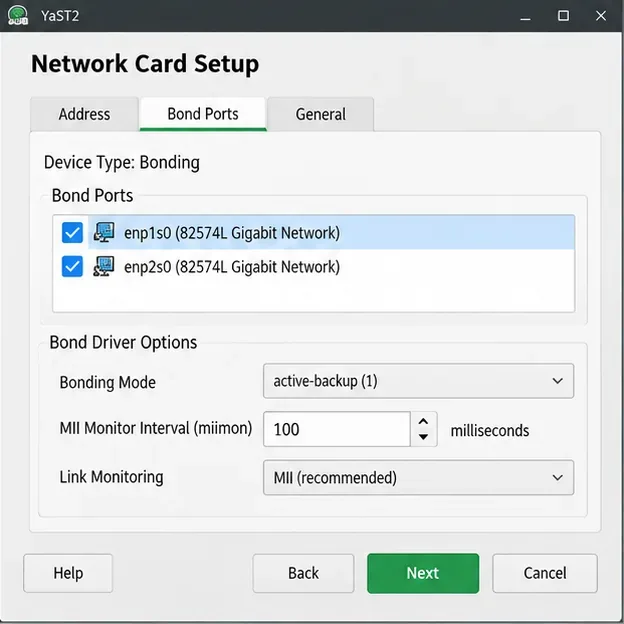
Abra Puertos de enlace y verifique los dos adaptadores previstos. En Opciones del controlador de enlace , seleccione active-backupredundancia simple y mantenga miimon=100. Esto verifica el estado del enlace miembro a intervalos de 100 milisegundos; no garantiza que se detecten todos los fallos ascendentes. Seleccione Siguiente , acepte cualquier solicitud para adaptar la configuración de interfaz individual anterior eligiendo Continuar y haga clic en Aceptar para confirmar el nuevo enlace. Es posible que pierda el acceso brevemente mientras la IP se mueve a bond0.
Se seleccionan ambos puertos Ethernet, con agregación de enlaces activa-reserva y un intervalo de monitorización MII de 100 milisegundos.
Estas vistas de pantalla se centran en los controles descritos en las instrucciones de vinculación de YaST para SLES 15 SP7 de SUSE ; la disposición o la redacción exactas pueden variar según la versión de YaST instalada y la interfaz gráfica o de texto.
Utilice archivos ifcfg si YaST no está disponible.
La configuración manual es una alternativa para los administradores que no pueden usar YaST. SUSE documenta el /etc/sysconfig/network/ifcfg-*formato para los hosts gestionados por Wicked. Realice una copia de seguridad de los archivos de red originales fuera del /etc/sysconfig/networkdirectorio activo y conserve el acceso a la consola antes de continuar.
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
Si no existe un archivo fuente con nombre, inspeccione el directorio y haga una copia de seguridad del archivo real en lugar de asumir el nombre. Para esta configuración ilustrativa de IP estática , cree un archivo /etc/sysconfig/network/ifcfg-bond0con el siguiente contenido, reemplazando los nombres de interfaz y la dirección con sus valores reales:
El archivo de cada miembro ifcfgya no debe tener su propia configuración IP. Por ejemplo, coloque solo estas líneas en ambos ifcfg-enp1s0y ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
Mantenga la configuración de rutas y resolutores necesaria para todo el sistema coherente con el nuevo enlace. Inspeccione la configuración y active la interfaz lógica con Wicked:
sudo wicked show-config
sudo wicked ifup all bond0
Úselo sudo wicked ifreload bond0después de realizar modificaciones posteriores al enlace en ejecución. No lo use systemctlpara iniciar o detener un dispositivo enlazado individual; SUSE especifica una función wickedpara esa tarea. Para conocer los parámetros de archivo compatibles, consulte la referencia de configuración de enlace del manual de SUSEman 5 ifcfg-bonding y la página de instalación local .
Solucionar problemas con un bono que no se conecta.
El enlace existe, pero no tiene dirección IP: compruebe que la dirección se haya asignado a bond0, no a un miembro, y confirme la configuración del servidor DHCP o de la dirección estática. Una puerta de enlace faltante o una VLAN incorrecta pueden hacer que el servidor sea inaccesible incluso cuando ambos puertos informan de la presencia de la red. Revise ip routela configuración real de los puertos del switch antes de reiniciar la red repetidamente.
El enlace informa de un miembro caído: compruebe el estado del cable, del puerto del conmutador, la selección de interfaz y los mensajes del controlador. Asegúrese de que los nombres de los miembros coincidan BONDING_SLAVE0. La monitorización del enlace detecta cambios relevantes en la interfaz/portadora, pero no todas las posibles fallas más allá del conmutador conectado directamente.BONDING_SLAVE1ip -br link
El tráfico falla tras cambiar a 802.3ad: Primero, verifique la configuración del grupo LACP y los puertos del switch. Si se configura un enlace LACP mientras los puertos del switch siguen siendo puertos independientes, existe una discrepancia de configuración. Si el objetivo es simplemente la conmutación por error, vuelva al modo activo-pasivo en lugar de introducir la agregación de switches innecesariamente.
Verifique la configuración y pruebe la conmutación por error.
Verifique el enlace activo, sus interfaces miembro y el enrutamiento:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
El enlace debe tener la dirección IP prevista, estar activo y el archivo de estado del kernel debe listar ambas interfaces miembro. En el modo activo-pasivo, compruebe el campo "Esclavo activo" y el estado MII de cada miembro . El resultado exacto depende del controlador y la configuración; la documentación de enlace del kernel de Linux describe esta interfaz de estado.
Finalmente, confirme la conectividad con la puerta de enlace predeterminada real y los clientes de servicio que deben acceder al host. Durante una ventana de mantenimiento autorizada, desconecte o deshabilite brevemente solo el enlace activo mientras supervisa el estado del enlace y realiza una prueba de conectividad continua; el miembro en espera debería tomar el control y la conectividad debería restablecerse. Restaure el enlace posteriormente y confirme que ambos miembros muestran un estado correcto. Si la red sigue sin estar accesible, utilice su acceso a la consola para restaurar las configuraciones de los miembros respaldadas en lugar de realizar cambios adicionales a ciegas a través de SSH.