Inicio
» Cómo
»
Copia de seguridad y restauración de un buzón de correo de Zimbra CE mediante exportaciones TGZ
Copia de seguridad y restauración de un buzón de correo de Zimbra CE mediante exportaciones TGZ
Para realizar una copia de seguridad de un buzón de Zimbra Community Edition (CE), expórtelo como un archivo TGZ con zmmailbox getRestURL, valide el archivo y restáurelo con postRestURL. Al importar a una cuenta que ya contiene correo, comience con resolve=skip; usar resolve=reseten la raíz del buzón puede eliminar elementos existentes.
Comprenda qué protege una exportación por buzón.
Zimbra documenta la exportación e importación de TGZ a través de su interfaz y zmmailboxutilidad REST. El archivo está diseñado para contener el contenido del buzón y la estructura de carpetas, incluidos los mensajes de correo electrónico empaquetados como archivos EML y los datos correspondientes de calendario, contactos, tareas o carpetas. El contenido y los metadatos que se conservan tras la importación pueden depender de las versiones de origen y destino, así como de los elementos que se transfieren.
No confunda esto con una copia de seguridad completa de la cuenta o del servidor. Una exportación de contenido TGZ no aprovisiona una cuenta faltante ni conserva de forma independiente todos los atributos LDAP, contraseñas, alias, asignaciones de clase de servicio, configuraciones de enrutamiento, filtros, permisos o configuración del servidor. Registre por separado cualquier configuración de cuenta necesaria mediante procedimientos administrativos. La zmbackuputilidad descrita en la documentación antigua de Zimbra pertenece a Network Edition, no al flujo de trabajo estándar de CE.
Los ejemplos de comandos siguen las interfaces documentadas de Zimbra, pero no constituyen una prueba en vivo de cada versión CE compilada de forma independiente. Consulte la ayuda zmcontrol -vdisponible zmmailboxy las notas de la versión de su compilación antes de planificar una recuperación en producción. Tampoco se debe asumir que una exportación REST en vivo capturará un instante perfectamente consistente si el usuario modifica elementos durante la ejecución. Programe un período de baja actividad cuando la consistencia sea importante.
Exportar el buzón individual
1. Identifique la cuenta y su proveedor de correo electrónico.
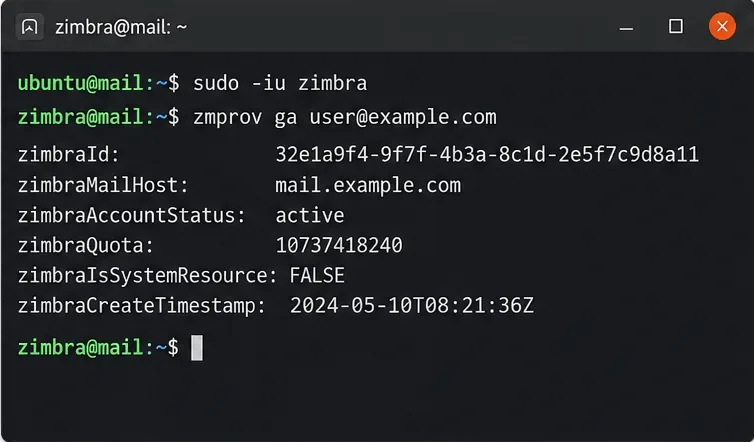
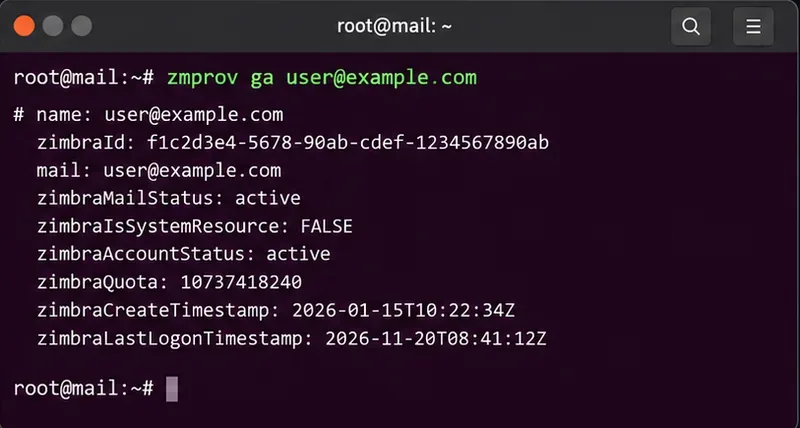
Conéctese al servidor Zimbra con una cuenta de sistema operativo con permisos de administrador. Cambie al usuario del servicio Zimbra y confirme que la cuenta de destino existe. En una implementación con varios servidores, asegúrese de conectarse al servicio de correo electrónico correcto.
Sustituya user@example.comcon la cuenta real. El -zinterruptor utiliza las credenciales de administrador local de Zimbra; no es la contraseña del usuario final. Si no dispone de los permisos administrativos necesarios, utilice un flujo de trabajo de acceso a la cuenta aprobado en lugar de insertar contraseñas en un comando de shell.
Antes de iniciar la exportación, compruebe la dirección del buzón de correo, el servidor de alojamiento y el estado de la cuenta.
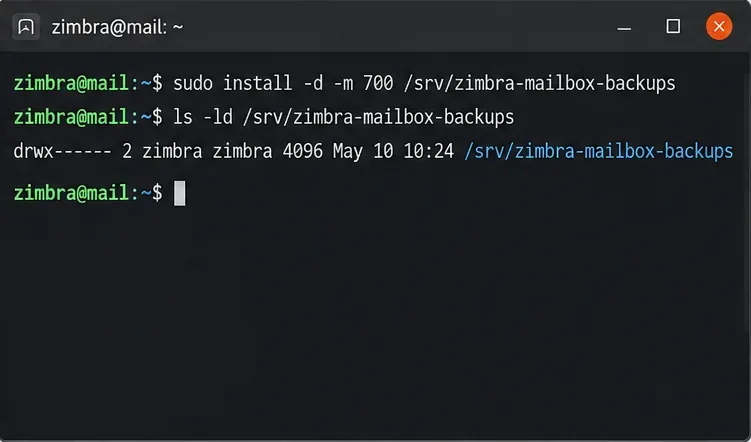
2. Crea una ubicación de archivo privada.
Como usuario con privilegios del sistema operativo, cree una ubicación con permisos de escritura para el usuario del servicio Zimbra. Realice esta operación fuera de los directorios públicos y verifique primero el espacio libre. Ejecute el comando de instalación antes de cambiar a zimbrasu cuenta de usuario con privilegios.
Los archivos de correo pueden contener mensajes y archivos adjuntos confidenciales. Limite el acceso al sistema de archivos, proteja cualquier copia externa al servidor y aplique una política de retención adecuada.
Utilice un directorio de copia de seguridad privado y verifique sus permisos de sistema de archivos.
3. Exporta el buzón como TGZ.
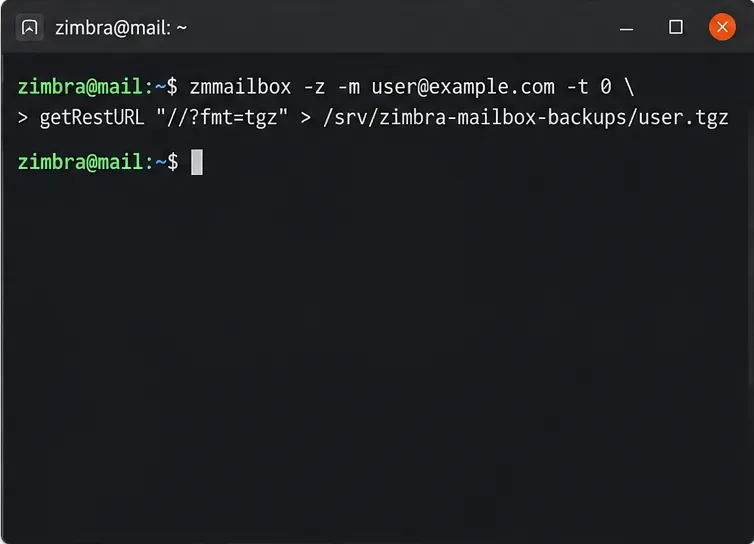
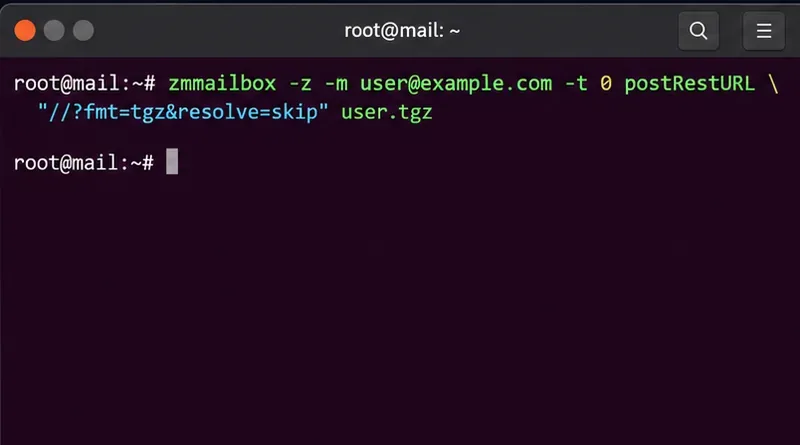
Desde la zimbralínea de comandos, utilice el exportador REST que se muestra a continuación. Esta -t 0opción desactiva el tiempo de espera de la CLI para operaciones de gran tamaño; sin embargo, no garantiza que los proxies, la E/S de disco o los límites del servidor no puedan interrumpir la exportación.
Realice una exportación por cuenta y elija un nombre de archivo único y con fecha. No reutilice una ruta de archivo anterior, ya que la redirección de la consola la truncará. Si el comando informa un error, considere el archivo resultante como incompleto hasta que supere las comprobaciones que se indican a continuación.
El comando getRestURL escribe un archivo comprimido del buzón de correo en el directorio seleccionado.
4. Validar el archivo y registrar su suma de verificación.
Un archivo TGZ no vacío no garantiza la recuperación de la copia de seguridad. Analice todo el flujo tar, inspeccione las entradas representativas de las carpetas y calcule un resumen. Si la comprobación de tar falla, deberá investigar la exportación en lugar de importar el archivo.
test -s /srv/zimbra-mailbox-backups/user-20261010.tgz
tar -tzf /srv/zimbra-mailbox-backups/user-20261010.tgz > /dev/null
tar -tzf /srv/zimbra-mailbox-backups/user-20261010.tgz | head -n 20
cd /srv/zimbra-mailbox-backups
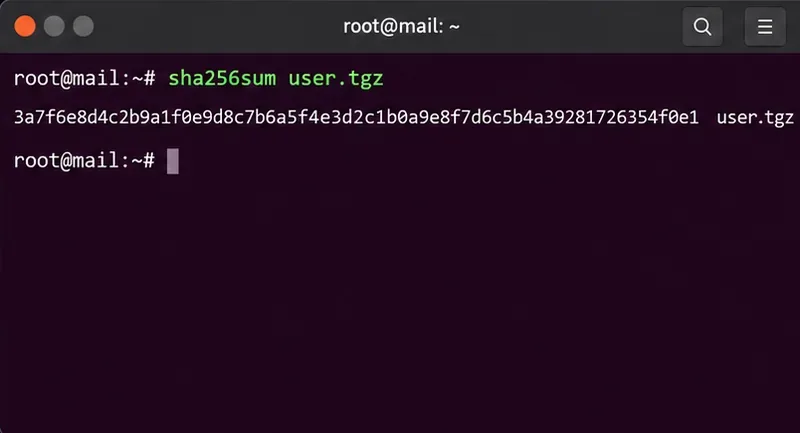
sha256sum user-20261010.tgz > user-20261010.tgz.sha256
Guarde la suma de verificación junto al archivo y mueva ambos a un almacenamiento protegido fuera del servidor original. Después de copiarlos, ejecute el comando sha256sum -c user-20261010.tgz.sha256en el directorio que contiene los dos archivos. Una suma de verificación correcta confirma la integridad de los bytes, pero no garantiza que todas las funciones del buzón se restaurarán correctamente.
Inspeccione el archivo antes de tratar la exportación como una copia de recuperación utilizable.Registre un resumen SHA-256 para que se pueda comprobar si hay cambios en el archivo transferido.
Restaurar el archivo sin sobrescribir Live Mail
5. Preparar e inspeccionar el buzón de destino.
Cree la cuenta de destino mediante su proceso de aprovisionamiento de Zimbra habitual si aún no existe; la importación de TGZ no la creará. Verifique su dirección, cuota, acceso al servicio y carpetas existentes. Para la primera prueba, utilice una cuenta aislada que no sea de producción, especialmente para transferencias entre versiones.
Copie el archivo validado a un directorio legible por el usuario del servicio Zimbra de destino, manteniendo los permisos restringidos. Para una transferencia remota, verifique nuevamente la suma de comprobación en el destino. No dé por sentado que una cuenta con la misma dirección está vacía.
Confirme que la cuenta de destino prevista existe antes de importar los elementos del buzón.
6. Importar con una política de conflictos que se ajuste al destino.
Para agregar elementos faltantes manteniendo los elementos coincidentes, utilice resolve=skip. Este es el comportamiento predeterminado documentado para el manejo de duplicados, pero no garantiza una fusión perfecta para cada tipo o versión de elemento.
Evite copiar un ejemplo destructivo en producción. Zimbra documenta resolve=resetla limpieza de los elementos de destino antes de la importación. Las replacepolíticas modifytambién modifican la forma en que se gestionan los elementos existentes. Considere su uso para una restauración controlada únicamente después de realizar pruebas y obtener la aprobación para el alcance exacto de la cuenta y la carpeta.
Importe el archivo con la política de omisión de conflictos cuando sea necesario conservar el contenido existente del buzón.
Gestionar los fallos de exportación y verificar la recuperación.
Si se produce un tiempo de espera agotado, conserve -t 0e inspeccione los límites de tiempo de espera y almacenamiento del servidor o proxy; un tiempo de espera de CLI de cero no resuelve todos los problemas de red. La wiki de soporte de Zimbra también advierte sobre archivos dañados y fallos de E/S en algunas exportaciones de buzones grandes. Para una exportación excesiva o poco fiable, divida el trabajo por carpeta o fecha y, a continuación, pruebe cada archivo y su importación en una cuenta de respaldo.
Por ejemplo, la consulta de búsqueda documentada under:Inboxselecciona el contenido de la Bandeja de entrada y sus subcarpetas. Las comillas alrededor de la URL REST son esenciales porque el signo de ampersand debe llegar a Zimbra y no al intérprete de comandos.
Un archivo comprimido por carpeta no sustituye la exportación completa del buzón. Verifique su contenido de forma independiente y documente qué carpetas o fechas se omitieron. Si la cuenta está deshabilitada o la solicitud devuelve un error de autorización, revise el estado de la cuenta y la autenticación administrativa en lugar de omitir las comprobaciones del certificado TLS o exponer las credenciales.
7. Verifique los elementos restaurados, no solo la salida del comando.
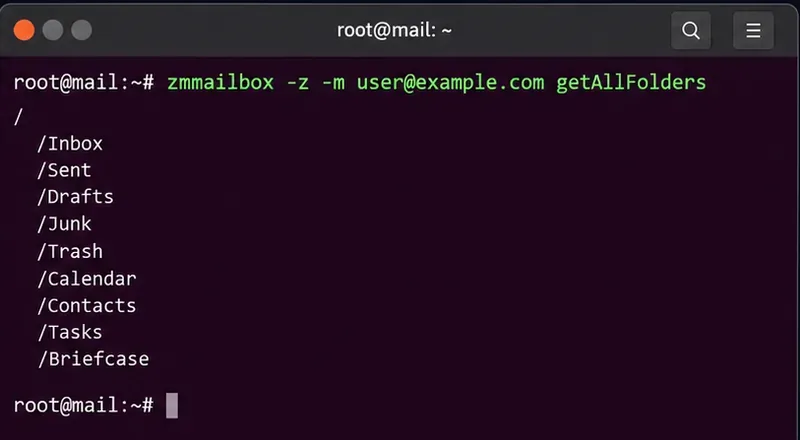
Enumere las carpetas de destino y compárelas con las carpetas de origen registradas y el inventario TGZ:
A continuación, inicie sesión en la cuenta de prueba de destino y abra una muestra de los mensajes recibidos y enviados, archivos adjuntos, contactos y eventos del calendario. Verifique las fechas y las rutas de las carpetas, y revise cualquier error de importación. Vuelva a crear o verifique los alias, los permisos de uso compartido, las reglas y otras configuraciones de la cuenta por separado cuando sea necesario. Considere la recuperación como exitosa únicamente cuando los datos esperados sean accesibles y se registren las verificaciones.
Compare las carpetas restauradas de Bandeja de entrada, Enviados, Calendario y otras con el contenido de archivo esperado.