Inicio
» Cómo
»
Cree un perfil reutilizable de AutoYaST para instalaciones de SLES 15.
Cree un perfil reutilizable de AutoYaST para instalaciones de SLES 15.
Escenario ilustrativo: Un administrador necesita aprovisionar una segunda máquina virtual SLES 15 para un servicio web de laboratorio. El ejemplo aquí presentado utiliza una máquina de referencia para crear un perfil XML de AutoYaST, revisa y valida dicho archivo, y luego inicia una máquina virtual de destino desechable con el perfil. Se trata de un ejemplo de flujo de trabajo, no de un informe de una implementación real.
Para este despliegue a pequeña escala, cree un perfil de referencia sudo yast clone_system, elimine la configuración específica de la máquina o la información confidencial, valide el perfil y diríjalo al instalador de SLES con el autoyast=parámetro de arranque. Mantenga habilitada la pantalla de confirmación del instalador para la primera prueba. AutoYaST puede configurar el almacenamiento y sobrescribir datos, por lo que nunca utilice un perfil sin revisar en un disco de producción.
1. Preparar un sistema de referencia adecuado.
AutoYaST describe una instalación en un archivo de control XML, generalmente llamado autoinst.xml. La guía de AutoYaST de SUSE SLES 15 SP7 recomienda crear un perfil de referencia a partir de un sistema instalado o usar el módulo de configuración de autoinstalación de YaST. El método de línea de comandos es conveniente para la máquina virtual de laboratorio ficticia:
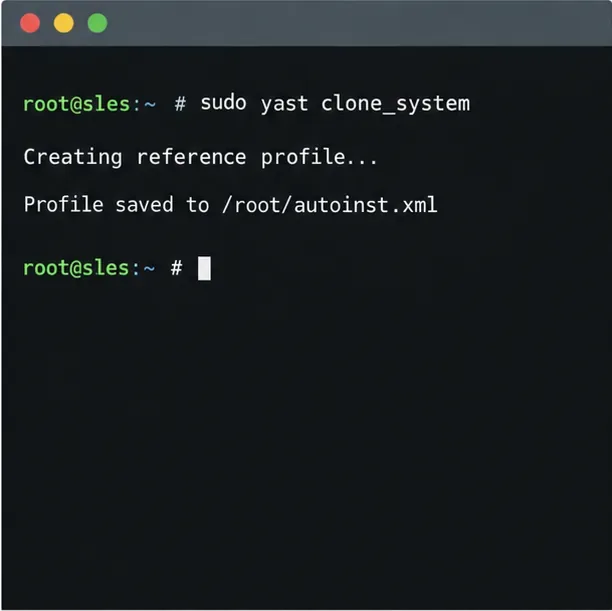
sudo yast clone_system
sudo ls -l /root/autoinst.xml
El clon captura la configuración de la máquina de referencia. Trátelo como un punto de partida, no como una plantilla universalmente portable: verifique los nombres de los dispositivos de disco, los tamaños de las particiones, el modo de arranque, la configuración de red, la selección de paquetes, los usuarios y los datos de registro con respecto al destino. Un host de origen con una distribución de disco local diferente a la de la nueva máquina virtual puede generar una propuesta de almacenamiento insegura. Si el sistema de origen contiene información confidencial o identificadores específicos de la máquina, elimínelos o reemplácelos antes de distribuir el perfil.
Vista ilustrativa del terminal durante el proceso de generación de perfiles; el archivo guardado es una plantilla para revisar, no una imagen lista para usar para cada objetivo.
2. Revise la configuración confidencial y valide el XML.
Abra el archivo /root/autoinst.xmlen un editor de texto e inspeccione sus secciones antes de ponerlo a disposición del instalador. Priorice el particionamiento: un perfil puede inicializar una unidad y borrar el contenido existente. Para el ejemplo del laboratorio, confirme que la máquina virtual de destino tenga un disco virtual desechable del tamaño previsto y que las reglas de selección de dispositivos del perfil coincidan con dicha máquina virtual. Además, reemplace el nombre de host, la configuración de IP, las credenciales de usuario y la configuración de registro cuando deban diferir del sistema de referencia.
Los perfiles de AutoYaST pueden incluir hashes de contraseñas, claves de registro, scripts u otros valores confidenciales. Limite el acceso a los archivos y evite almacenar información confidencial en una URL pública, el historial de comandos de arranque o un repositorio desprotegido. Utilice un servidor de perfiles con control de acceso y HTTPS cuando esté disponible. Asegúrese de que el instalador pueda confiar en el certificado del servidor y acceder al host durante el arranque.
Primero, compruebe que el documento sea un XML bien formado y, a continuación, pídale a AutoYaST que lo procese e importe:
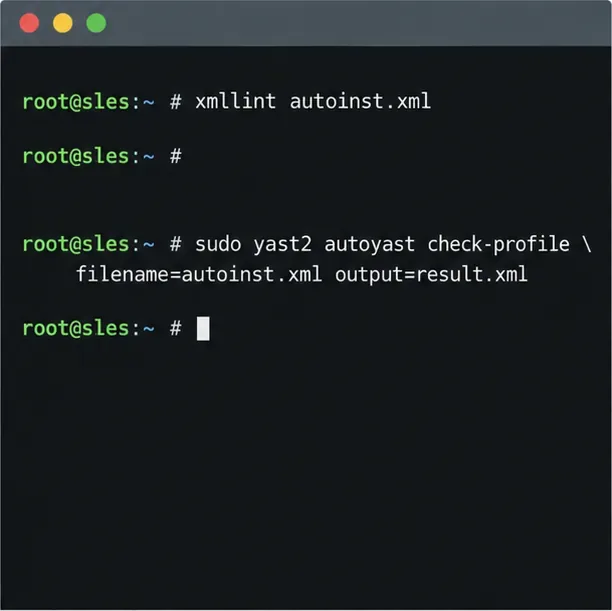
xmllintDetecta errores de estructura XML, como etiquetas sin cerrar; no confirma la validez de todas las configuraciones de AutoYaST. El comando SLES AutoYaST check-profilerealiza comprobaciones de perfil adicionales. Su resultado puede variar según la arquitectura, el medio y la versión del paquete YaST, por lo que no sustituye la instalación en una máquina virtual de prueba representativa. No habilite esta run-scripts=trueopción para un perfil no confiable: los scripts en un perfil pueden ejecutarse como root.
Ejemplos de comandos de validación: primero compruebe la sintaxis XML y, a continuación, deje que AutoYaST procese el perfil.
3. Ponga el perfil a disposición del instalador.
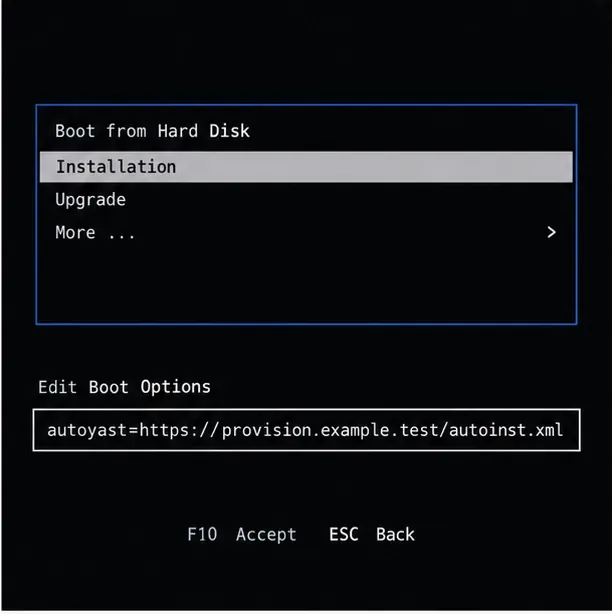
Para una instalación de laboratorio, coloque el archivo en un servidor HTTPS accesible y agregue su dirección a las opciones de arranque del medio de instalación de SLES:
example.testes un nombre de ejemplo reservado; reemplácelo con su servidor de perfil. SUSE también documenta otras ubicaciones de perfil, incluyendo NFS, USB y un archivo en el medio de arranque. Si el perfil es remoto, el instalador necesita conectividad de red lo suficientemente pronto para obtenerlo. En los casos en que la configuración de red no se inicia de otra manera, SUSE documenta el uso de un parámetro de red linuxrc como ifcfg=eth0=dhcpjunto con la opción de arranque AutoYaST; reemplácelo eth0con el nombre de interfaz real del instalador. SUSE también documenta ifcfg=eth*=dhcpla configuración de DHCP en todas las interfaces. El direccionamiento estático requiere la configuración de red correspondiente en el momento del arranque para su entorno.
Vista ilustrativa de las opciones de arranque: el parámetro autoyast le indica al instalador dónde obtener el perfil XML.
En SLES 15 SP7, el instalador puede mostrar un resumen de la configuración antes de guardar los cambios. Compruebe que el producto, la red, el software, el registro y, sobre todo, el disco de destino coincidan con el plan de laboratorio. El resumen es una útil medida de seguridad final. Mantenga la confirmación activada durante las pruebas iniciales; desactívela únicamente para ejecuciones desatendidas, una vez que el perfil se haya revisado y probado en equipos desechables representativos. El menú de arranque exacto y la fuente de perfil disponible dependen del medio de instalación y del método de arranque.
Resumen ilustrativo de la instalación que muestra las áreas que se deben inspeccionar antes de permitir que AutoYaST escriba en el disco de destino.
4. Pruebe la implementación y luego reutilícela con cuidado.
Comience con una máquina virtual desechable que coincida con la arquitectura, el modo de arranque y la distribución del disco previstos. Iníciela desde el medio de instalación de SLES 15 con el parámetro de perfil, siga el resumen del instalador y observe la consola o la salida serial para detectar errores de recuperación, registro, almacenamiento o paquetes. AutoYaST puede ejecutar una segunda etapa después de que se instale el sistema base cuando la configuración adicional requiera que el sistema instalado arranque; la documentación de SLES 15 SP7 indica que los paquetes autoyast2y autoyast2-installationson necesarios para esa etapa.
Tras la instalación, verifique el nombre de host, la dirección, los puntos de montaje de almacenamiento, los servicios habilitados, los paquetes esperados y el estado de registro en la nueva máquina virtual. Compare estos resultados con el perfil y corríjalo antes de repetir el proceso. Una comprobación XML exitosa por sí sola no garantiza que la instalación se realice correctamente: los repositorios disponibles, el hardware, la enumeración de discos, el acceso a la red y los medios de los paquetes de servicio son factores importantes.
Para el laboratorio ficticio, el perfil solo se puede reutilizar después de que la máquina virtual de prueba arranque y su configuración prevista coincida con el plan. Para escalar a más de unas pocas máquinas similares, considere separar la configuración compartida de la configuración individual de cada máquina con reglas y clases de AutoYaST; estas introducen archivos adicionales y un comportamiento de fusión que debe probarse de forma independiente. Comience con el perfil más sencillo que cubra de forma segura a su grupo objetivo.