Para asignar automáticamente una cuota de almacenamiento en ownCloud Infinite Scale (oCIS), agregue una asignación a la configuración role_quotasdel servicio Proxy . Asigne cada ID de rol de oCIS a una cuota en bytes y, a continuación, reinicie el servicio Proxy. Esta configuración asigna cuotas a los nuevos usuarios según su rol; no es una variable de entorno y su modificación no debe considerarse una actualización de las cuentas existentes. La documentación actual de ownCloud 8.2 describe este método basado en roles en la configuración del servicio Proxy .proxy.yaml
Confirma que las cuotas basadas en roles se ajustan a tu configuración.
Utilice este método cuando los usuarios reciban un rol de oCIS al iniciar sesión por primera vez y desee que los nuevos usuarios con diferentes roles comiencen con límites de almacenamiento personal distintos. Por ejemplo, una cuenta estándar podría recibir 10 GiB y un rol con mayor capacidad, 50 GiB. Su proveedor de identidad puede asignar sus reclamaciones a los roles de oCIS, o bien, la asignación de roles predeterminada del proxy puede asignar el userrol a los usuarios que aún no lo tengan.
No confunda la cuota de almacenamiento personal de un usuario con una cuota de Espacio. Una cuota de Espacio establece la capacidad de un Espacio, mientras que establece el máximo global permitido para los Espacios. ownCloud documenta que la capacidad de un Espacio es independiente de la cuota de almacenamiento y que un Espacio puede tener una cuota mayor que la capacidad de almacenamiento subyacente. Para obtener más detalles, consulte la documentaciónOCIS_SPACES_MAX_QUOTA oficial sobre cuotas de Espacios y la referencia de configuración de Usuarios de almacenamiento .
Antes de editar, identifique los ID de rol que utiliza su instancia y defina el límite para cada uno. Los nombres de rol, como usery , guestson útiles para la asignación de roles, pero el mapa de cuotas requiere ID de rol. No existe un ID universal que se pueda copiar de este ejemplo. Compruebe también si los usuarios ya reciben roles a través de OIDC o un flujo de trabajo de aprovisionamiento; las reglas de cuota solo son útiles cuando al usuario se le asigna un rol coincidente.
1. Localice y haga una copia de seguridad de la configuración del proxy.
Localice el directorio de configuración utilizado por su implementación y realice una copia de seguridad del existente proxy.yaml. En una instalación basada en paquetes, puede estar en /etc/ocis; las implementaciones en contenedores pueden montar un directorio diferente. Utilice la ruta montada en el contenedor Proxy o especificada por la configuración de su implementación, en lugar de asumir que todas las instalaciones utilizan la misma ubicación.

Conserva las demás configuraciones del archivo existente. Si ya contiene role_quotas: {}, reemplaza esa asignación vacía. No añadas una segunda role_quotasclave de nivel superior: las claves YAML duplicadas pueden analizarse de forma inconsistente. Si el archivo no contiene la clave, añádela en el nivel superior, alineada con las demás configuraciones de Proxy de nivel superior.
2. Agregar valores de cuota en bytes
El proxy espera valores de cuota enteros en bytes. En este ejemplo, 10 GiB equivalen a 10 737 418 240 bytes y 50 GiB equivalen a 53 687 091 200 bytes. Los números 1001que 1002aparecen a continuación son solo ejemplos de identificadores de rol; sustitúyalos por los identificadores de su instalación de oCIS.
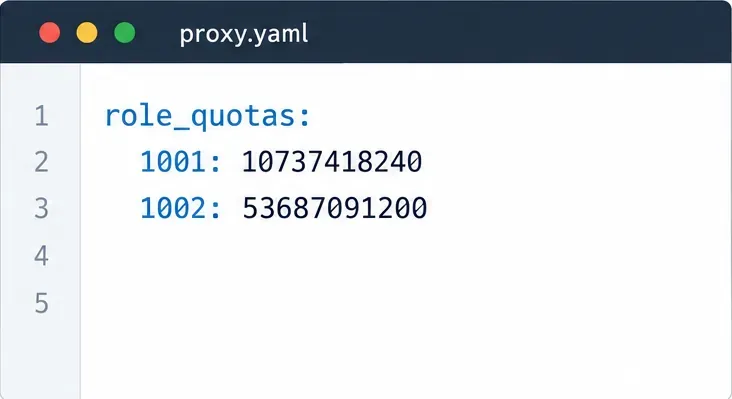
role_quotas:
  1001: 10737418240
  1002: 53687091200
Aplique una sangría consistente a cada entrada de rol debajo de role_quotas. Mantenga los valores como recuentos de bytes completos en lugar de escribir cadenas como 10GB. Si ya utiliza una role_assignmentsección, puede permanecer en el mismo archivo; el mapa de cuotas es una configuración de nivel superior independiente.
3. Asegúrese de que los nuevos usuarios reciban un rol que coincida.
Con el controlador de asignación de roles predeterminado, un usuario sin un rol existente recibe useren el primer inicio de sesión. Si todos los usuarios nuevos deben recibir un límite, asigne el ID de ese rol a la cuota deseada. Si las cuotas difieren según la categoría de usuario, configure la asignación de roles para que cada categoría se asigne al rol oCIS correcto y luego agregue el ID de cada rol a role_quotas.
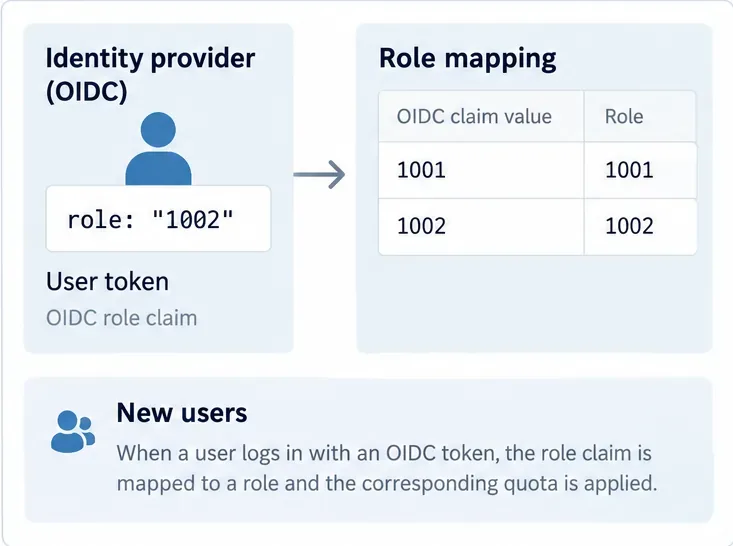
Para OIDC, el Proxy puede leer una declaración de roles y asignar valores de declaración a nombres de roles de oCIS en proxy.yaml. El nombre de la declaración y las asignaciones deben coincidir con lo que realmente emite el proveedor de identidad. La declaración predeterminada documentada es roles; las asignaciones predeterminadas incluyen ocisAdmin, ocisSpaceAdmin, ocisUser, y ocisGuest. Si personaliza estas asignaciones, revise los ejemplos de asignación de roles y las restricciones . En particular, cada cuenta recibe un solo rol, y un usuario de OIDC cuyas declaraciones no coincidan con ninguna asignación de rol configurada podría no poder iniciar sesión. Pruebe primero los cambios de declaración en una cuenta que no sea de producción.
4. Reinicie el proxy y verifique con una cuenta nueva.
Valide la sintaxis YAML con las comprobaciones de configuración de su implementación, si están disponibles, y luego reinicie el servicio Proxy o la implementación completa de oCIS según lo indique su administrador de servicios. El Proxy debe cargar el archivo actualizado antes de que un nuevo usuario reciba la regla. Evite reiniciar servicios no relacionados a menos que su implementación lo requiera.
- Cree un usuario de prueba desechable que no haya iniciado sesión en esta instancia de oCIS anteriormente, o utilice un flujo de trabajo de cuenta que no sea de producción que aprovisione un usuario realmente nuevo.
- Confirme que su ID de rol asignado sea una de las claves en
role_quotas. Para una configuración OIDC, inspeccione la reclamación de rol emitida y la asignación de roles del Proxy.
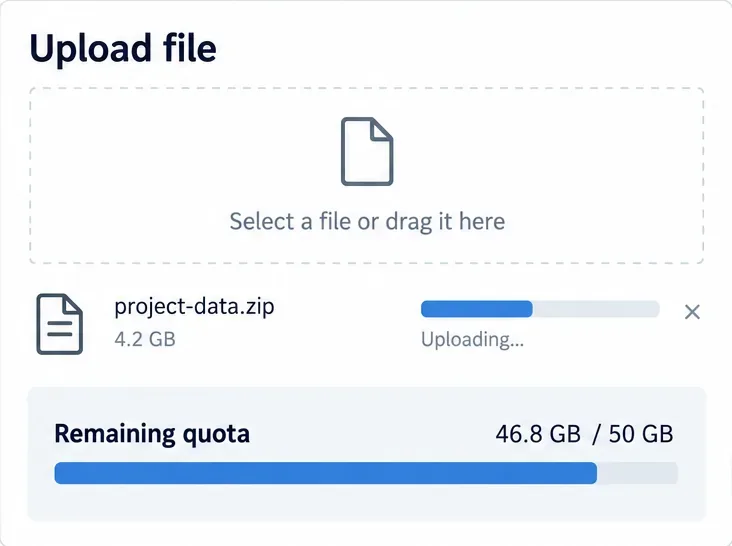
- Inicia sesión y verifica la cuota personal reportada, donde el cliente la muestra. Sube un archivo de prueba pequeño y luego, en un entorno de prueba, intenta subir un archivo que exceda la cuota restante. Confirma que la primera subida se realiza correctamente y que la subida que excede el límite es rechazada.
Un usuario que existía antes del cambio no sirve como prueba válida para la asignación de nuevos usuarios. Si la cuenta de prueba obtiene un límite incorrecto, verifique el ID del rol en lugar del nombre para mostrar, el rol asignado al iniciar sesión por primera vez, la proxy.yamlruta activa y si se reinició el proxy. Conserve la copia de seguridad hasta que el aprovisionamiento de nuevas cuentas y las cargas funcionen correctamente.
Lo que esta configuración no cambia
La asignación documentada de roles y cuotas es una regla de incorporación para nuevos usuarios. Por sí sola, no establece una política de capacidad de espacio ni demuestra que los usuarios ya aprovisionados se hayan actualizado. Gestione las cuentas existentes y los límites de espacio mediante la ruta de administración compatible con su implementación. Además, mantenga las cuotas totales asignadas de forma realista para la capacidad de almacenamiento detrás de oCIS: una cuota es un límite de asignación, no capacidad adicional de disco o almacenamiento de objetos.




