Inicio
» Hoy
»
Estafas bancarias por SMS en España: 43 detenidos y 1,14 millones defraudados | 15 de noviembre de 2026
Estafas bancarias por SMS en España: 43 detenidos y 1,14 millones defraudados | 15 de noviembre de 2026
Información contrastada: 15/11/2026 a las 10:42 (hora peninsular española, CET, UTC+01:00; 09:42 UTC).
La Policía Nacional anunció el 12 de noviembre de 2026 la detención de 43 personas en una investigación de estafas bancarias cometidas mediante mensajes SMS y llamadas que fingían proceder de los departamentos antifraude de entidades financieras. La operación permitió esclarecer 134 hechos, con un perjuicio comunicado de más de 1,14 millones de euros. Las víctimas seleccionadas eran, generalmente, personas mayores de 65 años. La investigación sigue abierta, de acuerdo con el comunicado oficial.
El detalle que más importa a los clientes es que los SMS fraudulentos podían aparecer en la misma conversación del teléfono que los avisos auténticos del banco. Por eso, reconocer el nombre del remitente ya no basta para confirmar la procedencia del mensaje. El anuncio de noviembre se refiere a una operación concreta, distinta de la red internacional de herramientas de fraude desmantelada y comunicada en mayo.
Destaques
La nota policial del 12 de noviembre confirma 43 detenidos, 13 investigados no detenidos y 134 episodios esclarecidos; no anuncia que el fraude haya desaparecido.
Los delincuentes simulaban alertas de operaciones no autorizadas y desviaban a las víctimas a teléfonos o webs controlados por la trama.
La suplantación del remitente podía situar mensajes falsos en el hilo habitual del banco, incluso junto a SMS legítimos.
Ante una alerta, hay que verificarla desde la aplicación oficial o el número que figura en la tarjeta, nunca desde el enlace o teléfono del SMS.
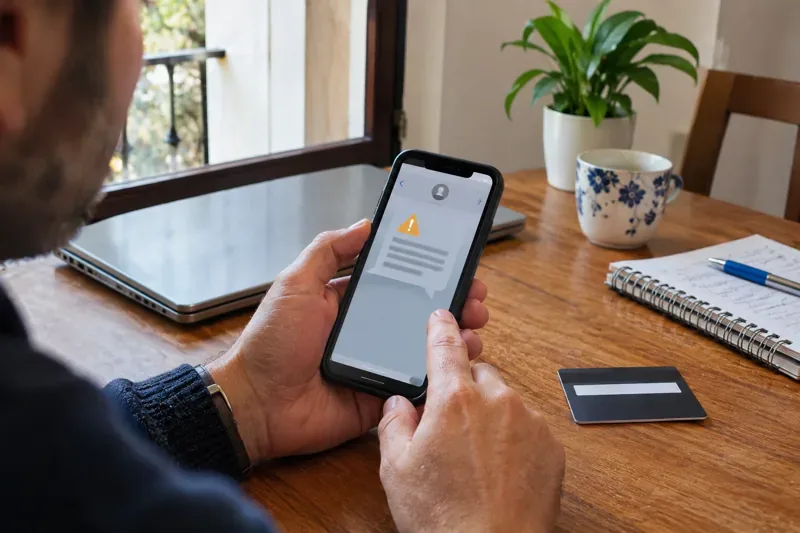
Imagen ilustrativa creada para este artículo: comprobar los avisos bancarios por vías oficiales ayuda a evitar fraudes por SMS. No corresponde a la operación policial.
¿Qué ha descubierto la Policía Nacional sobre la estafa de SMS bancarios?
Según el comunicado del Ministerio del Interior del 12 de noviembre de 2026, el grupo enviaba campañas masivas de mensajes que avisaban de una supuesta transacción fraudulenta. El aviso pedía contactar con un número de teléfono o entrar en una página para resolver una incidencia inventada. Una vez iniciada la conversación, personas que fingían trabajar para el banco convencían a los afectados de mover su dinero o efectuar ingresos con el argumento de proteger sus fondos.
La actuación incluyó tres registros, dos en Madrid y uno en Cádiz. El balance policial informa de 43 arrestos, 13 personas investigadas sin detención y 95 imputados en el conjunto de las diligencias. Estas categorías procesales no deben sumarse automáticamente como si fueran grupos independientes. Los agentes también estudiaron unos 400 canales y grupos de mensajería, reportaron 300 usuarios y lograron identificar plenamente a un centenar.
La organización atribuía funciones diferenciadas a los participantes: obtención y tratamiento de bases de datos, envío de mensajes, interlocución telefónica falsa, gestión de cuentas receptoras y movimientos para ocultar el origen del dinero. El comunicado también describe modalidades más complejas, entre ellas un ataque de intermediación denominado relay attack. No se desprende de estos datos que todas las víctimas utilizaran la misma técnica ni que todos los sospechosos hayan sido condenados.
¿Se ha desmantelado también una red internacional de suplantación bancaria?
Sí, pero se trata de otra investigación. El Ministerio del Interior comunicó el 26 de mayo de 2026 una operación de la Policía Nacional con Alemania, coordinada por Europol y con cooperación francesa, contra una organización que presuntamente desarrollaba y vendía herramientas de phishing y smishing bajo el modelo de delincuencia como servicio.
Aquel caso se saldó con tres principales responsables detenidos, registros en España y Francia, un perjuicio acreditado superior a cuatro millones de euros y la localización de alrededor de 1,5 millones de euros en criptoactivos. Son cifras de la operación de mayo: no deben mezclarse con los 43 detenidos ni los 1,14 millones de euros de la investigación anunciada el 12 de noviembre. Las dos actuaciones ilustran formas distintas de una misma amenaza: la infraestructura que facilita los engaños y los grupos que se sirven de mensajes y llamadas para obtener dinero.
¿Por qué un SMS falso puede aparecer junto a los mensajes reales del banco?
El Banco de España explica la suplantación del identificador SMS como una técnica que permite hacer parecer que el envío procede de un remitente conocido. En determinados teléfonos, el mensaje engañoso se muestra en la conversación en la que ya figuran comunicaciones bancarias auténticas. Este aspecto visual no constituye una prueba de legitimidad, como tampoco lo es el número que aparece en pantalla durante una llamada.
Las señales de alarma incluyen mensajes que presionan para actuar de inmediato, que hablan de bloqueos de cuenta o movimientos extraños y que proporcionan un teléfono o enlace para «cancelar» una operación. Un banco no necesita que el cliente revele una contraseña completa ni el código temporal de una transacción que no ha iniciado. Si llega una alerta, debe abrirse por separado la aplicación bancaria habitual o marcarse el teléfono oficial, sin seguir el recorrido indicado por el SMS.
¿Cómo afecta esta operación a los clientes de bancos en España?
La desarticulación de una red y la detención de sospechosos pueden limitar la actividad de ese entramado, pero no equivalen a la eliminación del smishing ni garantizan que no haya nuevas campañas. La investigación de noviembre continúa abierta y las autoridades no han publicado en el comunicado un censo completo de todas las personas afectadas. Tampoco existe, a partir de este anuncio, una instrucción general para cambiar de banco o sustituir todas las tarjetas.
Para los usuarios, el efecto práctico es reforzar la comprobación independiente de avisos y movimientos. Para quienes sospechen que sus datos han circulado, resulta aconsejable activar alertas de operaciones, revisar transferencias y préstamos, y comunicar al banco cualquier anomalía. Si se solicitan códigos de verificación, accesos remotos o transferencias «de seguridad», conviene cortar el contacto.
¿Qué hacer si recibes un SMS sospechoso o ya has facilitado datos?
No pulses el enlace ni llames al número que acompaña al mensaje. Comprueba el aviso en la banca electrónica a la que accedas por tus medios.
Contacta de inmediato con el banco si has compartido claves, códigos o información de pago. Solicita el bloqueo de accesos y medios de pago comprometidos y consulta si es posible detener operaciones.
Cambia las contraseñas desde un dispositivo fiable y revisa otras cuentas si reutilizabas las mismas claves.
Conserva pruebas: capturas del SMS, URL recibidas, números, justificantes, movimientos y referencia de las comunicaciones con el banco.
Denuncia los hechos ante las fuerzas de seguridad y busca orientación en INCIBE, servicio 017. El material oficial de INCIBE sobre smishing detalla las medidas posteriores al engaño.
En caso de operaciones no autorizadas, el Banco de España detalla las obligaciones de reembolso y sus excepciones. La respuesta depende de la autorización real de la operación y de las circunstancias de cada caso; no debe prometerse una devolución automática si la víctima fue inducida a ordenar una transferencia. Presenta una reclamación documentada al servicio de atención al cliente de la entidad y solicita respuesta por escrito.
¿Qué cabe esperar tras las detenciones?
La investigación comunicada en noviembre sigue abierta y la Policía no descarta más actuaciones. Es posible que el análisis de cuentas, dispositivos y canales de mensajería permita identificar otros participantes o afectados, pero eso es una posibilidad y no un resultado confirmado. Como contexto adicional, la Guardia Civil comunicó el 14 de noviembre otra actuación, denominada Black-Account, contra un canal de captación de cuentas para mover dinero de ciberdelitos: en ese caso informó de dos detenidos, una persona investigada y al menos 162 víctimas. Es igualmente una investigación separada, no una ampliación acreditada de los 43 arrestos.
La novedad de estos comunicados es la visibilidad del funcionamiento de las redes: mensajes falsos, engaños telefónicos, cuentas intermediarias y, en algunos casos, conversión posterior a criptoactivos. La defensa cotidiana sigue siendo verificar directamente con el banco y actuar rápido si se detecta un movimiento indebido. Fuente complementaria: Guardia Civil, operación Black-Account, 14 de noviembre de 2026.
Preguntas frecuentes sobre las estafas bancarias por SMS
¿Un SMS dentro del hilo oficial de mi banco puede ser falso?
Sí. La suplantación del remitente puede hacer que un SMS fraudulento aparezca junto a mensajes legítimos. Comprueba siempre el aviso desde el canal oficial.
¿Han detenido a todos los responsables de estas estafas?
No puede afirmarse. La operación anunciada el 12 de noviembre registra 43 detenciones y la investigación continúa abierta.
¿A qué número puedo llamar para recibir ayuda por smishing en España?
INCIBE ofrece orientación gratuita en el 017. Si hay dinero o credenciales comprometidas, contacta primero con tu banco y conserva pruebas para denunciar.