Inicio
» Hoy
»
Filtraciones de datos en grandes empresas japonesas: lo que los usuarios deben saber.
Filtraciones de datos en grandes empresas japonesas: lo que los usuarios deben saber.
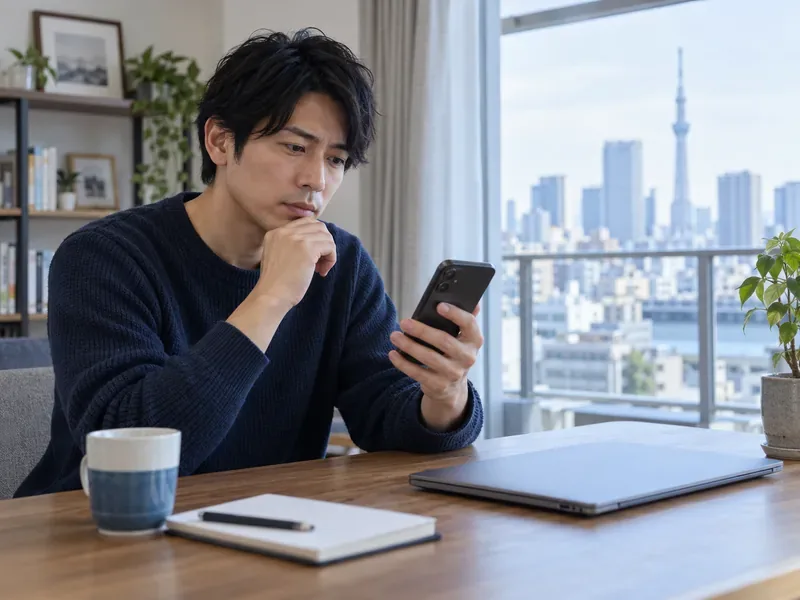
Un residente de Tokio revisa su teléfono en casa, un recordatorio para verificar las alertas de su cuenta a través de la aplicación o el sitio web oficial del servicio.
Actualizado el 11 de octubre de 2026. Las recientes noticias sobre filtraciones de datos en Japón describen varios incidentes aislados, no un único ataque que afecte a todos los clientes de una empresa específica. La respuesta práctica consiste en verificar si su cuenta aparece en un aviso oficial, comprender qué campos podrían haber quedado expuestos y proteger las cuentas que reutilizan esos datos. Si bien la confirmación de la empresa de que no se ha detectado ningún uso indebido hasta el momento es útil, no exime de responsabilidad a la información de contacto expuesta.
Comprobación rápida: ¿qué debes hacer primero?
Si esto te aplica
Primera acción
Tienes una cuenta con una empresa llamada [nombre de la empresa].
Abre la aplicación oficial de la empresa o escribe la dirección web que conoces. Revisa el aviso de incidencias y la bandeja de entrada de tu cuenta.
Reutilizaste esa contraseña en otro sitio
Cámbialo en todas las cuentas donde se haya reutilizado, empezando por las de correo electrónico, banca, compras y dispositivos móviles.
Recibiste un correo electrónico o mensaje de texto relacionado con una violación de seguridad.
No utilice su enlace ni su número de teléfono. Verifique el mensaje utilizando la información de contacto que aparece en el sitio web oficial.
Observa una transacción o inicio de sesión desconocido.
Comuníquese con el banco, el emisor de la tarjeta o el servicio a través de su canal oficial y siga los pasos para denunciar el fraude.
¿Qué se ha confirmado hasta ahora?
Un ejemplo concreto en la actualidad es la divulgación de Lawson del 8 de octubre de 2026. La compañía informó que el acceso no autorizado afectó su servicio Lawson ID entre el 12 y el 14 de septiembre y su servicio de reservas de la aplicación Lawson el 17 de septiembre. Lawson reportó 2.155.345 registros de Lawson ID afectados. Los campos reportados incluyen direcciones de correo electrónico y nombres; también se vieron afectados el género, los números de teléfono, las direcciones y la información de preferencias de boletín informativo por correo electrónico cuando los usuarios la habían ingresado, por ejemplo, para promociones. Un grupo aparte de 26 registros de reservas incluía nombres, números de teléfono y parte de un número de tarjeta de crédito. Lawson afirmó que, al momento de su notificación, no había identificado ningún uso indebido ni daño secundario relacionado con el incidente. Lea el aviso oficial de Lawson sobre el incidente para obtener los detalles exactos en japonés.
Esto difiere del aviso independiente que Lawson emitió el 1 de octubre sobre el uso indebido de su servidor de correo electrónico. Lawson estimó que se enviaron aproximadamente 700 000 correos electrónicos sospechosos a finales de septiembre y afirmó no haber confirmado ninguna filtración de información personal derivada de ese incidente. Advirtió a los destinatarios que no abrieran enlaces ni archivos adjuntos, no realizaran pagos ni introdujeran datos personales. El aviso en inglés de la compañía sobre el servidor de correo electrónico aclara por qué se deben cotejar los titulares y los mensajes de la bandeja de entrada con el incidente específico: «una empresa estuvo involucrada en un incidente» no significa automáticamente que se robaron datos de clientes en ese mismo incidente.
La Agencia de Servicios Financieros de Japón emitió un aviso el 9 de octubre de 2026 dirigido a las instituciones financieras, en el que describe accesos no autorizados recientes a servicios de atención al cliente y sistemas empresariales, incluyendo incidentes relacionados con imágenes de documentos de identidad. Si bien el aviso está dirigido a las entidades financieras, subraya la importancia de extremar las precauciones al exponer imágenes de documentos de identidad, en comparación con una simple dirección de correo electrónico. No se afirma que todas las personas en Japón se hayan visto afectadas. Consulte el aviso de ciberseguridad de la Agencia de Servicios Financieros del 9 de octubre .
Por qué son importantes los campos expuestos
Un nombre y una dirección de correo electrónico pueden hacer que un mensaje fraudulento parezca más convincente. Si se añade un número de teléfono o una dirección, un delincuente puede personalizar una estafa por SMS, llamada o entrega con suficientes detalles personales para que parezca creíble. Si la contraseña queda expuesta, el principal peligro es su reutilización: los atacantes pueden probar la misma combinación de correo electrónico y contraseña en servicios no relacionados. Un número de tarjeta parcial no es lo mismo que los datos completos de la tarjeta, pero es importante vigilarla y seguir las instrucciones del emisor si la empresa o el banco se ponen en contacto con usted.
Una imagen de un documento de identidad, los datos de recuperación de una cuenta o un identificador gubernamental pueden presentar un mayor riesgo. Pregunte a la organización afectada qué tipo de documento era, si la imagen incluía el reverso o datos legibles por máquina, si se descargó o solo se pudo acceder a ella, y qué medidas de protección recomienda. Evite enviar un documento de reemplazo o información personal adicional a cualquier persona que se comunique con usted inesperadamente.
Lista de verificación de seguridad de la cuenta
Confirma el aviso de forma independiente. Utiliza la aplicación oficial de la empresa, un marcador o una dirección web que ya conozcas. Verifica que el aviso mencione el servicio, las fechas del incidente, la información afectada y el canal de atención al cliente.
Cambia las contraseñas expuestas o reutilizadas. Crea una contraseña única para cada cuenta. Si no puedes determinar si una contraseña estuvo involucrada en el incidente, cambiar una contraseña reutilizada es una precaución sensata. Comienza con la cuenta de correo electrónico que utilizas para restablecer contraseñas.
Activa la autenticación multifactor. Si se ofrece, utiliza una clave de acceso o de seguridad; de lo contrario, usa una aplicación de autenticación o la opción más segura disponible del servicio. Nunca apruebes una solicitud de inicio de sesión inesperada ni compartas un código de un solo uso con quien te llame.
Verifique la configuración y las sesiones de recuperación. Revise las direcciones de correo electrónico, los números de teléfono, los dispositivos de confianza, los inicios de sesión recientes y las sesiones activas. Elimine todo lo que no reconozca y actualice los datos de recuperación si están desactualizados.
Vigila tu actividad financiera. Revisa con frecuencia las transacciones bancarias y con tarjeta, las aplicaciones de pago y las alertas de tu cuenta durante un tiempo. Denuncia cualquier actividad no autorizada de inmediato utilizando el número o el método de contacto seguro que aparece en la tarjeta o en la aplicación oficial.
Conserva pruebas de cualquier contacto sospechoso. Guarda el mensaje, la información del remitente, la fecha y cualquier referencia de transacción. No reenvíes enlaces sospechosos a tus amigos ni introduzcas tus credenciales para «comprobar si tu cuenta está afectada».
Cómo reconocer un mensaje de phishing con temática de violación de seguridad
Tras una divulgación pública, los estafadores pueden suplantar la identidad de la empresa afectada, un banco, un servicio de mensajería o una oficina gubernamental. Un mensaje puede usar nombres de empresas y detalles públicos del incidente sin ser auténtico. Tenga cuidado si le presiona para que actúe de inmediato, le pide que confirme una contraseña o un código de un solo uso, le solicita un pago o le redirige a una dirección web abreviada o desconocida. La propia Lawson advirtió que algunos correos electrónicos sospechosos relacionados con su incidente de servidor de correo electrónico utilizaban direcciones de remitente falsificadas, por lo que el remitente que se muestra por sí solo no determina si un mensaje es auténtico.
Abra una nueva ventana del navegador e inicie sesión a través de la aplicación oficial del servicio o ingresando la dirección manualmente. Si la alerta es real, la organización debería poder confirmarla mediante una notificación de cuenta autenticada o un canal de soporte publicado. La FSA de Japón y otros organismos del sector financiero también han promovido la autenticación multifactor resistente al phishing y la educación pública sobre este tema; consulte la guía de la FSA y del sector sobre la autenticación multifactor resistente al phishing .
Qué puede (y qué no puede) decirte una notificación de incumplimiento.
Busque cuatro detalles: el producto o sistema afectado, el período de acceso no autorizado, las categorías exactas de datos involucrados y las acciones recomendadas por la empresa. La frase «No se ha confirmado ningún uso indebido» describe el estado de la investigación en ese momento; no garantiza que los datos no puedan ser utilizados indebidamente más adelante. Asimismo, el número estimado de registros no siempre corresponde al número de usuarios únicos, y una persona puede tener varios registros. No asuma que un incidente en una empresa matriz o marca incluye a todas las filiales, servicios o usuarios.
La Comisión de Protección de Datos Personales de Japón explica que el anuncio público no es obligatorio en todos los casos de filtración de datos, aunque puede ser conveniente según el incidente. Esto significa que la ausencia de un titular destacado no prueba que no se haya producido ninguna filtración. Consulte la página de avisos del servicio correspondiente y póngase en contacto con el servicio de asistencia si necesita confirmar su situación. Las preguntas frecuentes de la Comisión sobre la divulgación pública de incidentes de información personal describen la norma general.
Cuándo escalar
Póngase en contacto con su banco o emisor de la tarjeta de inmediato si realiza transacciones no autorizadas, cambia los datos de su cuenta o detecta un intento sospechoso de abrir una cuenta financiera.
Póngase en contacto con la empresa afectada si el aviso indica que usted se ve directamente afectado, si necesita saber qué información estaba implicada o si no puede acceder a la cuenta de forma segura.
Si sufre fraude de identidad, extorsión o pérdidas económicas, póngase en contacto con la policía local o con el organismo de protección al consumidor correspondiente . Conserve copias de las notificaciones y comunicaciones recibidas.
Para cuentas laborales o documentos de identidad , notifique a su empleador, escuela u organismo emisor a través de un canal verificado. Es posible que tengan procedimientos específicos que las personas no pueden iniciar por sí mismas.
En resumen
Para los usuarios, la respuesta más útil ante los informes de filtraciones de datos de grandes empresas japonesas es la higiene de cuentas específica, no el pánico. Confirme si el aviso menciona su servicio y tipo de datos; reemplace las contraseñas reutilizadas; active la autenticación multifactor robusta; supervise sus cuentas financieras; y trate los mensajes no solicitados relacionados con filtraciones como no confiables hasta que se verifiquen de forma independiente. Revise periódicamente el aviso oficial de la empresa para ver las actualizaciones, ya que la investigación y la descripción de los datos afectados pueden cambiar a medida que se revisan las pruebas.