Inicio
» Cómo
»
Implementa ONLYOFFICE Docs Enterprise con su archivo Compose oficial.
Implementa ONLYOFFICE Docs Enterprise con su archivo Compose oficial.
Para una implementación en un solo host, utilice la versión oficial de ONLYOFFICE docker-compose.enterprise.ymldel repositorio Docker-DocumentServer e iníciela con Docker Compose v2. Antes de poner la pila en línea, reemplace las credenciales de ejemplo, configure un secreto JWT estable para su integración y monte el directorio que contendrá su licencia Enterprise y los datos persistentes. Un contenedor en ejecución es solo la primera comprobación: confirme el estado de Compose y abra la página de bienvenida de Docs antes de conectar una plataforma de producción.
¿Qué archivo de Enterprise Compose inicia?
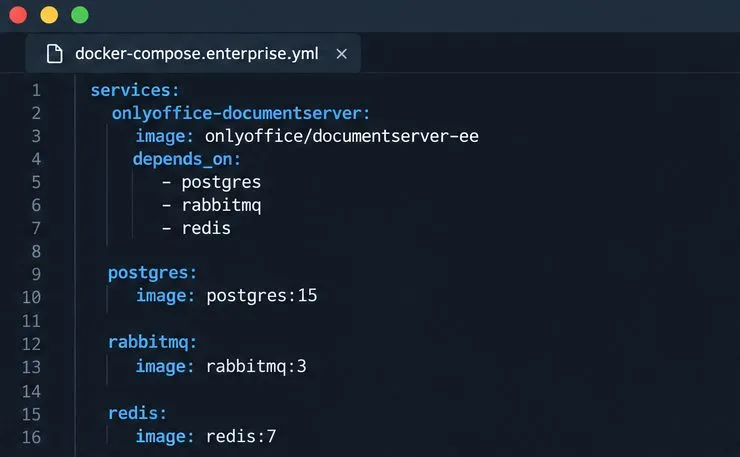
El archivo oficial define el servicio Document Server Enterprise, además de las dependencias de PostgreSQL, RabbitMQ y Redis. Publica los puertos HTTP y HTTPS del editor e incluye una comprobación de estado para el punto final de información interna de Docs. Estas dependencias hacen que este archivo Compose sea conveniente para una instalación pequeña en un solo host; por sí solo, no configura el conector de la plataforma, el DNS público ni un certificado TLS de producción.
Según la información verificada el 9 de octubre de 2026, el archivo oficial utiliza PostgreSQL 15, RabbitMQ 3 y Redis 7. Los archivos del repositorio pueden cambiar, por lo que se recomienda revisar el archivo Enterprise Compose actual antes de la implementación y las actualizaciones.
1. Compruebe el host e instale Docker Compose.
Los requisitos de Docker para empresas de ONLYOFFICE especifican un host Linux amd64 con kernel 3.10 o posterior, compatibilidad con Docker (con soporte de sus desarrolladores), al menos 4 GB de RAM, 40 GB de espacio libre en disco y al menos 4 GB de espacio de intercambio. El dimensionamiento de referencia varía según la cantidad de documentos abiertos simultáneamente y el tipo de documento, por lo que estas cifras deben usarse como punto de partida, no como garantía de capacidad. Un portal de producción con cargas de trabajo más pesadas podría requerir más recursos.
Instala Docker Engine y el complemento Compose siguiendo las instrucciones oficiales de Docker para tu distribución de Linux. Confirma que ambos comandos funcionan antes de clonar el repositorio:
docker --version
docker compose version
Si el host ya cuenta con un servidor web, verifique que los puertos 80 y 443 estén disponibles o, de lo contrario, configure un proxy inverso y una asignación de puertos diferente en el host. El archivo Compose también inicia los servicios de base de datos, cola y caché; estos deben permanecer en la red privada de Compose en lugar de publicarse como puertos públicos.
2. Obtén el archivo Compose oficial
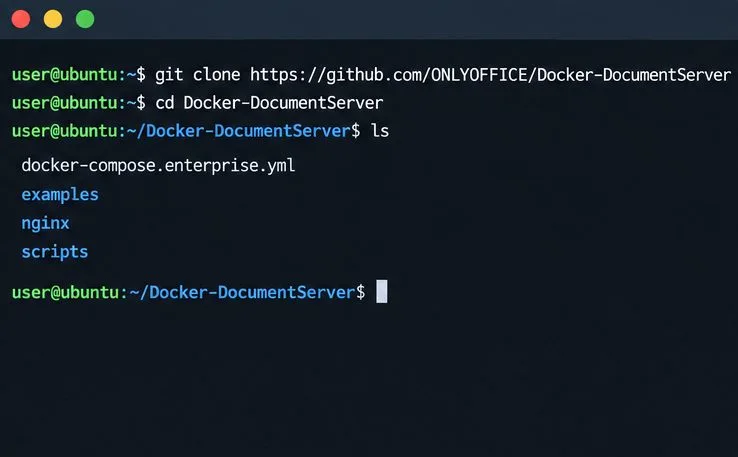
Clona el repositorio de ONLYOFFICE y accede a su directorio:
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer
cd Docker-DocumentServer
Compruebe que docker-compose.enterprise.ymlesté presente. El archivo README del repositorio proporciona este comando para la edición Enterprise:
docker compose -f docker-compose.enterprise.yml up -d
El directorio del repositorio contiene el archivo Enterprise Compose utilizado por el comando de instalación.
3. Configure las credenciales, el JWT y la ubicación de la licencia persistente.
No ejecute la configuración de Compose de ejemplo sin modificar en un host con acceso a Internet. El archivo publicado contiene credenciales de base de datos de ejemplo y comentarios que ocultan los valores JWT explícitos. Reemplace la contraseña de PostgreSQL tanto en el servicio de base de datos como en la DB_PWDconfiguración del servidor de documentos con el mismo valor seguro. Mantenga privados los puertos de la base de datos, RabbitMQ y Redis.
Para la integración, configure un secreto JWT estable en el servicio del servidor de documentos y configure el mismo secreto en el conector ONLYOFFICE de su plataforma. Un método sencillo consiste en guardar el valor en un .envarchivo local que no se suba a Git y, a continuación, utilizar la sustitución de variables de Compose. Añada estas entradas a la sección de entorno del servidor de documentos, adaptando el formato de entorno existente según sea necesario:
- JWT_ENABLED=true
- JWT_SECRET=${JWT_SECRET}
Introduzca un valor largo y único .envcomo JWT_SECRET=.... No copie el marcador de posición literal en una configuración activa. ONLYOFFICE documenta JWT como habilitado de forma predeterminada en Docs 7.2 y versiones posteriores con un secreto generado automáticamente; especificar su propio valor estable evita una discrepancia cuando se recrea el contenedor. Consulte la guía de configuración de JWT .
Para registrar Enterprise con una licencia adquirida license.lic, monte un directorio del host /var/www/onlyoffice/Dataen el servicio Document Server. Por ejemplo, reemplace su montaje de datos anónimo con ./documentserver-data:/var/www/onlyoffice/Data, cree ese directorio del host y coloque license.licdentro de él antes del inicio. Conserve los permisos del archivo y mantenga el directorio en su plan de respaldo. Las instrucciones de registro de Enterprise confirman que el archivo de licencia debe estar en una carpeta montada para Docker.
El servicio Servidor de documentos necesita un punto de montaje de datos persistente para su licencia y un secreto JWT estable para el conector.
4. Inicie la pila empresarial.
Desde el directorio del repositorio, valide la configuración de Compose de forma silenciosa para que no se muestren los secretos expandidos y, a continuación, inicie los servicios. La validación silenciosa comprueba el modelo de Compose; no garantiza que los contenedores se inicien. Docker documenta esta opción en su referencia de configuración de Compose :
El primer inicio puede tardar más mientras se crean o descargan las imágenes y se inicializan las dependencias. Si la validación de la configuración informa de una variable no definida, revise el .envarchivo y los nombres de las variables en el archivo Compose. No añada comillas alrededor de los secretos a menos que formen parte del valor previsto.
La definición de Enterprise Compose agrupa el servidor de documentos con la base de datos, el intermediario de mensajes y la caché que necesita.
5. Verifique que todo esté listo antes de conectar su plataforma.
Espere a que finalice la comprobación de estado del servidor de documentos. El archivo Compose oficial realiza las comprobaciones http://localhost:8000/info/info.jsondesde dentro del contenedor, con un período de inicio de 60 segundos. Si el servicio sigue sin estar en buen estado, revise sus registros y el estado de las dependencias.
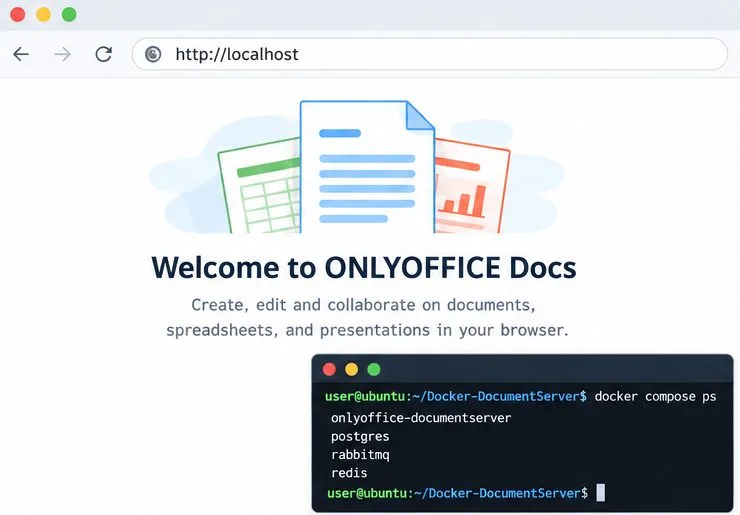
Luego, ábralo http://localhosten el host o acceda a la URL mapeada desde un navegador con acceso al servidor. Las instrucciones de Compose de ONLYOFFICE utilizan la página de bienvenida como comprobación inicial de la instalación. Para su uso en producción remota, exponga el servicio mediante HTTPS en su dominio en lugar de dejar el tráfico del editor en HTTP simple. Consulte la guía de puertos de Docker Enterprise y la guía de instalación de Docker al configurar el acceso a la red y TLS.
La página de bienvenida confirma que el navegador puede acceder a Docs; utilice las comprobaciones de estado y funcionamiento de Compose para confirmar que los servicios están listos.
Finalmente, configure la URL del servidor de documentos de su plataforma y el secreto JWT correspondiente; luego, abra, edite y guarde un documento de prueba mediante esa integración. La página de bienvenida por sí sola no demuestra que el conector, el proxy inverso, el JWT o la URL de devolución de llamada estén configurados correctamente. Si los servicios funcionan correctamente, pero el editor no se puede abrir desde la plataforma, verifique que la plataforma pueda acceder a la URL de Docs y que ambos lados utilicen el mismo secreto JWT y encabezado. Para una implementación en varios hosts o de alta disponibilidad, considere esta pila de Compose como un punto de partida y revise la guía de implementación de ONLYOFFICE en lugar de asumir que un solo host de Compose proporciona la agrupación en clústeres.