Inicio
» Consejos PC
»
Instala Chrome en Gooroom OS sin modificar sus políticas.
Instala Chrome en Gooroom OS sin modificar sus políticas.
Para instalar Google Chrome en Gooroom OS sin infringir las políticas, primero confirme que el dispositivo está autorizado para software de terceros. En un dispositivo administrado o con restricciones, solicite al administrador que implemente el paquete oficial de Google; no desactive la protección de Gooroom, no modifique los archivos de políticas ni fuerce la instalación de un paquete. En un dispositivo que usted administre, verifique la versión del sistema operativo y la arquitectura de la CPU, y luego instale el paquete .deb oficial de Google correspondiente a través del gestor de paquetes autorizado.
La distinción es importante: las políticas del navegador Google Chrome y los controles del sistema operativo de Gooroom son capas separadas. Una instalación puede ser técnicamente posible y aun así infringir las normas de software, repositorio o dispositivos de la organización.
Qué está confirmado y qué depende del dispositivo.
Confirmado: Google ofrece paquetes de Chrome para Linux compatibles con Debian/Ubuntu en formatos x86-64 y ARM64. Google indica que la instalación en Linux utiliza el instalador de software del ordenador y requiere una contraseña de administrador. Su paquete permite añadir el repositorio de software de Google para que el gestor de paquetes pueda distribuir actualizaciones. Consulta los requisitos de instalación de Google para Linux y descarga únicamente desde la página oficial de descargas de Chrome .
Depende de la versión de Gooroom que tengas instalada: la imagen exacta, la distribución base, la arquitectura, las reglas de gestión de paquetes y la configuración de la organización determinan si se acepta el paquete de Google. La lista de sistemas compatibles de Google incluye Debian y Ubuntu, no todos los sistemas operativos derivados de Debian. Consulta la versión local y confírmalo con el administrador de Gooroom antes de dar por sentada la compatibilidad.
No comprobado: La información pública no indica que la instalación de Chrome desactive automáticamente la protección de Gooroom, ni garantiza que todas las instalaciones gestionadas de Gooroom permitan el uso de Chrome. Considere una instalación bloqueada como un control intencional hasta que el administrador indique lo contrario.
Anote la versión del sistema operativo instalado y la arquitectura del paquete antes de elegir un instalador de Chrome. La pantalla es una interfaz ilustrativa, no una captura de un dispositivo Gooroom.
1. Comprueba si tienes permiso para instalar software.
Si el ordenador pertenece a una empresa, centro educativo u organismo gubernamental, consulte primero su proceso de solicitud de software. No utilice una cuenta de administrador a la que no tenga autorización. Consulte con el departamento de TI si Google Chrome está aprobado, si el dispositivo debe permanecer registrado en la gestión centralizada y si el repositorio de actualizaciones de Chrome debe gestionarse internamente.
La organización de código abierto de Gooroom incluye un proyecto de protección del sistema operativo, pero esto por sí solo no determina qué funciones de protección están habilitadas en su dispositivo ni si se bloqueará la instalación de un paquete. El comportamiento actual depende de la imagen y la política local. Si el gestor de paquetes rechaza la instalación, solicita una excepción desconocida o informa que el sistema está protegido, deténgase y envíe el mensaje al administrador. No desactive la protección ni inicie en un modo menos restringido para evitarla.
2. Confirmar la versión y la arquitectura.
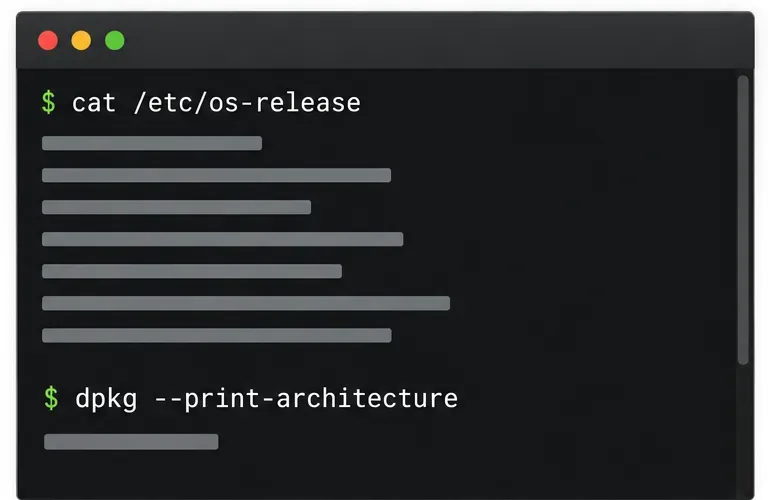
En un dispositivo autorizado por el administrador, abre la Terminal y ejecuta estos comandos de solo lectura:
cat /etc/os-release
dpkg --print-architecture
El primer informe muestra los detalles de la distribución instalada; el segundo suele devolver información amd64sobre sistemas x86-64 o arm64sistemas ARM de 64 bits. Si dpkgno aparece, significa que la máquina no está utilizando las herramientas de paquetes Debian necesarias para este procedimiento. No descargue un paquete cualquiera para probarlo. Consulte con el administrador del dispositivo qué formato y repositorio son compatibles.
Compara el resultado con los requisitos del sistema actuales de Google. Si Google no especifica la versión exacta de Gooroom, la compatibilidad no está garantizada por los requisitos oficiales. Solicita a tu equipo de TI que pruebe el paquete primero en un dispositivo compatible que no sea crítico.
Seleccione el paquete .deb oficial que coincida con la arquitectura de la CPU confirmada en el ordenador Gooroom. Esta es una representación genérica de la página de descarga.
3. Obtenga e instale el paquete aprobado.
Abre la página oficial de descargas de Chrome de Google. Selecciona el .debpaquete de Linux que corresponda a tu dispositivo: x86-64 para amd64, o ARM64 para arm64. No uses sitios de descarga de terceros ni paquetes diseñados para otra arquitectura.
Si el dispositivo se gestiona de forma centralizada, envíe el paquete descargado a través del catálogo de software de la organización o solicite al departamento de TI que lo implemente. Pregunte si se permite el repositorio de actualizaciones de Google para Chrome. El paquete estándar de Google puede registrar su repositorio; las organizaciones que restringen los repositorios externos deben solicitar al departamento de TI que apruebe, replique o gestione la fuente de actualización.
En un dispositivo de administración personal donde se permite la instalación local de paquetes, abra el archivo descargado .debcon el instalador de paquetes del sistema y revise los detalles del paquete. Continúe solo si se trata del paquete oficial de Chrome y tiene autorización para aprobar la solicitud de administrador. Si Gooroom utiliza un instalador diferente o bloquea el paquete, deténgase en lugar de modificar la configuración de seguridad del sistema.
No modifique la configuración de la política de Gooroom, no elimine los agentes de administración de endpoints, no agregue un repositorio no autorizado ni ejecute un comando de instalación forzada. Estas acciones pueden cambiar el estado de seguridad o crear una ruta de actualización no administrada. Si su administrador desea una implementación mediante terminal, indíquele que utilice el proceso de administración de paquetes documentado para la versión específica de Gooroom.
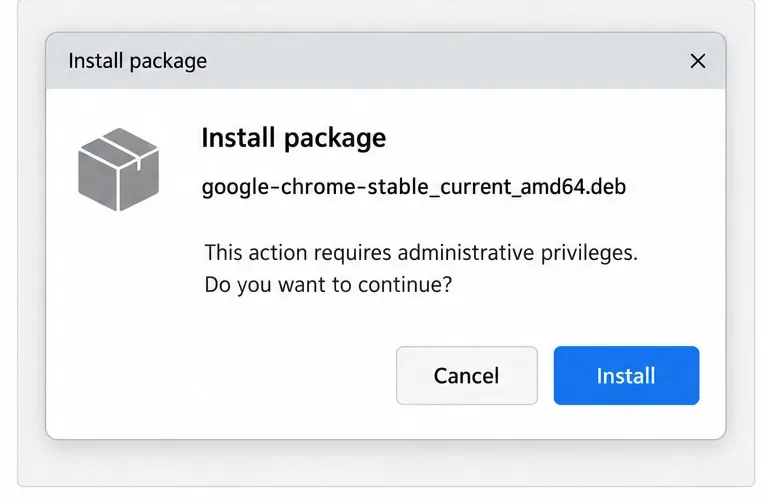
El instalador podría solicitar autorización de administrador. Continúe solo cuando tenga autorización y el origen del paquete esté aprobado; el cuadro de diálogo exacto varía según la versión de Gooroom.
4. Verificar Chrome y conservar los controles de políticas.
Tras la instalación, abre Chrome y comprueba que se abre correctamente. En la barra de direcciones, escribe chrome://policy, selecciona «Recargar políticas» y revisa el estado y los valores mostrados. Google documenta esta página como el lugar para verificar las políticas de Chrome en Linux. Una política con un error o un valor inesperado es motivo para contactar con el departamento de TI, no para eliminar los archivos de política.
Google distingue entre las políticas obligatorias almacenadas en una carpeta de políticas administradas y las políticas de usuario recomendadas. En instalaciones administradas, los archivos de políticas obligatorias no deben ser modificables por usuarios que no sean administradores, y Google advierte sobre la conveniencia de no definir la misma política en varios archivos. No cree ni edite archivos en esta carpeta /etc/opt/chrome/policies/a menos que sea el administrador designado de Chrome. Consulte la guía de configuración de políticas de Linux de Google y las instrucciones de implementación y prueba .
Utilice chrome://policy para revisar la configuración aplicada a Chrome. Los valores ocultos son solo ilustrativos; compare el resultado real con la política aprobada por su organización.
¿Cuándo parar y preguntarle a TI?
El dispositivo se gestiona de forma centralizada y Chrome no figura en su catálogo de software aprobado.
La versión o arquitectura del sistema operativo no coincide con las opciones de paquetes compatibles con Google.
El instalador le pide que omita la protección, desactive una política o agregue un repositorio que no puede verificar.
Chrome se abre, pero chrome://policyinforma de errores o los valores de la política difieren de la configuración aprobada.
Una instalación segura finaliza con el inicio de Chrome, el dispositivo aún registrado en su sistema de administración y las políticas visibles con los valores esperados. Si alguna de estas comprobaciones falla, pause la implementación y pida al administrador que resuelva el problema del paquete o la política antes de usar Chrome para trabajar.