Inicio
» Cómo
»
Mantén las actualizaciones de seguridad de Debian 12 en ejecución en un servidor sin interfaz gráfica.
Mantén las actualizaciones de seguridad de Debian 12 en ejecución en un servidor sin interfaz gráfica.
Para un servidor Debian 12 sin interfaz gráfica, instale unattended-upgrades, habilite la actualización diaria de la lista de paquetes de APT y la actualización desatendida, y mantenga la lista de permitidos de security-origin predeterminada. Luego, verifique los temporizadores y registros de systemd a través de SSH. Esto automatiza las actualizaciones de paquetes elegibles; no realiza una actualización de versión principal de Debian ni garantiza que todas las aplicaciones no necesiten actualizaciones posteriores.
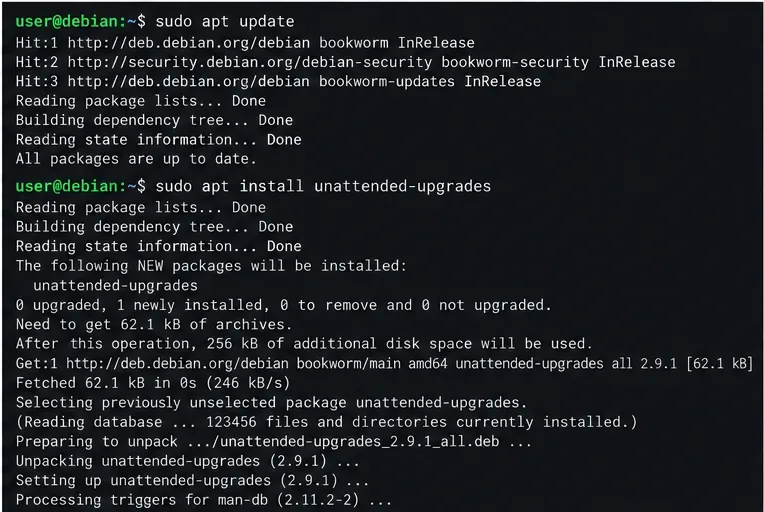
Actualiza los metadatos de APT e instala el paquete unattended-upgrades desde una sesión SSH.
1. Instale el actualizador y confirme la versión.
Conéctate con una cuenta que pueda usar sudo. Verifica la versión del servidor y actualiza su índice de paquetes antes de instalar:
Este procedimiento está dirigido a Debian 12 (Bookworm) utilizando sus repositorios APT habituales. Revise el plan de paquetes antes de aceptarlo. Si APT informa de errores de repositorio, DNS, espacio en disco o dependencias, resuélvalos primero; la operación desatendida no puede corregir una fuente de paquetes dañada ni un sistema de archivos defectuoso.
2. Activa la actualización diaria y las mejoras de seguridad.
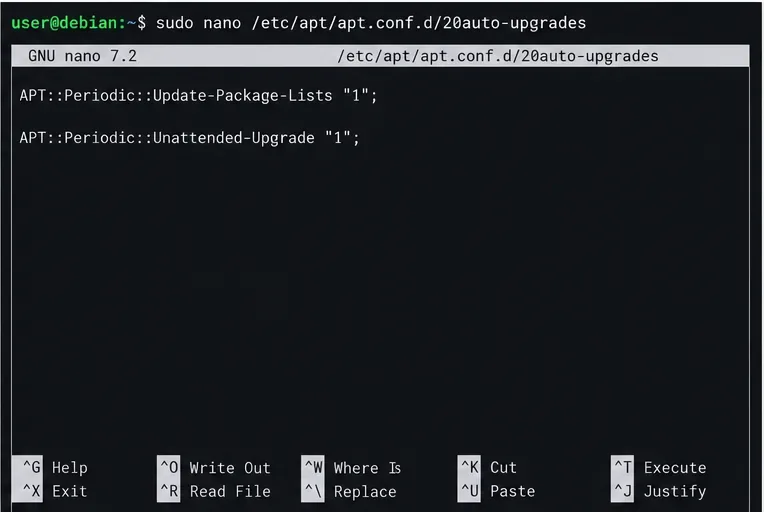
Configure las opciones periódicas de APT en un archivo local específico. Esto permite actualizar diariamente la lista de paquetes y ejecutar la actualización desatendida:
sudo nano /etc/apt/apt.conf.d/20auto-upgrades
La configuración local de APT permite actualizaciones diarias de la lista de paquetes y actualizaciones automáticas.
En Nano, pulse Ctrl+O, Intro y, a continuación Ctrl+X, . El valor significa todos los días. La configuración de paquetes 1de APT controla qué orígenes de archivo se pueden instalar. En una configuración estándar de Debian 12, déjelo sin cambios al principio; su lista de permitidos predeterminada está diseñada para seleccionar las actualizaciones de seguridad de Debian y las actualizaciones de Debian configuradas relacionadas. No añada repositorios de terceros ni todo Bookworm solo para que la salida de estado parezca más congestionada. Si amplía deliberadamente la lista de permitidos, revise los orígenes exactos, pruébelos y supervise el servicio como lo haría con cualquier otro cambio en producción.unattended-upgrades/etc/apt/apt.conf.d/50unattended-upgrades
3. Mantenga el reinicio automático bajo control del administrador.
Para un servidor administrado remotamente, verifique la política de reinicio en 50unattended-upgrades:
No active el reinicio automático a menos que haya planificado una interrupción del servicio, comprobado la recuperación de la aplicación y disponga de una ruta de recuperación fiable fuera de banda o mediante la consola. Las actualizaciones de seguridad de Debian pueden instalar un nuevo kernel o bibliotecas que requieren un reinicio para surtir efecto, pero las actualizaciones no desatendidas no sustituyen una política de reinicio ni un plan de guardia. Con el reinicio automático desactivado, programe una ventana de mantenimiento periódica y compruebe si es necesario reiniciar el sistema después de las actualizaciones.
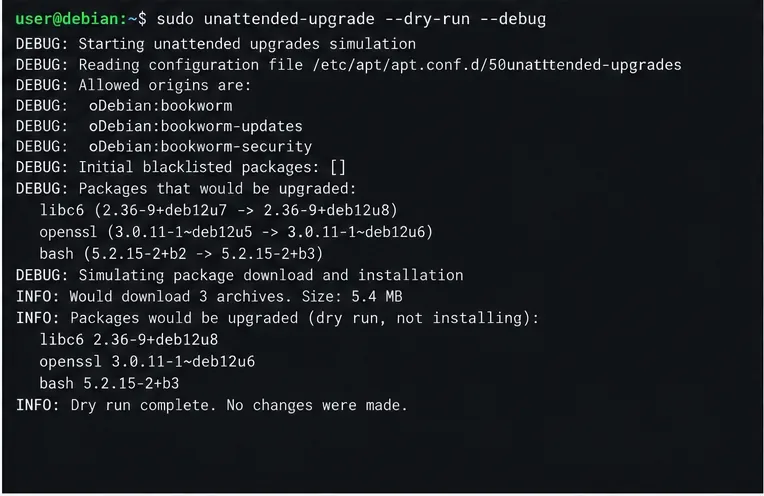
Una prueba en seco puede revelar los orígenes configurados y los paquetes candidatos sin necesidad de instalarlos; la salida mostrada es meramente ilustrativa.
4. Pruebe la configuración antes de confiar en ella.
Ejecuta una simulación desde SSH. El --dry-runindicador no instala paquetes, mientras que --debugproporciona más detalles en el registro de actualizaciones desatendidas:
sudo unattended-upgrade --dry-run --debug
Lea la salida para ver los orígenes permitidos y las acciones de paquete propuestas. Un mensaje que indique que no hay paquetes para actualizar puede ser un resultado positivo cuando no hay nada elegible pendiente; no garantiza que el temporizador se ejecute más tarde. Si los orígenes permitidos están vacíos o faltan candidatos inesperadamente, inspeccione las fuentes y 50unattended-upgradespatrones APT de la versión antes de modificarlos. El manual de Bookworm documenta este comando como una simulación, no como una instalación.
5. Compruebe los temporizadores, el servicio y los registros.
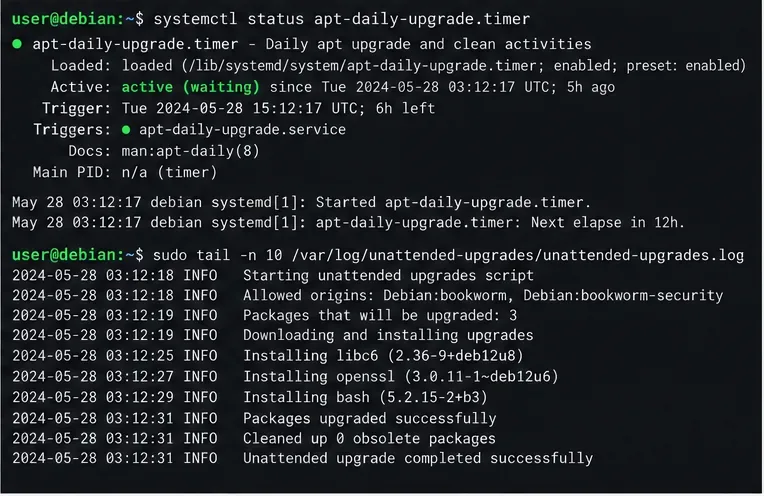
APT utiliza unidades de temporizador de systemd para su funcionamiento diario. Compruebe ambos temporizadores y el servicio de actualización:
systemctl status apt-daily.timer apt-daily-upgrade.timer
systemctl list-timers 'apt-daily*'
systemctl status apt-daily-upgrade.service
Los temporizadores deben estar cargados y activos, y la lista debe mostrar su próxima ejecución programada. Si los temporizadores están instalados pero inactivos, inícielos y habilítelos para futuros arranques.
Un servicio puede permanecer inactivo entre ejecuciones programadas porque se trata de una tarea única; inspeccione su último resultado en lugar de esperar que permanezca en ejecución. Después de un período programado, revise el registro del paquete y el registro de systemd:
Utilice el estado del temporizador y el registro de actualizaciones no atendidas para confirmar la actividad programada; las entradas que se muestran son ilustrativas.
Verifique si la ejecución se completó, los orígenes permitidos y si se instalaron paquetes o si no había ninguno pendiente. Investigue los fallos de descarga repetidos, los paquetes retenidos o los errores de dpkg. El manual enumera estas rutas de registro y explica que el servicio systemd ejecuta el backend de actualización desatendida.
Lo que esta configuración puede y no puede confirmar
Una configuración funcional implica que los temporizadores estén activos, que la configuración periódica de APT esté habilitada y que los registros muestren ejecuciones desatendidas exitosas. Esto no garantiza que todos los paquetes de todos los repositorios estén actualizados, que una corrección dependiente del reinicio esté activa o que un servicio se haya mantenido en buen estado tras un cambio de paquete. El proceso de actualización de versiones de Debian sigue siendo una operación planificada por separado; las actualizaciones desatendidas se utilizan para actualizar paquetes dentro de las fuentes configuradas. Para servidores críticos, se recomienda añadir monitorización de ejecuciones fallidas, mantener copias de seguridad, probar los cambios en un entorno representativo y definir un intervalo de reinicio revisado por un técnico.