Inicio
» Cómo
»
Restaurar el acceso a Cockpit en SUSE Linux Enterprise Server
Restaurar el acceso a Cockpit en SUSE Linux Enterprise Server
En SUSE Linux Enterprise Server 16.0, la guía de configuración actual de Cockpit, publicada el 8 de octubre de 2026, confirma el cockpitpatrón, la cockpit.socketunidad systemd y el puerto HTTPS predeterminado 9090. Para solucionar un problema de conexión a la consola, primero verifique el DNS y la accesibilidad, luego el socket, el firewall, el certificado y la cuenta. Estos comandos de instalación son específicos de SLES 16; en una versión anterior de SLES, confirme las instrucciones del paquete y del firewall para esa versión antes de instalar o modificar las reglas.
Utilice este ejemplo hipotético en todo momento: Maya, administradora de sistemas, abre el navegador https://cockpit-srv.example.net:9090desde su estación de trabajo y la conexión se agota. El host del ejemplo, así como cualquier dirección o estado que se muestre, son meramente ilustrativos y no constituyen un informe de una prueba de servidor real.
1. Separe un fallo de nombre o de red de un fallo de Cockpit.
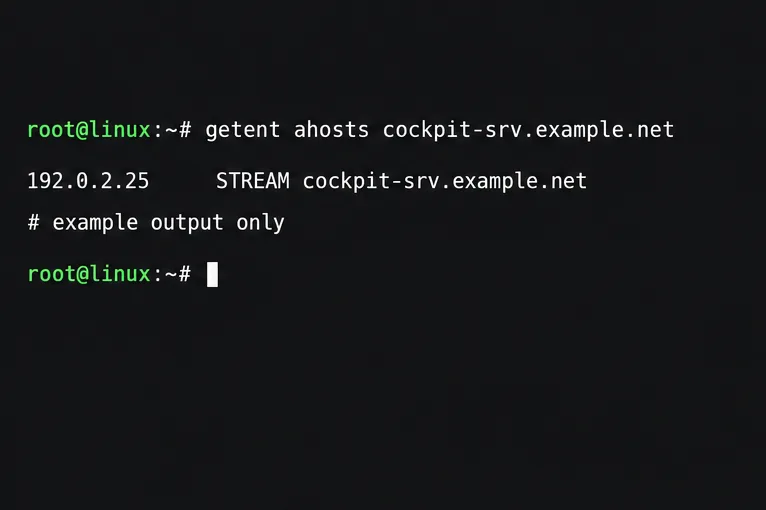
Empiece desde la estación de trabajo de Maya. Confirme que el nombre se resuelve y, a continuación, pruebe el punto final HTTPS con un tiempo de espera corto:
El resultado DNS de ejemplo utiliza una dirección de documentación reservada; compruebe el nombre de host y la dirección reales en su propio entorno.
Si la búsqueda de nombre falla o devuelve una dirección antigua, corrija el registro DNS o el resolvedor del cliente antes de acceder a Cockpit. Si curl informa "conexión rechazada", el host respondió, pero nada aceptó la conexión en ese puerto, o un cortafuegos la rechazó activamente. Un tiempo de espera suele indicar tráfico descartado, un problema de enrutamiento o un cortafuegos en la red de origen. Si curl llega a TLS e informa una advertencia de certificado, el tráfico de red llegó a Cockpit; investigue el certificado en lugar de abrir más puertos.
Confirme que Maya esté utilizando el nombre de host y la red de administración previstos. El puerto TCP 9090 es el predeterminado, pero se puede personalizar. Si el acceso directo está restringido, utilice un servidor principal de Cockpit autorizado para acceder al host secundario mediante SSH en lugar de exponer el puerto sin restricciones.
2. Compruebe el paquete y el socket en el servidor.
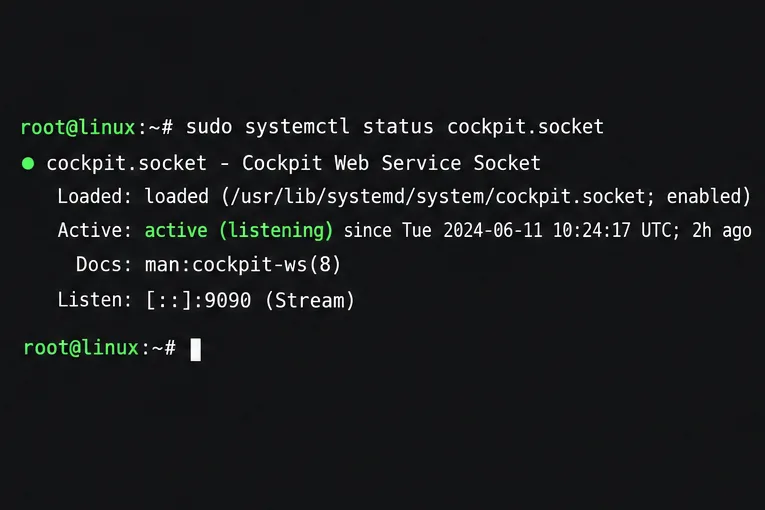
Utilice SSH o una consola local para comprobar el paquete Cockpit instalado, el socket systemd y si hay algún proceso escuchando en el puerto 9090:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
Se espera una escucha activa cockpit.socketincluso cuando el servicio Cockpit bajo demanda esté inactivo entre sesiones del navegador.
Cockpit utiliza la activación de sockets de systemd: cockpit.socketacepta la conexión del navegador e inicia el servicio web cuando es necesario. Por lo tanto, un estado inactivo cockpit.serviceno indica necesariamente un fallo. Si Cockpit está instalado pero el socket está inactivo, inícielo y habilítelo:
sudo systemctl enable --now cockpit.socket
Si el paquete no está presente en SLES 16, SUSE documenta la instalación con sudo zypper in -t pattern cockpit. No asuma que ese patrón está disponible en los repositorios configurados para SLES 15 u otra versión. Revise los mensajes de socket y servicio con:
Si el socket escucha localmente pero Maya sigue agotando el tiempo de espera, revise el firewall y la ruta. Si no escucha, corrija el error del paquete o del socket en el registro.
3. Permitir el acceso a través de la zona de firewall correcta.
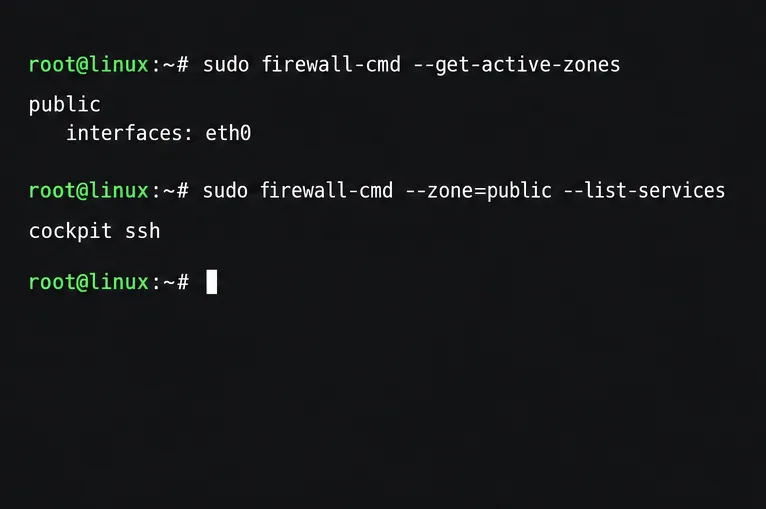
En SLES 16 con firewalld habilitado, primero identifique la zona activa e inspeccione los servicios permitidos:
Antes de modificar el firewall del host, compruebe la zona activa real y sus servicios; la zona pública que se muestra es solo un ejemplo.
Sustituya ZONEpor la zona asociada a la interfaz de administración. Si Cockpit no está presente y esa zona está destinada al acceso de administración de confianza, añada el servicio Cockpit y vuelva a cargar las reglas.
Esta regla afecta a todas las fuentes permitidas por esa zona, por lo que conviene limitar la zona de administración a la red del administrador. Compruebe también los grupos de seguridad en la nube, las listas de control de acceso (ACL) de red, la política de VPN y los firewalls ascendentes para el puerto TCP 9090.
La guía SLES 16 Cockpit de SUSE también documenta la actualización cockpit-selinux-policiesy el reinicio cockpit.socketcomo parte de la configuración del firewall. Si está utilizando SLES 16 y la política de paquetes/sockets o SELinux parece inconsistente después de seguir los pasos del firewall, utilice los comandos de la guía SUSE correspondiente:
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
No aplique este paso del paquete a otra versión de SLES sin consultar su guía de paquetes. Si el acceso directo al puerto está restringido intencionalmente, utilice un host principal de Cockpit aprobado y conéctese al destino como servidor secundario a través de SSH en lugar de ampliar el firewall del destino.
4. Solucionar advertencias de TLS y denegaciones de inicio de sesión.
Abra Cockpit mediante HTTPS: https://cockpit-srv.example.net:9090En SLES 16, Cockpit genera un certificado autofirmado si no hay ninguno instalado. Una advertencia del navegador sobre un emisor desconocido o una discrepancia en el nombre indica un problema de confianza o identidad TLS, no una prueba de que la conexión TCP haya fallado. No desactive la comprobación de certificados del navegador como solución permanente.
El comando que se muestra comprueba qué certificado utilizará Cockpit; esta ilustración no garantiza el resultado de la comprobación.
Inspeccione el certificado seleccionado por Cockpit con el comando documentado por SUSE:
SLES 16 carga certificados desde /etc/cockpit/ws-certs.d; una clave privada coincidente usa el mismo nombre de archivo base con un .keysufijo. Para servidores administrados, instale un certificado cuyo nombre alternativo del sujeto coincida con el nombre de host que ingresa Maya, incluya su cadena intermedia y haga que la CA emisora sea de confianza para la estación de trabajo. Si curl llega al servicio pero informa un certificado autofirmado, corrija la confianza o implemente un certificado adecuado en lugar de cambiar el firewall.
Cockpit utiliza las credenciales de la cuenta habitual del servidor; no requiere una contraseña independiente. En las nuevas instalaciones de SLES, rootel inicio de sesión con contraseña está deshabilitado por defecto. Si Maya llega a la página de inicio de sesión pero no puede iniciar sesión como root, utilice una cuenta normal autorizada en lugar de habilitar el inicio de sesión con contraseña de root únicamente para solucionar problemas de Cockpit. Las acciones administrativas podrán entonces utilizar la ruta de privilegios permitida de la cuenta.
Verificar la ruta completa
Recarga la URL HTTPS desde la estación de trabajo de Maya. Verifica que el DNS devuelva el servidor correcto, que el puerto TCP 9090 sea accesible, que el certificado coincida y sea de confianza, y que una cuenta autorizada pueda iniciar sesión. Si la escucha local funciona, pero la solicitud remota agota el tiempo de espera, proporciona al equipo de red ambas direcciones, el puerto y el tiempo de prueba.
La referencia más reciente de SUSE para la instalación, el firewall, los certificados y los detalles de autenticación es la guía de administración de Cockpit SLES 16.0 , publicada el 8 de octubre de 2026. Para obtener información general sobre el comportamiento de HTTPS y los certificados en las distintas versiones de Cockpit, consulte la guía de SSL/TLS de Cockpit . La disponibilidad exacta de los paquetes y la integración con el firewall dependen de cada versión.