Inicio
» Cómo
»
Sincroniza los usuarios de Active Directory con ONLYOFFICE DocSpace a través de LDAP.
Sincroniza los usuarios de Active Directory con ONLYOFFICE DocSpace a través de LDAP.
Para sincronizar cuentas LDAP o de Microsoft Active Directory con ONLYOFFICE DocSpace, habilite la autenticación LDAP en Configuración > Integración > Configuración LDAP, introduzca los parámetros de conexión y búsqueda del directorio, y guarde y confirme la importación. A continuación, habilite la sincronización automática para que los cambios en el directorio se reflejen en DocSpace sin necesidad de repetir la configuración inicial.
Este procedimiento se aplica a la integración LDAP de DocSpace, no a un servidor de edición de documentos ONLYOFFICE Docs independiente. Para ONLYOFFICE Workspace, la configuración equivalente se encuentra en Panel de control > Configuración del portal > LDAP. Según la documentación actual de ONLYOFFICE (consultada en octubre de 2026), LDAP es una función Business de pago en la oferta SaaS de DocSpace; consulte las capacidades de su edición autohospedada por separado. Consulte la referencia oficial de DocSpace LDAP y las instrucciones del servidor Workspace .
Primero, planifique una pequeña importación de directorios.
Escenario ilustrativo: Acme Corp tiene un dominio de Active Directory llamado acme.local. Su administrador de TI desea una cuenta de DocSpace para cada empleado en la unidad organizativa (OU) Empleados, e importar opcionalmente grupos de seguridad desde una OU Grupos independiente. Los nombres, rutas y ejemplos de cuentas que se muestran a continuación son valores de configuración hipotéticos, no resultados de un entorno implementado.
Antes de usar DocSpace, confirme que su servidor puede conectarse a un controlador de dominio, determine qué cuentas deben incluirse y configure una cuenta de directorio con acceso de lectura. Utilice una identidad de servicio dedicada de solo lectura en lugar de un administrador de dominio. Registre los nombres distintivos (DN) LDAP exactos, que identifican las ubicaciones de los directorios, así como los atributos de inicio de sesión y correo electrónico que ya se utilizan en Active Directory.
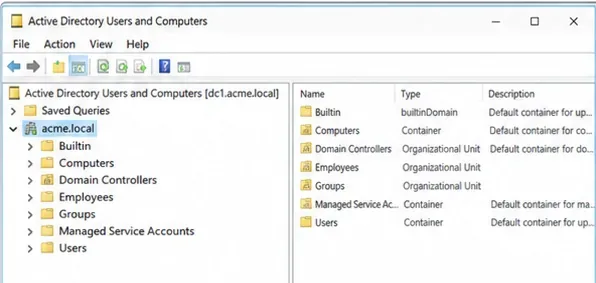
El árbol de Active Directory de ejemplo ayuda a identificar las bases de búsqueda de empleados y grupos antes de importar las cuentas.
La base de búsqueda de ejemplo de Acme es OU=Employees,DC=acme,DC=local. Comenzar en esta OU reduce la posibilidad de importar cuentas de servicio o usuarios no relacionados. Para un portal existente con usuarios o documentos, cree una copia de seguridad adecuada y verifique los procedimientos de recuperación antes de cambiar los filtros LDAP: ONLYOFFICE advierte que los cambios en la configuración de búsqueda del servidor, usuario o grupo pueden afectar a las cuentas importadas previamente y sus datos. Revise su documentación de copia de seguridad y restauración .
Conectar DocSpace al directorio
1. Abra la configuración de LDAP y habilite la autenticación.
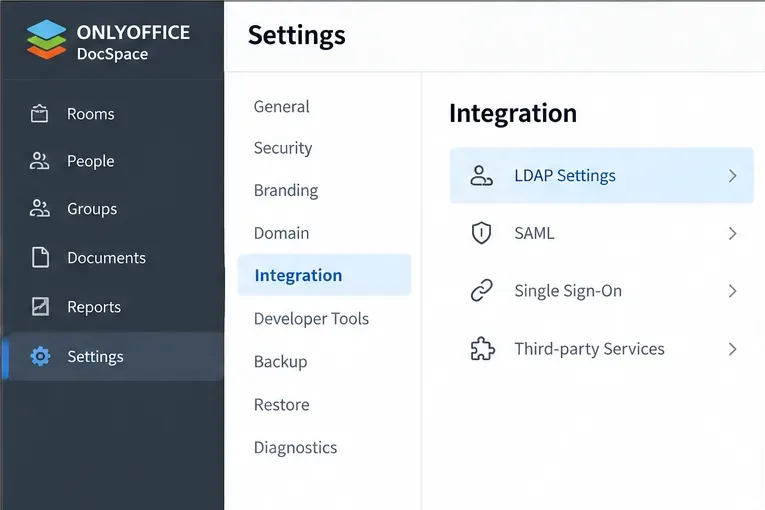
Inicie sesión como administrador de DocSpace. En el menú de opciones de la esquina inferior izquierda, seleccione Configuración y, a continuación, abra Integración > Configuración de LDAP . Active la autenticación LDAP ; si el formulario de configuración está contraído, utilice Mostrar para expandirlo. No confunda la página de inicio de sesión único SAML independiente con la sincronización LDAP.
Abra Integración y seleccione Configuración LDAP en DocSpace antes de habilitar la autenticación de directorio.
2. Seleccione un transporte LDAP protegido.
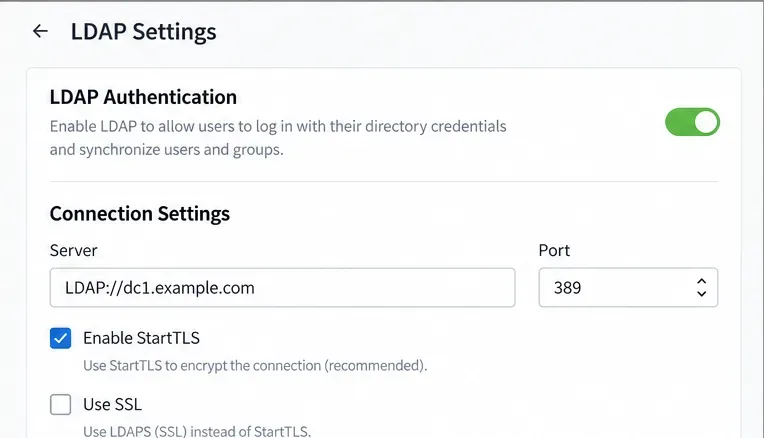
Seleccione Habilitar StartTLS para una conexión LDAP actualizada a TLS, normalmente en el puerto TCP 389, o Habilitar SSL para LDAPS, normalmente en el puerto TCP 636. Para el escenario Acme, supongamos que su controlador de dominio está configurado para LDAPS con un certificado de servidor válido: use LDAPS://dc1.acme.localy 636. Elija un método seguro compatible; no envíe contraseñas de enlace a través de LDAP no protegido.
El área de configuración LDAP muestra la opción StartTLS y el puerto predeterminado correspondiente, el 389.
LDAPS en un controlador de dominio de Active Directory requiere un certificado adecuado, un nombre DNS coincidente y acceso a la red. Microsoft documenta estos requisitos en Configurar certificados para LDAP sobre SSL . Resuelva los problemas de confianza de certificados en el servidor en lugar de debilitar la validación TLS.
3. Introduzca las credenciales del servidor y de enlace.
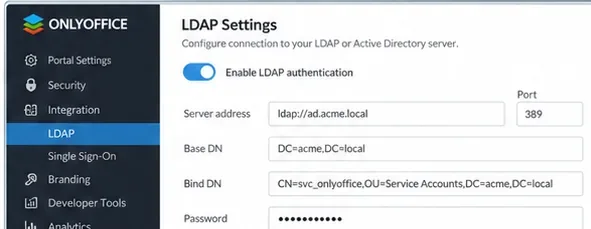
Configure el servidor con la URL de LDAP o LDAPS y el número de puerto con el puerto seleccionado. Active la opción de autenticación del formulario cuando se necesite una cuenta de directorio para leer los registros de usuarios y grupos, e introduzca el nombre de usuario y la contraseña autorizados. La identidad de servicio de ejemplo podría ser svc_docspace@acme.local; utilice el formato de enlace aceptado por su directorio. Nunca incluya contraseñas ni nombres de cuenta reales en una guía o captura de pantalla publicada.
Revise la dirección del servidor y las credenciales de enlace de ejemplo sin exponer la contraseña real de una cuenta de servicio.
Elige exactamente qué usuarios importar
4. Defina la base de búsqueda y el filtro.
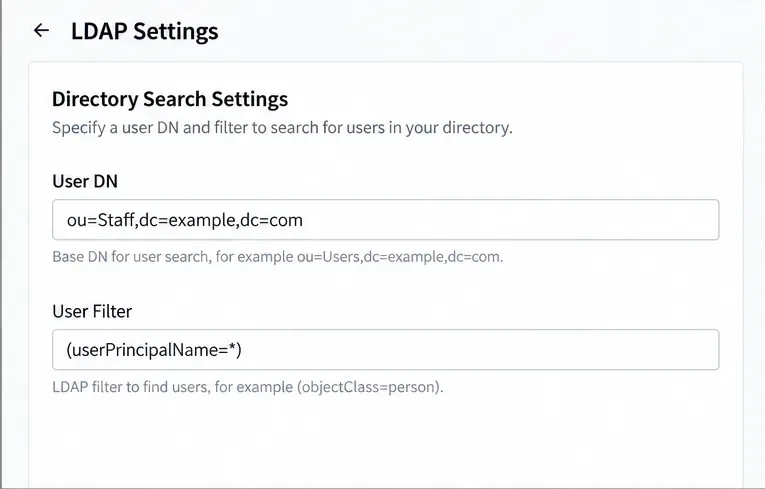
Introduzca OU=Employees,DC=acme,DC=localel DN de usuario . Para Active Directory, el filtro inicial recomendado por ONLYOFFICE es (userPrincipalName=*). Este filtro selecciona registros con un nombre principal de usuario dentro del ámbito de búsqueda seleccionado; no garantiza, por sí solo, que cada resultado corresponda a un empleado humano habilitado. Revise el contenido de la OU o utilice un filtro validado cuidadosamente si su organización requiere una membresía más restringida.
Configure el DN de búsqueda de usuarios y un filtro de usuario de Active Directory para limitar los registros que se pueden importar.
En un directorio OpenLDAP, los valores predeterminados documentados son diferentes: uno (uid=*)para el filtro de usuario y otro uidpara el atributo de inicio de sesión. No copie esos valores predeterminados sin modificarlos en una implementación de Active Directory.
5. Configure el atributo de inicio de sesión y asigne los datos del perfil.
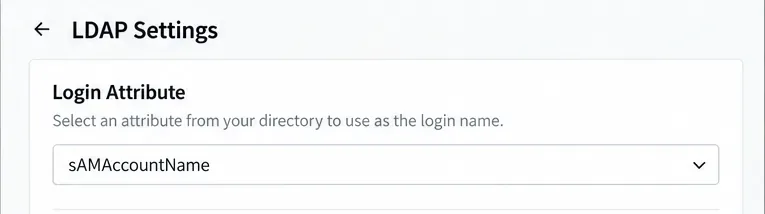
Para AD, configure el atributo de inicio de sesiónsAMAccountName como se indica en las instrucciones de ONLYOFFICE. El atributo de inicio de sesión configurado determina lo que los usuarios escriben en la página de inicio de sesión de DocSpace; los formatos admitidos incluyen el inicio de sesión simple, el inicio de sesión más el dominio LDAP y el inicio de sesión con barra invertida del dominio. Pruebe el formato con una cuenta de empleado que no sea administrador después de la importación.
El valor sAMAccountName es el atributo de inicio de sesión inicial documentado para Active Directory.
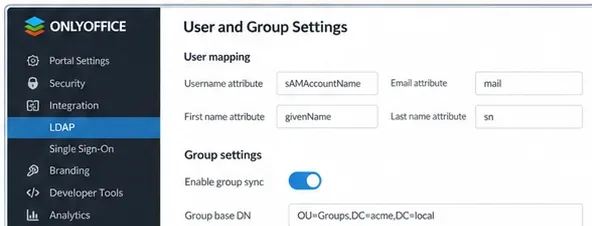
En Asignación de atributos , asigne Nombre a givenName, Apellido a sny Correo electrónico a mailcuando esos campos existan en su esquema de AD. Estas son asignaciones de ejemplo para verificar con su directorio real, no valores supuestos para cada entorno. El correo electrónico importa: ONLYOFFICE indica que la asignación de Correo electrónico se usa para la dirección de correo electrónico de DocSpace; la falta de datos de correo electrónico puede generar una dirección derivada del inicio de sesión y del dominio LDAP, lo que puede impedir que las notificaciones lleguen al usuario.
Asocie los campos de nombre, apellido y correo electrónico con los atributos LDAP correspondientes.
Importa los grupos y luego activa la sincronización continua.
6. Configurar la pertenencia opcional al grupo
Si Acme también necesita grupos de directorio, habilite la pertenencia a grupos . En este ejemplo, use OU=Groups,DC=acme,DC=localpara el DN del grupo y (objectClass=group)para el filtro de grupo. La asignación de AD documentada por ONLYOFFICE usa distinguishedNamecomo atributo de usuario y membercomo atributo de grupo; use el atributo de nombre de grupo existente apropiado para el directorio.
Configure la pertenencia a grupos opcionales solo después de confirmar que los usuarios previstos pertenecen a los grupos correspondientes.
Verifique la pertenencia antes de guardar: ONLYOFFICE indica explícitamente que habilitar la importación de grupos restringe los usuarios importados a aquellos que pertenecen al menos a un grupo coincidente. Si los empleados piloto de Acme no pertenecen a los grupos seleccionados, desactive la importación de grupos inicialmente o corrija el ámbito del directorio antes de la importación. No extienda el filtro de grupos a todo el dominio solo para aumentar el número de usuarios.
7. Guarda la configuración y confirma la importación.
Revise las bases de búsqueda, las asignaciones de cuentas y la pertenencia al directorio prevista, y haga clic en Guardar . En el cuadro de diálogo Confirmación de importación , seleccione Aceptar para comenzar. Espere a que se complete la búsqueda e importación del directorio; la duración depende del entorno. Para una implementación de AD de gran tamaño, la documentación de ONLYOFFICE indica un límite de 1000 entradas por consulta. Coordine cualquier cambio en la paginación o el límite del directorio con el administrador de AD en lugar de modificar la configuración del controlador de dominio sin revisarla previamente.
Verifique las cuentas importadas en Cuentas ; los perfiles vinculados a LDAP tienen un indicador LDAP en la vista de administrador. Mantenga la primera ejecución deliberadamente limitada para que se pueda corregir un filtro, una asignación de correo o una regla de grupo incorrectos antes de agregar la organización completa. Evite afirmar que un guardado exitoso demuestra que los usuarios pueden autenticarse.
8. Programar la sincronización automática y ejecutar una sincronización manual.
De vuelta en Configuración de LDAP, habilite la sincronización automática y seleccione un intervalo compatible con su versión de DocSpace: cada hora, diariamente, semanalmente o mensualmente. Guarde la programación. Para una actualización inmediata, seleccione Sincronizar usuarios en la parte inferior de la página de LDAP. ONLYOFFICE también documenta las actualizaciones por usuario después de que un usuario de LDAP inicie sesión; este comportamiento de inicio de sesión no sustituye la sincronización regular de todo el directorio cuando es necesario actualizar los grupos y los registros de cuentas.
Verificar el inicio de sesión y la próxima actualización
Utilice una cuenta de empleado piloto para iniciar sesión con sus credenciales de Active Directory y, a continuación, confirme que el perfil de DocSpace muestre el nombre y la dirección de correo electrónico esperados. Si se habilitaron grupos, verifique que el empleado pertenezca a un grupo importado y que solo pueda acceder a las salas concedidas mediante los permisos de DocSpace. Por último, modifique un campo de directorio no crítico en la cuenta piloto, ejecute la sincronización de usuarios y compruebe que su perfil de DocSpace refleje el cambio.
No aparecen usuarios: vuelva a comprobar el DN del usuario, el filtro, el acceso de lectura de la cuenta de servicio y si la activación de la pertenencia al grupo excluyó a los usuarios piloto.
Fallo de autenticación: confirme el atributo de inicio de sesión, el estado del directorio de la cuenta, el acceso a la red y la confianza del certificado TLS.
Los nombres o las direcciones de correo electrónico son incorrectos: compare los atributos LDAP asignados con el registro de directorio real antes de modificar un ámbito de búsqueda establecido.
Los cambios posteriores no aparecen: verifique que la sincronización automática se haya guardado, ejecute la sincronización de usuarios manualmente y compruebe si la cuenta modificada permanece dentro de los filtros configurados.
La configuración se confirma únicamente cuando se importan los usuarios seleccionados, un usuario piloto puede autenticarse con credenciales de directorio, se aplican las restricciones de grupo previstas y al menos un cambio de perfil posterior se sincroniza correctamente.