Inicio
» Cómo
»
SLES Zypper HTTP 500: Encuentre el repositorio que está fallando
SLES Zypper HTTP 500: Encuentre el repositorio que está fallando
Cuando zypper refreshse reporta un error HTTP 500 en SLES, primero identifique qué URL del repositorio lo devolvió. Un error HTTP 500 significa que un servidor que maneja la solicitud encontró una condición inesperada; el servidor que responde puede ser el host del repositorio, el servidor RMT de una organización o un proxy HTTP. Aísle el repositorio con problemas y repare o reporte ese punto final antes de borrar los metadatos locales. Una reconstrucción forzada de la caché no puede reparar un servidor que aún devuelve un error 500.
Las guías de administración y actualización de SLES 15 SP7 de SUSE documentan los comandos para listar y actualizar el repositorio, incluyendo zypper refresh -fdbla reconstrucción de los metadatos del repositorio local. No identifican ningún incidente actual de error HTTP 500 en todo SLES. La solución práctica depende de si la URL pertenece a SUSE Customer Center, a un repositorio espejo interno o a un repositorio de terceros.
¿Está fallando un solo repositorio o varios?
Comience registrando el alias y la URL del repositorio. En SLES, ejecute:
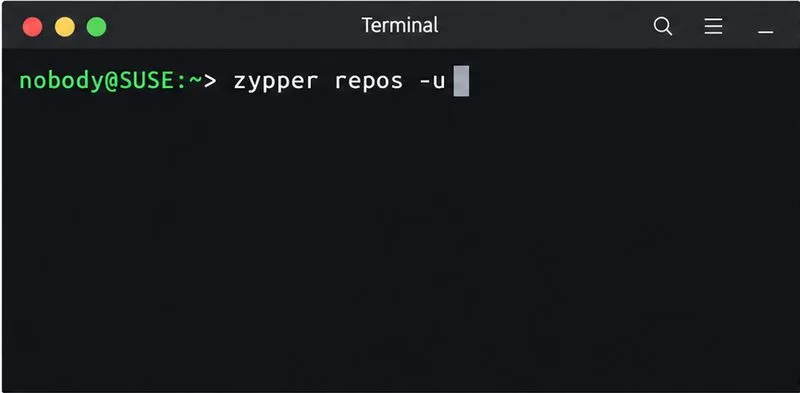
zypper repos -u
Esta -uopción muestra el origen de cada repositorio configurado. Anote qué entradas están habilitadas y configuradas para actualizarse, y luego compare los nombres de host de las URL que fallan. Si un repositorio de terceros falla mientras que las fuentes de actualización de SUSE se actualizan correctamente, investigue al propietario de dicho repositorio. Si varios repositorios apuntan al mismo host interno y todos fallan, el espejo compartido, el servicio RMT, el proxy inverso o su conexión ascendente son pistas más probables.
Comando de terminal para listar los alias de repositorio y sus URL de origen configuradas antes de solucionar problemas.
A continuación, actualice únicamente el repositorio afectado mediante el alias:
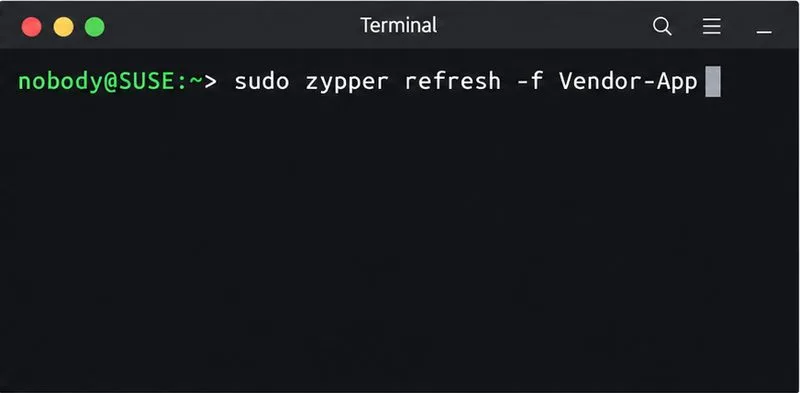
sudo zypper refresh -f 'Vendor-App'
Reemplazar Vendor-Appcon el alias exacto que se muestra zypper repos -u. Esto evita una pantalla con errores repetidos de repositorios no relacionados y proporciona un resultado específico para compartir con el administrador. Si el alias contiene espacios, mantenga las comillas simples. Conserve la URL exacta y la marca de tiempo del fallo, pero oculte cualquier nombre de usuario, contraseña, token u otro secreto antes de enviar los registros o capturas de pantalla.
Comando de terminal para actualizar un alias de repositorio y comprobar si el error HTTP 500 se limita a esa fuente.
¿El propio punto final de metadatos devuelve un código HTTP 500?
Lea el error completo de Zypper e identifique la URL de metadatos específica que menciona, que suele ser un archivo dentro del repodatadirectorio del repositorio. Si se puede consultar el punto final sin credenciales, compare su respuesta HTTP del host SLES:
Establezca METADATA_URLla URL exacta de metadatos que falla sin incluir credenciales en la URL ni en la línea de comandos. El comando imprime los encabezados de respuesta y descarta el cuerpo de la respuesta. Un resultado como este HTTP/1.1 500confirma que un servidor en la ruta de la solicitud está devolviendo un error; no prueba si el origen o un intermediario lo generó. Curl también puede usar configuraciones de autenticación o proxy diferentes a las de Zypper, por lo que esto debe considerarse una comparación, no una reproducción definitiva. Si el acceso al repositorio requiere autenticación, utilice el método de prueba aprobado por su organización en lugar de exponer las credenciales.
Comando de terminal para comprobar la respuesta HTTP del punto final de metadatos del repositorio exacto informado por Zypper.
Una respuesta 500 es diferente de un problema con la caché de metadatos local. También se distingue de fallos de DNS, errores de certificado TLS, tiempos de espera agotados y respuestas de autenticación como 401 o 403. Estos mensajes requieren comprobaciones diferentes. No desactive la verificación TLS, no cambie el repositorio a HTTP simple ni borre repetidamente las cachés para que desaparezca un error 500. En términos de semántica HTTP, la RFC 9110 define el error 500 como una condición inesperada del servidor que impidió que se completara la solicitud.
¿Dónde deberías realizar la reparación?
Repositorios del Centro de Clientes de SUSE: Inténtelo de nuevo tras un breve intervalo si el fallo parece temporal. Si el mismo punto final alojado en SUSE sigue devolviendo un error 500, registre el producto, el paquete de servicio, la arquitectura, la URL del repositorio y la hora del fallo, y consulte el canal de soporte de SUSE de su organización. Confirme los detalles de registro y suscripción si la respuesta indica un problema de autorización o acceso; un error HTTP 500 por sí solo no implica que la suscripción sea inválida.
RMT u otro espejo interno: Solicite al administrador del espejo que inspeccione los registros del servidor y del proxy inverso en el momento registrado, confirme que el repositorio solicitado esté habilitado y sincronizado, y verifique que el archivo de metadatos exista en la ruta proporcionada. SUSE documenta RMT como una forma para que los clientes de SLES obtengan actualizaciones de un servidor local en lugar de contactar directamente con SCC.
Repositorio de terceros: Consulte las instrucciones del repositorio del proveedor y confirme que la URL coincida con la versión y la arquitectura de SLES instaladas. Si la fuente ha cambiado, actualícela únicamente con la URL publicada por dicho proveedor. Desactive un repositorio solo después de confirmar que es opcional y que ya no es necesario; no deje desactivada una fuente de actualización de SLES obligatoria para ocultar el error.
Puedes inspeccionar y cambiar el estado del repositorio con Zypper o YaST. Por ejemplo, el zypper modifyrepocomando documentado permite deshabilitar un repositorio mediante un alias, pero se trata de una solución temporal, no de una reparación para una fuente necesaria que esté fallando. Evita editar las URL de los repositorios generados al azar, especialmente después de una migración de Service Pack, ya que los repositorios de productos y actualizaciones utilizan rutas específicas de cada versión.
¿Cuándo se debe reconstruir la caché de metadatos local?
Solo después de que el servidor o el proxy devuelvan una respuesta válida, deberá volver a intentar acceder a todos los repositorios habilitados:
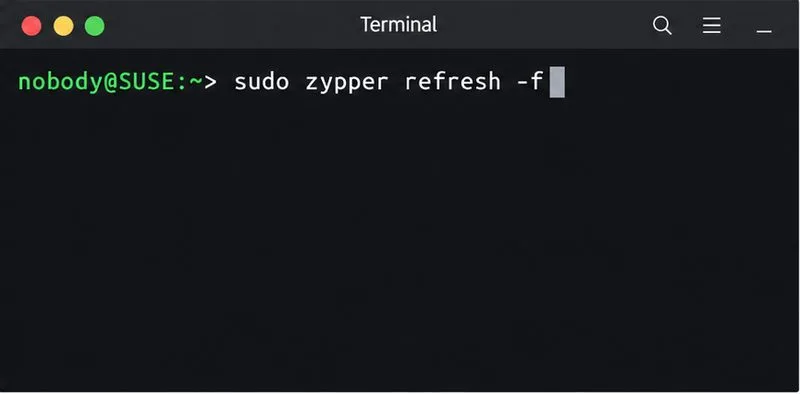
sudo zypper refresh -f
Comando de terminal para reintentar una actualización forzada después de que el punto final del repositorio vuelva a estar en buen estado.
Si el punto final ahora responde, pero Zypper sigue informando datos de repositorio local obsoletos o inconsistentes, la sección de solución de problemas de SLES 15 SP7 de SUSE recomienda una actualización completa de los metadatos y una reconstrucción de la base de datos con:
sudo zypper refresh -fdb
Esto fuerza la descarga de metadatos sin procesar y reconstruye la base de datos local de Zypper. Es útil para solucionar problemas con los metadatos locales; no es una solución para un error 500 persistente. No confunda la actualización de los metadatos del repositorio con la instalación de actualizaciones: ejecute su comando habitual de parche o actualización solo después de que la actualización se haya completado correctamente.
¿Cómo se verifica la solución?
Ejecute el proceso zypper refresh -f 'ALIAS'para la fuente que falló anteriormente y, a continuación, sudo zypper refresh -fpara todos los repositorios habilitados. La solución se confirma cuando la descarga de metadatos del repositorio afectado se completa sin errores HTTP 500 y Zypper finaliza sin que falle ninguna fuente habilitada. Si una fuente sigue fallando, conserve la URL exacta, el código de estado, los encabezados de respuesta y la hora, y entréguelos al propietario de ese punto final.