Inicio
» Cómo
»
Solucione los errores de WOPI Proof comprobando las claves, el descubrimiento y las URL.
Solucione los errores de WOPI Proof comprobando las claves, el descubrimiento y las URL.
Cuando un host WOPI informa "Error de validación de prueba" o "Prueba WOPI no válida", primero confirme qué sistema registró el rechazo. Si el host de almacenamiento rechaza la solicitud firmada de Collabora, verifique el par de prueba-clave y la respuesta de descubrimiento antes de modificar las listas de hosts WOPI permitidos o deshabilitar las comprobaciones de prueba. Para las instalaciones de paquetes, Collabora normalmente genera el par de claves; para implementaciones de Docker, Kubernetes y de múltiples réplicas, el par debe proporcionarse y conservarse de forma consistente.
Identifique la comprobación que falla antes de cambiar las claves.
La validación de prueba de WOPI utiliza una solicitud firmada y la clave pública anunciada por el cliente WOPI en sus metadatos de descubrimiento. Es independiente de la lista de hosts WOPI de confianza de Collabora, la validación del certificado TLS y la verificación del token de acceso del host de almacenamiento. La regeneración de la clave puede ser útil cuando falta la clave privada o no coincide con la clave pública anunciada, pero puede generar una nueva discrepancia si solo cambia una réplica o si un host aún conserva datos de descubrimiento en caché.
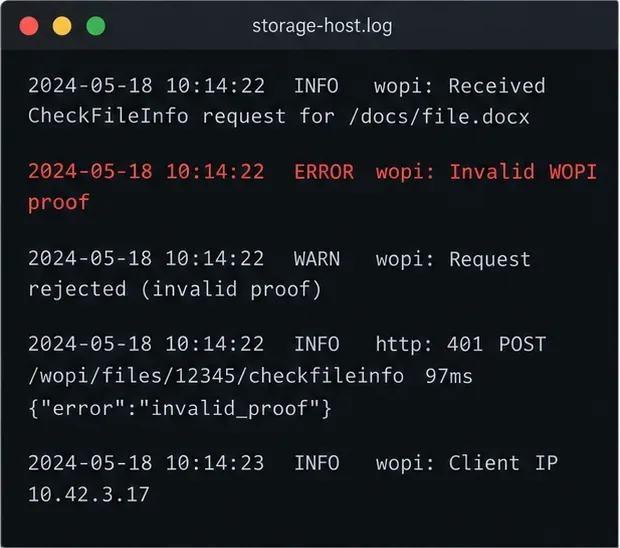
Un mensaje a prueba de invalidez del lado del host apunta primero al descubrimiento de claves, la construcción de la firma o la hora de la solicitud.
Evidencia en el registro
Zona probable para revisar
El host de almacenamiento indica "Prueba WOPI no válida" al recibir CheckFileInfo u otra solicitud WOPI.
La clave de prueba de Collabora, los datos de descubrimiento del host, la reconstrucción de la URL o la marca de tiempo.
Collabora indica “Host WOPI no autorizado” o “No hay hosts WOPI aceptables”.
La lista de hosts permitidos/configuración de dominio de WOPI, no la clave de prueba.
Token no válido, caducado o acceso denegado sin error de prueba.
Token de acceso emitido por el host, permisos o vencimiento del token
Compruebe que haya una solicitud fallida tanto en los registros de Collabora como en los del servidor de almacenamiento; un indicador de carga del navegador por sí solo no indica un fallo de la clave de prueba.
Elija la reparación que mejor se adapte a la implementación.
Comience con la opción menos disruptiva. En una instalación basada en paquetes, verifique primero los archivos de clave y los registros de servicio existentes; la documentación actual de Collabora indica que las instalaciones de paquetes RPM y Debian generan automáticamente un par de claves de prueba WOPI. Si estos archivos están presentes y son estables, generalmente no es necesario rotarlos.
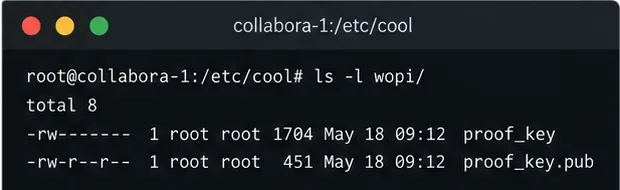
Collabora utiliza una clave de prueba privada y publica su clave pública correspondiente a través del sistema de descubrimiento WOPI.
Despliegue
Acción recomendada
Intercambio
Servidor gestionado por paquete único
Conserva el par de claves generado; repara los permisos o regenera solo si faltan o no coinciden.
Cambios mínimos, pero verifique la versión de su paquete y las rutas configuradas.
Contenedor Docker único
Genera un par una sola vez y móntalo de forma persistente en el contenedor.
Requiere un volumen persistente y acceso de lectura correcto para coolwsd.
Kubernetes o múltiples réplicas
Monta un par de claves/secretos compartidos en cada instancia de Collabora.
Firmas consistentes en todas las réplicas; la rotación también debe actualizar la vista de descubrimiento del host.
La URL del host cambió detrás de un proxy.
Verifique el esquema público, el host, la ruta y la cadena de consulta utilizados para la validación de la firma.
Es más complejo que rotar claves, pero evita cambios de credenciales innecesarios.
El manual de Collabora 24.04 indica que la imagen pública de Docker no incluye un par de claves de prueba; genere uno y móntelo de forma persistente. El gráfico oficial de Helm admite secretos con claves de prueba. Nunca genere un par independiente para cada réplica, ya que el balanceo de carga puede provocar fallos intermitentes.
Compruebe y repare el par de llaves de forma segura.
Localiza las rutas de clave configuradas. En el host de Collabora o dentro del contenedor, revisa la coolwsd.xmlconfiguración de la ruta de la clave de prueba y comprueba que tanto la clave privada como la pública estén disponibles. Las ubicaciones habituales se encuentran en /etc/coolwsd/, pero la estructura del paquete y del contenedor puede variar. Nunca pegues la clave privada en registros, tickets o chats.
Verifique que las claves coincidan. Para las rutas predeterminadas comunes, compare las huellas digitales sin mostrar la clave privada: sudo openssl pkey -in /etc/coolwsd/proof_key -pubout -outform DER | sha256sumy openssl pkey -pubin -in /etc/coolwsd/proof_key.pub -outform DER | sha256sum. Los hashes resultantes deben coincidir. Si sus rutas difieren, sustitúyalas por las rutas configuradas. Si no se puede leer la clave privada, corrija su propiedad y permisos según el modelo de seguridad del servicio; no la haga accesible a todos.
Regenere solo cuando sea necesario. Si falta la clave privada o el par no coincide, utilice sudo coolconfig generate-proof-keyla ubicación donde esté instalada la utilidad. Para Docker, genere el par en una ubicación persistente adecuada, luego monte ambos archivos donde Collabora los espera y asegúrese de que el proceso coolwsd pueda leer la clave privada. En una plataforma administrada, utilice su mecanismo Secret compatible en lugar de editar manualmente un pod en ejecución.
Asegúrese de que todas las instancias sean consistentes. Para las réplicas, implemente el mismo par de claves en cada instancia y reinicie o despliegue Collabora para que lea los archivos. A continuación, actualice o vuelva a obtener el descubrimiento WOPI en el host de almacenamiento utilizando el mecanismo compatible con dicho host. Una rotación de claves cambia la clave pública; las cachés u otra réplica que aún utilice la clave anterior pueden mantener activa la instancia en caso de fallos.
Las réplicas deben compartir un par persistente de clave de prueba para que cada instancia firme las solicitudes de forma coherente.
Cuando la clave coincide pero la validación de la prueba sigue fallando
Verifique la sincronización horaria en ambos sistemas. Las solicitudes de prueba WOPI incluyen una marca de tiempo; un host puede rechazar una marca de tiempo antigua o fuera de rango. Confirme que el servicio de hora NTP o de la plataforma funcione correctamente y que los servidores informen horas UTC correctas. No flexibilice las comprobaciones de marcas de tiempo para solucionar un problema de reloj.
A continuación, inspeccione la URL pública que el host utiliza para reconstruir la solicitud firmada. La prueba está vinculada a la URL de la solicitud, incluidos los parámetros de consulta relevantes, y la especificación WOPI exige que la representación de la URL utilizada para la validación coincida con el formato firmado. Un proxy inverso que finaliza HTTPS puede hacer que la aplicación vea una URL HTTP interna, aunque Collabora haya firmado la URL HTTPS pública. Configure los encabezados del proxy de confianza y la configuración de la URL externa de la aplicación según las directrices oficiales del host WOPI; no modifique la lógica de la prueba ni elimine los parámetros de consulta.
Si la prueba falla solo después de rotar la clave, actualice el descubrimiento y verifique que todas las réplicas de Collabora expongan la misma clave pública. Si solo fallan las solicitudes enrutadas a través de un proxy o una réplica, compare los registros y la configuración de esa ruta en lugar de rotar la clave nuevamente. Deshabilitar la validación de la prueba puede debilitar una comprobación de seguridad y no debe usarse como solución en producción.
Verificar la reparación
Obtenga el punto final de descubrimiento de Collabora desde la red del host de almacenamiento y confirme que devuelve los metadatos de clave de prueba actuales.
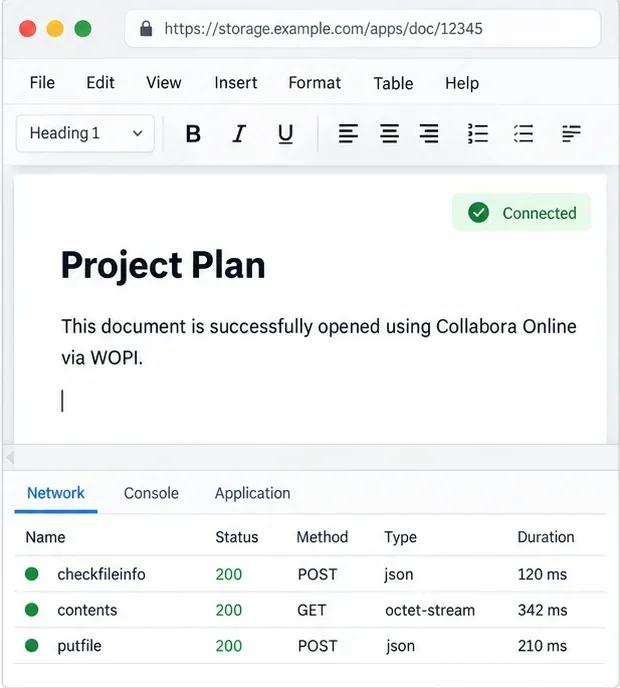
Abra un documento de prueba y confirme que el host de almacenamiento acepta la solicitud CheckFileInfo y las solicitudes de documentos subsiguientes sin un error a prueba de invalidez.
Repita el proceso en cada ruta proxy o réplica y, a continuación, confirme que el par de claves permanece montado después de reiniciar un contenedor o reemplazar un pod.
Confirme la reparación abriendo un documento y comprobando que el servidor acepta sus solicitudes WOPI.
Una apertura de documento exitosa verifica únicamente esa ruta; repita la verificación para cada host WOPI y ruta proxy que utilice.