Inicio
» Consejos PC
»
Une un cliente Pardus a Active Directory con realmd
Une un cliente Pardus a Active Directory con realmd
Para Pardus 25, comience con la aplicación Pardus Domain Joiner si su organización la ha implementado y documentado su configuración; Pardus enumera la herramienta como su opción gráfica para unir o eliminar un equipo de un dominio. Si necesita un procedimiento reproducible, utilice el flujo de trabajo de terminal que se muestra a continuación: configure DNS y la hora, instale los paquetes realmd/SSSD disponibles para su versión de Pardus, descubra el dominio y, a continuación, únase con una cuenta autorizada. Este ejemplo utiliza el dominio DNS ficticio ad.example.comy una cuenta llamada joinadmin. Reemplace ambos con los valores de su organización. El procedimiento es apropiado para un cliente Pardus que puede acceder a un controlador de dominio de Windows Active Directory existente; no crea un dominio ni aplica automáticamente todas las directivas de grupo de Windows.
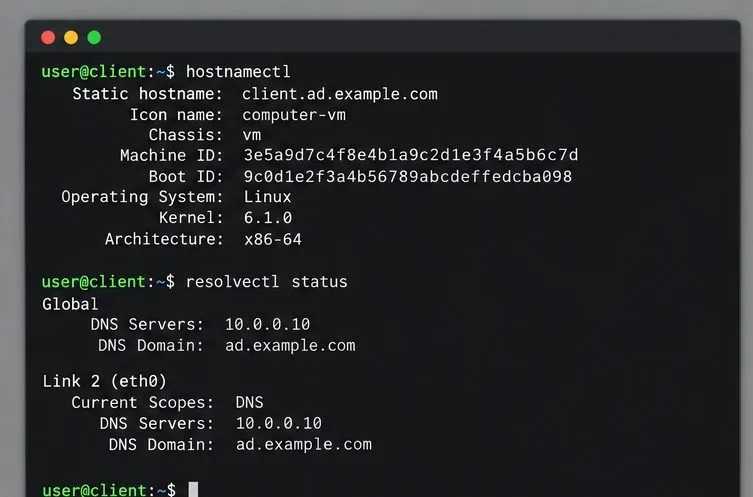
Una vista ilustrativa de la terminal que muestra las comprobaciones del nombre de host y del resolvedor antes de unirse al dominio de ejemplo.
Comprueba que Pardus pueda encontrar el dominio.
Antes de modificar la configuración de identidad del equipo, confirme con su administrador que tiene permiso para unir equipos y que el nombre del dispositivo y la unidad organizativa (OU) de destino cumplen con la política de su organización. La unión a un dominio crea o utiliza una cuenta de equipo en Active Directory. Si se trata de una estación de trabajo de producción administrada, utilice primero un equipo de prueba.
Conecte el cliente a la red o VPN de la organización que pueda acceder a sus controladores de dominio. Configure el cliente para que utilice los servidores DNS de Active Directory de la organización. El DNS público puede resolver sitios web comunes, pero no logra localizar los servicios internos LDAP y Kerberos, por lo que el acceso a Internet por sí solo no es suficiente. Verifique el nombre del sistema, el resolvedor y la hora.
hostnamectl
resolvectl status
timedatectl status
Por ejemplo, un cliente llamado clientpodría usar 10.0.0.10como su servidor DNS y recibir ad.example.comcomo su dominio de búsqueda. Solicite los valores correctos al departamento de TI en lugar de copiar estos ejemplos. Mantenga el reloj sincronizado con la fuente de hora de su organización; la autenticación Kerberos puede fallar si los relojes del cliente y del controlador de dominio difieren. Evite editar manualmente los archivos de resolución generados cuando NetworkManager o la configuración de red de Pardus los gestionan.
Instale las herramientas de unión al dominio.
Las notas de la versión 25 de Pardus mencionan a Pardus Domain Joiner como una aplicación para la integración con Windows Active Directory, y el catálogo de aplicaciones de Pardus describe una herramienta gráfica para unir y eliminar dominios. Si utiliza la interfaz gráfica, abra el Centro de software de Pardus, busque Pardus Domain Joiner y siga las instrucciones de su organización. Las referencias públicas confirman la función de la herramienta, pero no documentan los nombres exactos de sus campos ni la interfaz de cada versión; no asuma que las opciones son idénticas en todas las versiones.
La ruta CLI se utiliza realmdpara descubrir y registrar la máquina, adclipara operaciones de dominio y para SSSD (System Security Services Daemon) para proporcionar búsqueda de identidad y autenticación. Estos nombres de paquetes están documentados para sistemas de la familia Debian, pero la disponibilidad de los paquetes puede variar según la versión de Pardus y el repositorio. En Pardus, primero actualice el índice de paquetes y verifique si los paquetes se ofrecen en sus repositorios configurados:
Revise los cambios propuestos por el gestor de paquetes antes de confirmarlos. Si un paquete no está disponible, deténgase y consulte los repositorios de Pardus y la documentación de la versión, o póngase en contacto con su administrador de sistema. No añada el repositorio de una distribución no relacionada para forzar la instalación.
El paso de empaquetado instala los componentes de descubrimiento y SSSD cuando están presentes en los repositorios de Pardus configurados.
Descubre y únete al dominio de Active Directory.
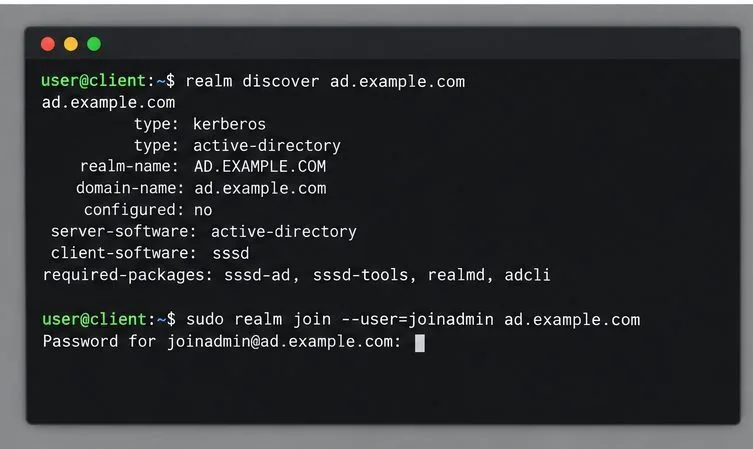
Ejecute el descubrimiento de dominio antes de intentar la inscripción:
sudo realm -v discover ad.example.com
Un resultado exitoso identifica el dominio como Active Directory, muestra el reino Kerberos (generalmente en mayúsculas, como AD.EXAMPLE.COM) y puede identificar SSSD como el software cliente. Si la detección falla, deténgase aquí. Verifique los registros DNS y la conectividad con su administrador en lugar de intentar escribir dominios al azar o ingresar una dirección IP de controlador de dominio de forma fija.
Cuando la detección sea exitosa, únase utilizando una cuenta que tenga permisos delegados para agregar esta computadora. El comando solicita la contraseña sin guardarla en el historial de la consola:
sudo realm join --user=joinadmin ad.example.com
Introduzca la contraseña de la cuenta únicamente cuando se le solicite. No la añada posteriormente --passwordni la pegue en un comando, ticket o captura de pantalla. Si la conexión se realiza correctamente, normalmente se regresa a la consola sin mostrar ningún mensaje de confirmación. Si su administrador requiere una unidad organizativa (OU) o un nombre de equipo específico, solicite las realm joinopciones aprobadas antes de la conexión; la ubicación predeterminada podría no coincidir con la política de la empresa.
El proceso de detección debe identificar Active Directory antes de que el comando de unión solicite la contraseña de la cuenta autorizada.
Verifique el equipo y pruebe el inicio de sesión en Active Directory.
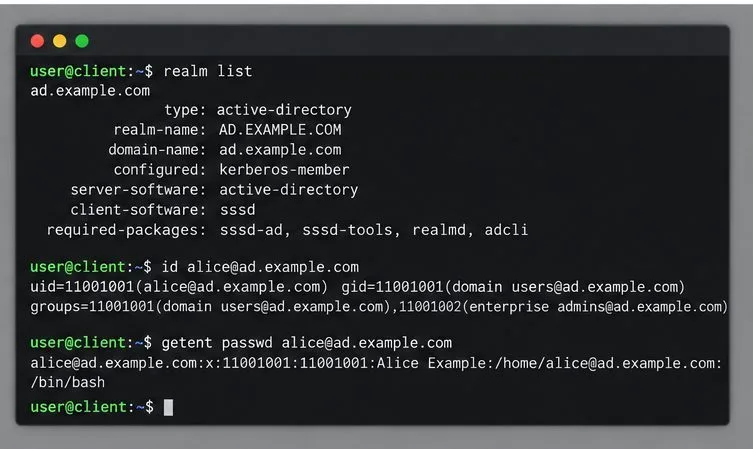
Primero verifica la membresía:
realm list
El dominio debería aparecer tal como está configurado, con Active Directory como software de servidor. A continuación, pídale a SSSD que busque un usuario de prueba conocido por su nombre completo:
id alice@ad.example.com
getent passwd alice@ad.example.com
Reemplazar alicecon una cuenta real autorizada para iniciar sesión. El UID, la lista de grupos y el registro de contraseña devueltos demuestran que el sistema puede resolver la cuenta; sin embargo, no prueban por sí solos que la política de inicio de sesión o acceso del escritorio funcione. Pruebe un inicio de sesión interactivo utilizando el formato de cuenta que especifique su administrador, generalmente username@ad.example.com. Mantenga una cuenta de administrador local disponible hasta que haya confirmado el acceso de inicio de sesión y recuperación del dominio.
La creación del directorio personal y el comportamiento de inicio de sesión en el escritorio dependen de la versión de Pardus, el gestor de pantalla y la configuración de PAM/SSSD. No dé por sentado que el directorio personal de un usuario de Active Directory se crea automáticamente: verifíquelo con una cuenta de prueba controlada o pida al administrador que configure y pruebe el módulo de sesión necesario. Del mismo modo, la pertenencia a un dominio no otorga automáticamente sudoprivilegios de administrador local.
Estas comprobaciones confirman la pertenencia al dominio y la búsqueda en el directorio; aún se necesita una prueba de inicio de sesión real para verificar la política de la estación de trabajo.
Si la unión falla
Si aparece el mensaje "Dominio no encontrado" o se agota el tiempo de espera de detección, compruebe que Pardus utiliza el DNS interno de Active Directory, que el nombre de dominio coincide con su nombre DNS y que el cliente puede acceder al controlador de dominio. Solicite al departamento de TI que confirme los registros DNS necesarios y el acceso al firewall.
Errores de Kerberos o del reloj: compare timedatectl statuscon la fuente de hora de la organización y corrija la sincronización horaria antes de volver a intentarlo.
Autenticación o permiso denegado: confirme que la cuenta que se une está autorizada y que el objeto informático previsto no entra en conflicto con un objeto existente o una restricción de la OU.
La unión se realiza correctamente, pero la búsqueda/inicio de sesión falla: inspeccione realm listel estado de SSSD con systemctl status sssd; utilice journalctl -u sssdpara mensajes de diagnóstico. Siga la política de TI local antes de cambiar las reglas de acceso de SSSD, PAM o las credenciales almacenadas en caché.