Inicio
» Cómo
»
Guía paso a paso para reforzar la seguridad de Debian 12 y cumplir con la normativa CIS.
Guía paso a paso para reforzar la seguridad de Debian 12 y cumplir con la normativa CIS.
Respuesta breve: refuerce la seguridad de Debian 12 seleccionando la versión de CIS Benchmark y el perfil de estación de trabajo correspondientes, aplicando sus recomendaciones en un entorno de prueba recuperable y, a continuación, recopilando evidencia para cada control. Unos pocos comandos de shell no bastan para certificar que una máquina cumple con CIS. La versión de benchmark, el perfil, el alcance, las excepciones y el método de verificación son factores importantes.
Escenario ilustrativo: imaginemos a una administradora llamada Maya preparando un escritorio Debian 12 para el trabajo interno de la oficina. Este es un ejemplo hipotético, no una implementación ni una prueba documentada. Maya busca una base de referencia segura que evite bloquear accidentalmente el acceso o dañar las funciones del escritorio. Esta misma secuencia de decisiones ayuda a los administradores a adaptar la prueba de rendimiento a una estación de trabajo real.
¿Qué perfil y referencia CIS debería utilizar?
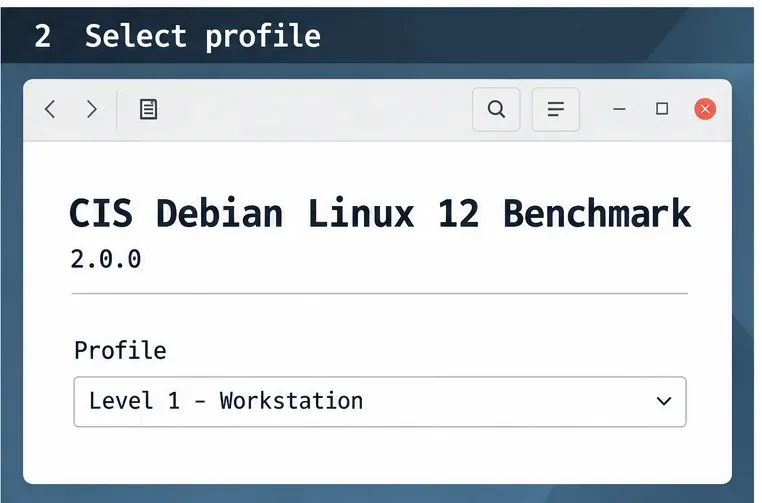
Comience con el benchmark exacto, no con una lista de verificación genérica para reforzar la seguridad de Debian. A fecha de 9 de octubre de 2026, CIS ofrece el CIS Debian Linux 12 Benchmark v2.0.0 . Descargue el documento oficial y anote su versión y fecha de publicación; una futura revisión podría modificar las recomendaciones. CIS indica que sus PDF de benchmark están disponibles gratuitamente para uso no comercial, mientras que algunas herramientas de evaluación y kits de compilación requieren suscripción. Consulte la página actual del CIS Debian Linux Benchmark antes de seleccionar los materiales de evaluación.
Elija el perfil que mejor se ajuste al uso del equipo y al alcance que debe cumplir. Si la evaluación comparativa actual de Debian 12 ofrece un perfil para estaciones de trabajo, revíselo para un equipo de escritorio; no dé por sentado que los controles de servidor se ajustan a un equipo gráfico. Si su organización especifica un perfil diferente o una configuración base personalizada, siga ese requisito y documente la asignación. Maya registraría primero la versión de la evaluación comparativa y el perfil de estación de trabajo elegido en su solicitud de cambio, en lugar de aplicar todas las recomendaciones indiscriminadamente.
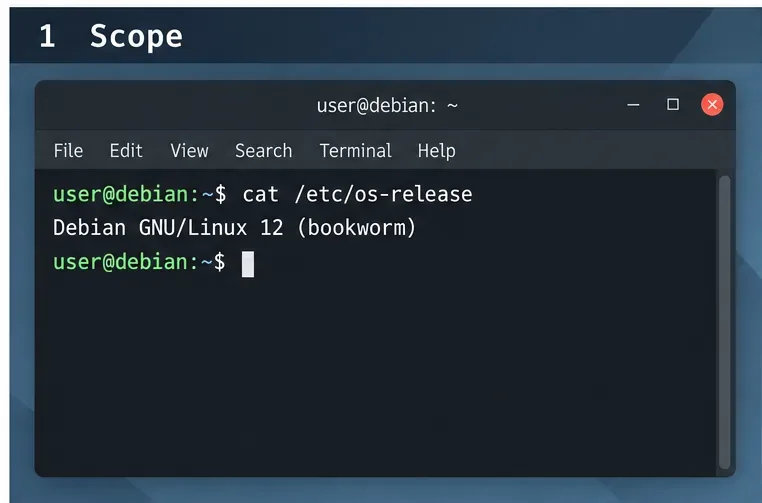
Confirme que el sistema anfitrión informa que se trata de Debian GNU/Linux 12 (bookworm) antes de aplicar una prueba de rendimiento de Debian 12.
¿Es posible recuperarse de forma segura si un cambio en el nivel de seguridad daña el equipo de escritorio?
Antes de modificar la configuración del sistema, cree una copia de seguridad restaurable y pruébela en una máquina virtual o estación de trabajo de repuesto. Confirme que dispone de una consola local operativa, medios de recuperación y acceso a la copia de seguridad. En el caso de una máquina virtual, cree una instantánea y verifique que sabe cómo restaurarla. Una instantánea no sustituye a una copia de seguridad independiente si el disco virtual o el host pueden fallar.
Mantenga un registro de cambios con el número de recomendación, la configuración original, la nueva configuración, el motivo y el comando de reversión o copia del archivo. Aplique un pequeño grupo de cambios relacionados, reinicie el sistema o solo el servicio correspondiente y verifique el inicio de sesión, la red, el audio, la impresión y las aplicaciones necesarias. Maya puede usar este proceso por etapas para identificar qué cambio específico causó una regresión, en lugar de enfrentarse a un gran lote de ediciones imposibles de rastrear.
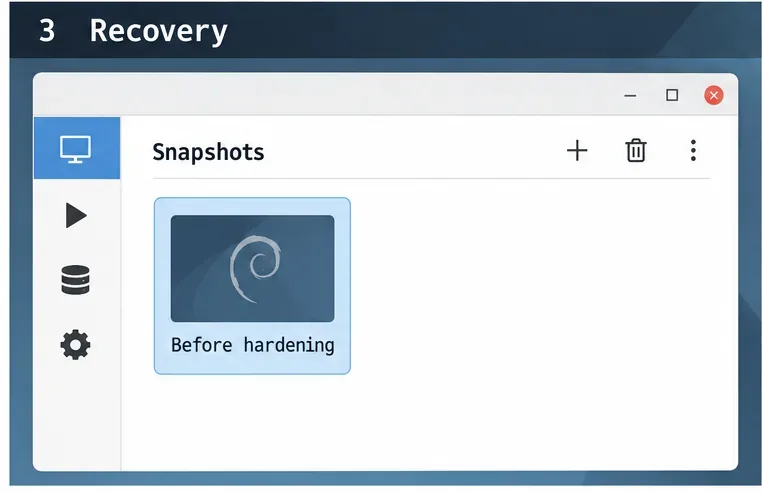
Una instantánea previa al cambio proporciona un punto de recuperación visible para la estación de trabajo hipotética.
¿Qué opciones están habilitadas en la máquina antes de realizar el cambio?
Primero, establezca una línea base. Revise la versión del sistema operativo, los paquetes instalados, los servicios en ejecución, las unidades habilitadas, los sockets en escucha, los usuarios locales y las reglas actuales del firewall. Por ejemplo:
Estos comandos proporcionan un inventario, no un veredicto de cumplimiento. Compare el resultado con los controles que se aplican al perfil seleccionado. Investigue los oyentes o servicios inesperados, pero distinga los componentes esenciales del escritorio del software opcional orientado a la red. Registre el motivo por el cual se necesita un servicio antes de decidir si se conserva.
Inventarie los servicios en ejecución y compare la salida real del host con los servicios requeridos por la estación de trabajo.
¿Debian 12 sigue recibiendo mantenimiento de seguridad?
Antes de evaluar la configuración, asegúrese de que el sistema esté actualizado y con soporte. Debian 12 Bookworm ahora es oldstable; la información de lanzamiento actual de Debian indica que su período LTS finaliza el 30 de junio de 2028. La cobertura puede variar según la arquitectura y el paquete, así que verifique si los paquetes de su máquina son compatibles. Consulte la información de lanzamiento de Debian Bookworm y la página de seguridad de Debian LTS para conocer el alcance y las recomendaciones actuales.
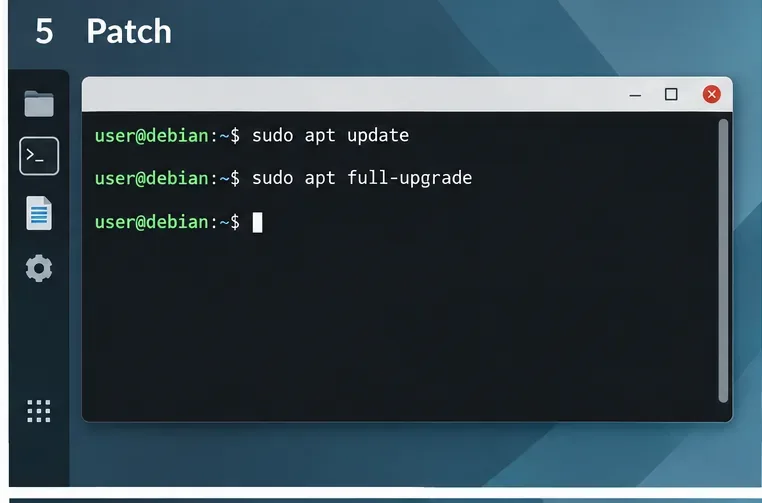
En un sistema administrado, siga el proceso de mantenimiento y repositorio de su organización. En una máquina de prueba personal, revise los cambios pendientes antes de aplicarlos.
sudo apt update
sudo apt full-upgrade
Reinicia el sistema cuando una actualización lo requiera, luego vuelve a comprobarlo y anota la fecha. unattended-upgradesEl paquete de Debian puede automatizar las actualizaciones si está configurado correctamente, pero la automatización no elimina la necesidad de verificar que las fuentes de seguridad correctas estén habilitadas y que las actualizaciones se instalen correctamente.
Revise los cambios en el paquete y complete la actualización planificada antes de comenzar la evaluación de la configuración.
¿Qué paquetes y servicios son realmente necesarios?
Utilice las recomendaciones de servicios y paquetes del benchmark como guía para la revisión. Desactive o elimine únicamente los componentes innecesarios y cuya modificación sea segura. Un equipo de escritorio puede depender de servicios como redes, impresión, Bluetooth, gestión de pantalla, acceso remoto o soporte de hardware. La solución adecuada depende del trabajo del usuario y de la política de la organización.
Antes de modificar una unidad, inspeccione su estado y dependencias. Es preferible realizar un cambio reversible a nivel de servicio en lugar de eliminar paquetes hasta comprender el impacto. Tras cada cambio, verifique que el escritorio se inicie correctamente y que las funciones aprobadas sigan funcionando. Maya podría, por ejemplo, documentar que su equipo de soporte requiere un servicio de administración remota y tratarlo como una excepción aprobada con controles compensatorios, en lugar de deshabilitarlo simplemente para que la lista de verificación se vea más clara.
Revise las unidades habilitadas comparándolas con el valor de referencia y la finalidad documentada de la estación de trabajo; las barras son ilustrativas, no representan la salida del host.
¿Cómo se deben restringir las cuentas y el acceso remoto?
Revise la membresía de administrador, las cuentas inactivas, la política de contraseñas y la forma en que los administradores se conectan remotamente. Elimine el acceso solo después de confirmar la propiedad y las rutas de recuperación. Aplique la recomendación precisa de CIS en lugar de copiar una configuración de una guía no relacionada. Para SSH, Debian sshd_config(5)documenta opciones como PermitRootLoginy PermitEmptyPasswords; consulte el manual de configuración del servidor OpenSSH de Debian Bookworm .
Si el host requiere SSH, pruebe una segunda sesión administrativa antes de cerrar la primera. Valide la configuración sudo sshd -tantes de reiniciar el servicio. No desactive la autenticación por contraseña hasta que el acceso basado en claves se haya configurado y probado para cada cuenta necesaria. Si no se necesita acceso remoto, siga las directrices y la política de la organización para deshabilitarlo y mantenga la recuperación de la consola.
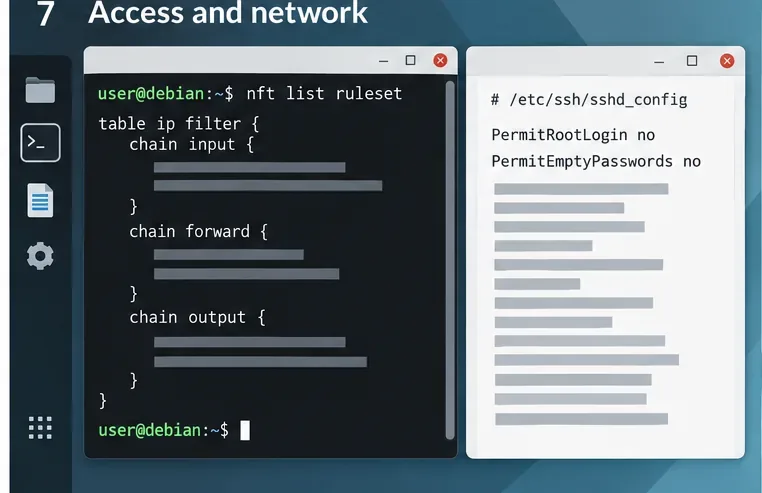
Revise conjuntamente el estado del firewall y las restricciones de SSH, y luego valide la configuración real antes de aplicarla.
¿Qué reglas de red puedes implementar sin quedarte fuera de la red?
Primero, identifique el tráfico entrante y saliente necesario, incluyendo DHCP, DNS, IPv6, soporte remoto, impresión y cualquier servicio local. Debian utiliza nftables como su marco de filtrado de paquetes; consulte la sección sobre filtrado de paquetes en el Manual del administrador de Debian . No copie ni pegue un conjunto de reglas de firewall genérico en una estación de trabajo sin adaptarlo a las necesidades del host.
Inspeccione las reglas actuales con sudo nft list ruleset. Si edita /etc/nftables.conf, verifique la sintaxis antes de cargarlo: sudo nft -c -f /etc/nftables.conf. Mantenga una consola o una ruta fuera de banda disponible y pruebe las reglas antes de habilitarlas de forma persistente. Verifique el comportamiento de IPv4 e IPv6 y todas las funciones de escritorio necesarias. El manual oficial de Debian Bookworm nft documenta las opciones de comando. Un cortafuegos es una capa de defensa, no un sustituto de la aplicación de parches, los controles de cuentas o la seguridad de las aplicaciones.
Examine conjuntamente las reglas activas de nftables y la configuración de acceso remoto planificada; el contenido de la regla que se muestra es esquemático, no una política completa.
¿Cómo se verifica el cumplimiento y se documentan las excepciones?
Evalúe cada recomendación aplicable comparándola con la versión y el perfil de referencia exactos. Registre un estado (aprobado, reprobado, no aplicable o excepción) según el método de evaluación de su organización y adjunte la evidencia: salida del comando, ruta de configuración, estado del paquete o una referencia de excepción aprobada. No marque un control como aprobado simplemente porque se ejecutó un comando relacionado.
El registro de auditoría puede ser útil para la investigación y la recopilación de pruebas. El auditdpaquete de Debian proporciona herramientas de espacio de usuario para el sistema de auditoría del kernel de Linux; su instalación por sí sola no garantiza que las reglas necesarias estén configuradas ni que la retención de registros cumpla con la política. Utilice las recomendaciones de auditoría específicas del benchmark y verifique los registros reales y el comportamiento del servicio. La página del benchmark de CIS identifica actualmente a CIS-CAT Pro y Build Kits como recursos para miembros; consulte la página oficial actual para obtener información sobre la disponibilidad y las licencias de las herramientas.
Repita la evaluación tras la corrección y tras cambios significativos en el sistema. Conserve los resultados, las excepciones y las pruebas junto con el registro del activo. La evaluación comparativa proporciona una base de configuración; el cumplimiento depende de los requisitos aplicables y de una evaluación completa y documentada. Esta guía explica un flujo de trabajo seguro, pero no certifica el escritorio hipotético de Maya ni ninguna máquina real.
Recopile evidencia real del estado del servicio de auditoría y de los controles en el sistema anfitrión; la tabla en blanco que se muestra aquí no contiene ningún resultado de evaluación.