Evita los tiempos de espera de bloqueo de archivos de ownCloud con el backend adecuado.
Distinga entre la contención de bloqueos de base de datos y los bloqueos WebDAV caducados, y luego elija y configure la solución adecuada para ownCloud 10.
ownCloud Infinite Scale no ofrece un interruptor de autenticación de dos factores (2FA) independiente en su interfaz de usuario. Para contraseñas de un solo uso basadas en el tiempo (TOTP), configure un proveedor de identidad OpenID Connect como Keycloak, exija a los usuarios que registren un autenticador y permita que este les solicite la autenticación durante el inicio de sesión. La configuración de autenticación multifactor (MFA) de Infinite Scale se utiliza para comprobaciones adicionales en rutas protegidas; no crea un flujo de registro de OTP.
Esta guía utiliza Keycloak como proveedor de identidad de ejemplo. Las etiquetas exactas del menú pueden variar según la versión de Keycloak. Las capturas de pantalla a continuación son ilustraciones de la interfaz, no capturas de un servidor probado. La documentación actual de ownCloud 8.2 enumera OCIS_MFA_ENABLEDy OCIS_MFA_AUTH_LEVEL_NAMESpara la aplicación a nivel de ruta, introducida en Infinite Scale 7.3.0.
Primero, decide si los usuarios deben ingresar un segundo factor en cada nuevo inicio de sesión o solo cuando accedan a una parte sensible del servicio. Keycloak puede requerir TOTP en su flujo de autenticación del navegador. Infinite Scale puede solicitar autenticación reforzada para rutas seleccionadas mediante la declaración de referencia de clase de contexto de autenticación (ACR) de OIDC. Resuelven problemas relacionados, pero diferentes.
| Enfoque | Buen ajuste | Intercambio |
|---|---|---|
| TOTP de Keycloak al iniciar sesión | Organizaciones que desean un segundo factor para los inicios de sesión en el navegador. | Los usuarios necesitan una aplicación de autenticación y un plan de recuperación; las sesiones existentes pueden seguir siendo válidas hasta que caduquen o los usuarios vuelvan a iniciar sesión. |
| Infinite Scale mejora el programa MFA | Equipos que protegen rutas o acciones de datos seleccionadas | Requiere un proveedor de identidad (IdP) que admita la autenticación reforzada y las reclamaciones ACR, además de una configuración coincidente en ambos lados. |
| Clave de seguridad o contraseña de WebAuthn | Equipos que priorizan la autenticación resistente al phishing | La inscripción, la asistencia técnica para dispositivos y la recuperación de cuentas requieren planificación; esta es una opción de segundo factor diferente a TOTP. |
Para una implementación sencilla de TOTP, comience con el flujo de inicio de sesión en el navegador de Keycloak. Mantenga la autenticación multifactor (MFA) reforzada como una política independiente y específica cuando necesite verificaciones para rutas concretas. Consulte la documentación del proxy de ownCloud sobre ACR y la autenticación reforzada para conocer el comportamiento del servidor.
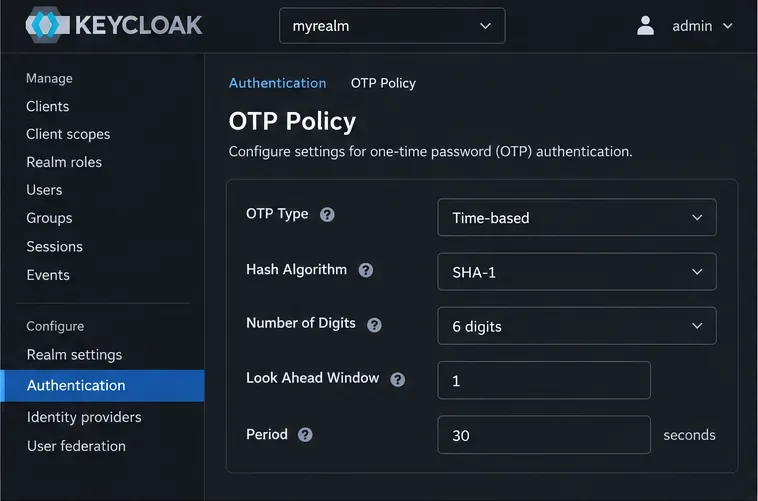
Ilustración: Configuración de la política OTP de Keycloak para códigos basados en tiempo. Verifique los valores reales de su reino antes de registrar usuarios.
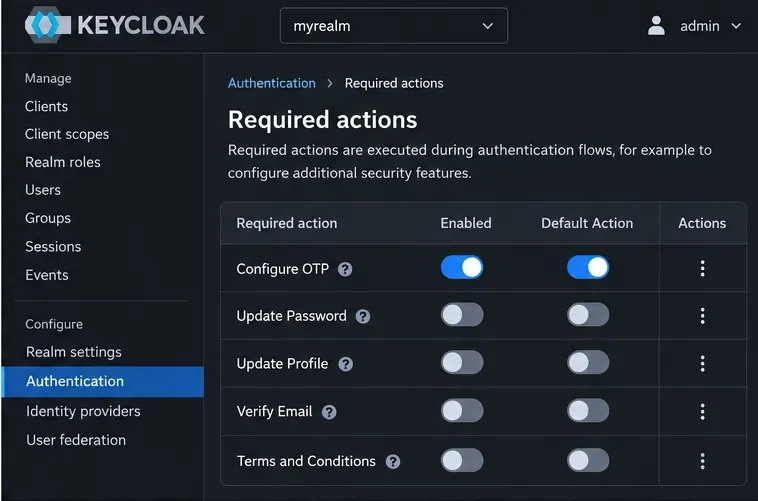
Ilustración: La opción Configurar OTP está habilitada como acción obligatoria y predeterminada; los usuarios existentes aún necesitan un plan de inscripción.
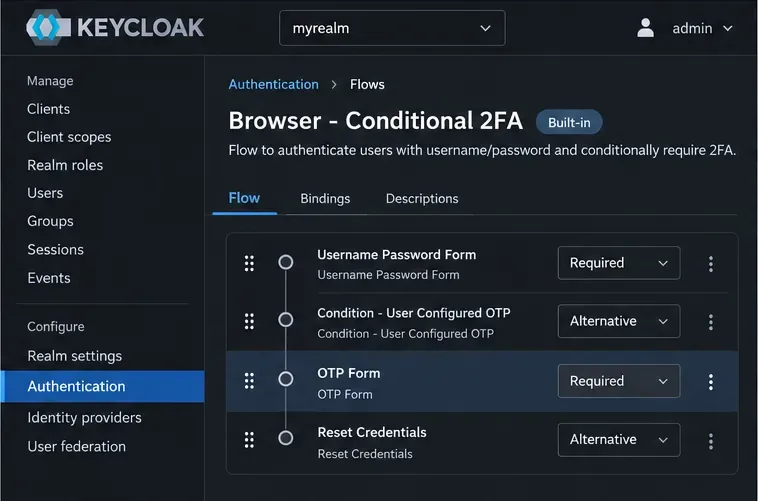
Ilustración: un flujo de navegador que requiere OTP. Implementarlo solo después de haber probado el registro y la recuperación.
El flujo de navegador predeterminado de Keycloak puede comportarse de forma condicional: los usuarios que no hayan registrado un segundo factor podrían no ver la solicitud de contraseña de un solo uso (OTP) a menos que se modifique el flujo. Consulte la Guía de administración del servidor Keycloak antes de cambiar los requisitos del flujo, especialmente si también utiliza servicios de intermediación de identidad, claves de acceso, clientes de escritorio o clientes móviles.
Para realizar comprobaciones a nivel de ruta, configure el proxy y el frontend con ajustes de MFA coincidentes. En una configuración de implementación que acepta variables de entorno, los nombres actuales de la versión 8.2 incluyen:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Utilice el mismo valor ACR aceptado que su proveedor de identidad coloca en el token de acceso después de una MFA exitosa. Configure las rutas protegidas previstas según la documentación de implementación del proxy y del frontend, y luego vuelva a implementar los servicios afectados. Esta configuración está deshabilitada de forma predeterminada y, por sí sola, no activa TOTP ni exige OTP para cada inicio de sesión. Si un usuario accede a una ruta protegida sin el nivel de MFA requerido, Infinite Scale documenta una respuesta 403 con un X-OCIS-MFA-Requiredencabezado. Consulte la referencia de la variable de entorno de ownCloud MFA y la configuración del servicio proxy .

Ilustración: el nombre actual de la variable de entorno en plural para los niveles de autenticación MFA aceptados; su valor debe coincidir con la declaración ACR del IdP.
Pruebe la política con un usuario normal, un usuario no registrado, un administrador y cualquier cliente de escritorio o móvil del que dependa su organización. Confirme que al iniciar sesión en el navegador se solicite TOTP y que se introduzca un código válido. Para la verificación adicional, solicite una ruta protegida con una sesión que no haya completado la autenticación multifactor (MFA) y, a continuación, confirme que se produce el desafío del proveedor de identidad (IdP) y que la ruta funciona después de que se emita el nivel de ACR requerido.
Mantenga disponible un procedimiento de recuperación para administradores antes de exigir OTP en todo el dominio. Documente cómo restablecer un autenticador perdido, mantenga el acceso a la consola del proveedor de identidad y evite depender del teléfono de una sola persona como única vía de acceso al servicio. TOTP es ampliamente compatible y fácil de implementar, mientras que WebAuthn ofrece mayor resistencia al phishing; elija según los dispositivos, la capacidad de soporte y los controles de recuperación que tengan sus usuarios. La base de conocimientos de ownCloud identifica Keycloak como una opción para la autenticación de dos factores (2FA) a escala infinita.
Distinga entre la contención de bloqueos de base de datos y los bloqueos WebDAV caducados, y luego elija y configure la solución adecuada para ownCloud 10.
Mediante comprobaciones específicas, puede rastrear el problema de una pantalla web de ownCloud en blanco hasta la caché del navegador, la falta de recursos web, errores del servicio o la configuración de la URL del proxy inverso.
Establezca el límite de memoria PHP web de ownCloud, reinicie el servicio correspondiente y verifique el valor activo sin confundirlo con la configuración de la CLI o los límites de carga.
Averigua si MySQL, PHP, la configuración de sockets o los permisos de la base de datos están bloqueando ownCloud 10 y, a continuación, verifica si existe una solución segura.
En ownCloud Classic, haga obligatoria la caducidad de los enlaces públicos, establezca una duración máxima y compruebe los recursos compartidos existentes que puedan necesitar una limpieza por separado.
Habilite TOTP a través de Keycloak, registre usuarios de forma segura y comprenda cuándo se aplican las configuraciones de MFA a nivel de ruta de Infinite Scale.
Compruebe si el problema se debe a un fallo de compatibilidad entre OC10 y la versión 7.x o a un registro CSync dañado, y aplique la solución adecuada sin eliminar los archivos sincronizados.
Seleccione HTTP-01 o DNS-01, configure un proxy inverso de ownCloud y verifique que Certbot renueve automáticamente los certificados HTTPS.
Configure el inicio de sesión LDAP de oCIS, alinee las búsquedas de usuarios y grupos, y verifique la configuración de TLS y del esquema antes de la implementación.
Agregue un bucket de Amazon S3 a ownCloud 10, prepare credenciales y puntos finales compatibles y verifique el acceso sin confundir un punto de montaje con el almacenamiento principal.



