Inicio
» Cómo
»
Coloca un servidor Synapse Matrix detrás de Cloudflare de forma segura.
Coloca un servidor Synapse Matrix detrás de Cloudflare de forma segura.
Para colocar un servidor Synapse Matrix detrás del proxy estándar orange-cloud de Cloudflare, envíe tanto el tráfico de la API del cliente como el tráfico de federación entrante a través de HTTPS en el puerto 443. Mantenga TLS habilitado desde Cloudflare a su origen con Full (estricto), enrute las rutas de Matrix sin cambios a Synapse, publique el descubrimiento de federación que apunta a su nombre de host 443 y omita la caché en las rutas de la API. No apunte un registro proxy normal al puerto de federación predeterminado de Matrix, el 8448: el proxy estándar de Cloudflare no incluye ese puerto como compatible.
Comprueba que la configuración 443 sea compatible con tu servidor.
Este ejemplo asume que Synapse se ejecuta detrás de un proxy inverso como Nginx, Caddy o Traefik. Synapse puede permanecer en su red privada Docker en el puerto HTTP 8008; el proxy frontal gestiona TLS público. La federación puede usar HTTPS 443 cuando el descubrimiento apunta los servidores remotos a ese puerto. Synapse admite el puerto 443 como alternativa al puerto predeterminado 8448, mientras que Cloudflare incluye el puerto 443, pero no el 8448, entre sus puertos proxy estándar. Consulte la guía de puertos de Synapse y la lista de puertos compatibles de Cloudflare .
Utilice este método cuando los clientes y la federación deban compartir un nombre de host HTTPS con proxy. Si necesita mantener la federación en el puerto 8448, utilice un registro DNS únicamente o un producto de Cloudflare compatible con ese puerto TCP. El ejemplo utiliza example.orgidentificadores de matriz como @alice:example.orgy matrix.example.orgpara Synapse. Sustituya sus nombres de host, pero conserve el Synapse existente server_name; al cambiarlo, se modifican los identificadores de matriz de los usuarios.
Configura DNS, TLS y el proxy inverso.
1. Proxy únicamente para los nombres de host HTTP(S)
En Cloudflare DNS, configure el registro A/AAAA con matrix.example.orgla dirección pública de su proxy inverso y márquelo como "Proxyed". El example.orgnombre de host también debe llegar a un servidor web para los archivos de descubrimiento. Elimine un registro AAAA que no se pueda usar. Mantenga los registros MX, de solo correo y los que no son HTTP como "Solo DNS". Cloudflare finaliza TLS en su borde y abre una conexión separada a su origen.
Configure un proxy para el servidor web de Matrix y el nombre de host que sirve para el descubrimiento; mantenga los registros de correo solo en DNS.
En la configuración SSL/TLS de Cloudflare, seleccione Completo (estricto). El proxy de origen debe aceptar HTTPS en el puerto 443 y presentar un certificado vigente emitido por una autoridad de confianza o la CA de origen de Cloudflare. Esto cifra y valida ambas partes; el modo Flexible puede dejar la conexión de origen sin cifrar o provocar bucles de redireccionamiento. Consulte la guía de configuración Completa (estricta)matrix.example.org de Cloudflare .
2. Pasar las solicitudes de Matrix a Synapse sin reescribirlas.
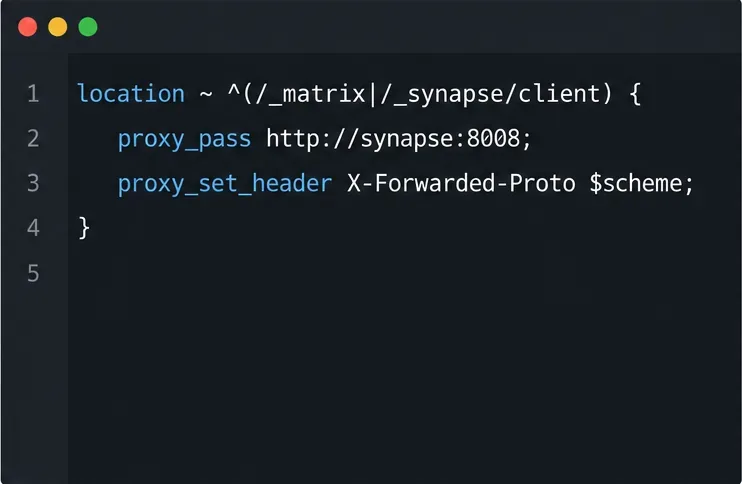
Configure el host virtual HTTPS del proxy inverso para matrix.example.orgque pase rutas que comiencen con /_matrixy /_synapse/clienta Synapse en la red privada, generalmente http://synapse:8008en Compose. Conserve la ruta de solicitud completa, reenvíe el Host original y configure X-Forwarded-Fory X-Forwarded-Proto. Estas rutas incluyen llamadas a la API del cliente y puntos finales de federación; evite enviar solo la página de inicio del navegador a Synapse o recortar un prefijo de ruta.
Reenvía ambas familias de rutas de la API de Matrix a Synapse y conserva la ruta de la solicitud y los encabezados de reenvío.
En el oyente HTTP existente de Synapse, configúrelo x_forwarded: truepara que lea la dirección del cliente y el esquema del proxy. No vincule un oyente en contenedores a , ya que esto impide que otros contenedores lo alcancen. Mantenga el puerto 8008 privado para Compose. Consulte las instrucciones de proxy inverso127.0.0.1 de Synapse para obtener la sintaxis de su proxy específico.
Publicar el descubrimiento y evitar el almacenamiento en caché de la API.
3. Indica a los demás servidores domésticos que utilicen el puerto 443.
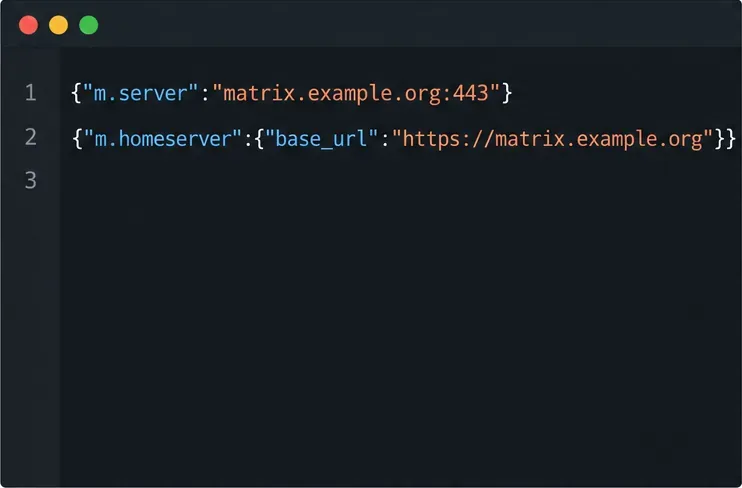
Debido a que los ID de Matrix de los usuarios se utilizan example.orgmientras se accede a Synapse en matrix.example.org, se sirve un archivo de descubrimiento de federación en https://example.org/.well-known/matrix/server. Devuelve el estado 200, el contenido JSON y este valor:
{"m.server":"matrix.example.org:443"}
El comando explícito :443envía servidores remotos al puerto proxy compatible. La especificación de federación Matrix define esta m.serverdelegación. Si el nombre del servidor Synapse es matrix.example.org, sirva el archivo conocido correspondiente allí o use serve_server_wellknownla opción de Synapse cuando ese nombre de host se enrute a Synapse en el puerto 443.
Ofrecer delegación de federación en el dominio Matrix ID y dirigir a los clientes a la URL del servidor HTTPS.
4. Evitar la caché y los desafíos del navegador en las rutas de protocolo.
Crea una regla de caché para matrix.example.orgrutas coincidentes que comiencen con /_matrix/o /_synapse/client/, y selecciona Omitir caché . Esto protege las API de inicio de sesión, sincronización, federación y medios de las reglas personalizadas de caché de todo. Verifica también las reglas de WAF, bot y redireccionamiento: los clientes de Matrix no pueden resolver desafíos de intersticial del navegador. Mantén las protecciones habilitadas y limita cualquier excepción a las rutas de protocolo. Cloudflare describe la omisión en las instrucciones de su panel de control .
Verificar desde fuera de su red
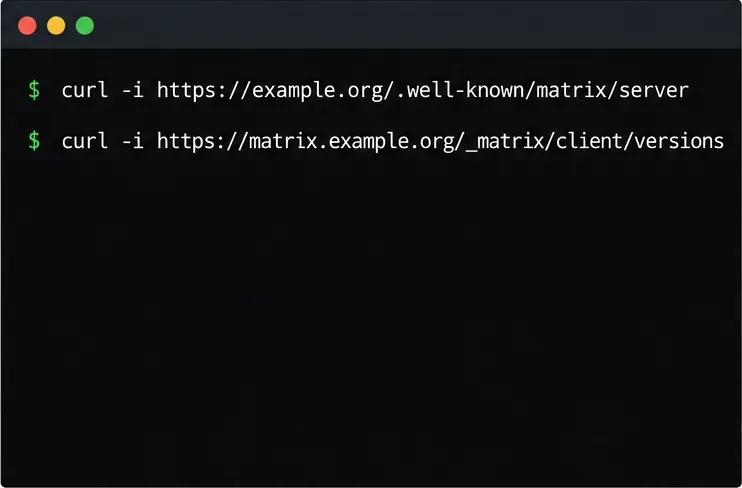
Ejecute estas comprobaciones desde una máquina fuera de la LAN del servidor, de modo que la solicitud siga el DNS público y Cloudflare:
Compruebe el descubrimiento de la federación pública y la API del cliente a través del nombre de host de Cloudflare.
Confirma que la primera solicitud devuelva JSON con m.serverel valor establecido en matrix.example.org:443, que el archivo del cliente nombre la URL base HTTPS y que las dos últimas devuelvan JSON válido en lugar de una página de desafío de Cloudflare, 404 o 502. Luego, inicia sesión desde un cliente y prueba la sincronización de una sala, sube un archivo y federa con una sala en otro servidor principal. Los servidores Matrix almacenan en caché las respuestas de descubrimiento de federación, por lo que los servidores remotos pueden conservar un valor anterior durante un tiempo después de que lo cambies; usa los encabezados de caché de la respuesta y deja tiempo para que caduquen los registros almacenados en caché.
Si las cargas de archivos fallan con HTTP 413, compare el tamaño del archivo con el límite de carga actual de la zona de Cloudflare y el de Synapse max_upload_size; el proxy inverso también tiene su propio límite de cuerpo de solicitud. El valor predeterminado documentado de Synapse es de 50 MB, y el límite de cuerpo predeterminado de Nginx puede ser menor. Los límites de Cloudflare varían según el plan y se pueden ajustar dentro de las reglas del plan, así que revise su documentación de límite de carga actual antes de aumentar el límite de Synapse. Si la API funciona pero la federación falla, primero verifique que la URL conocida del servidor sea pública, que su certificado de nombre de host sea válido y que el puerto delegado sea explícitamente 443. Si intencionalmente mantiene el puerto 8448, deje de usar el proxy DNS estándar de Cloudflare para ese registro y use un nombre de host de federación solo DNS directo en su lugar.