Inicio
» Cómo
»
Configure de forma segura la copia de seguridad de claves de elementos y la firma cruzada.
Configure de forma segura la copia de seguridad de claves de elementos y la firma cruzada.
Primero, configure Element Secure Backup, guarde la clave de recuperación en un lugar seguro y, a continuación, verifique las sesiones que utiliza. La copia de seguridad conserva las claves de sala cifradas para que una nueva sesión pueda recuperar el historial de mensajes válido; la firma cruzada establece qué dispositivos pertenecen a su identidad Matrix. Una contraseña Matrix le permite iniciar sesión, pero no desbloquea ninguna de las funciones de cifrado.
¿Qué protegen tanto la copia de seguridad como la firma cruzada?
Secure Backup almacena las claves de cifrado de extremo a extremo en su servidor doméstico Matrix en formato cifrado. La clave de recuperación (a veces llamada clave de seguridad) desbloquea esa copia de seguridad y puede ayudarle a restaurar su identidad criptográfica si pierde sus dispositivos. Element indica que las claves se cifran en su dispositivo antes de salir de él, por lo que el servidor doméstico no las recibe en formato legible. La copia de seguridad solo puede restaurar las claves de mensajes que se guardaron; no puede poner a disposición todos los mensajes cifrados si su clave nunca se guardó ni se conservó.
La firma cruzada permite que la identidad criptográfica de tu cuenta firme sus propios dispositivos y ayuda a que otros confíen en tu identidad en diferentes dispositivos. Cuando verificas una nueva sesión, Element la vincula a un dispositivo previamente verificado o a tu material de recuperación. Esto es diferente a simplemente ver la sesión listada en la configuración de la cuenta. La especificación de firma cruzada de Matrix describe las claves que establecen esta confianza; las preguntas frecuentes sobre cifrado de Element explican cómo funcionan la copia de seguridad y la recuperación de claves en sus clientes.
¿Dónde se encuentran los ajustes en tu aplicación Element?
Para Element Web o Escritorio, abre el menú de tu avatar, selecciona Configuración y luego Cifrado . En Element X o Element Pro para Android o iOS, abre el menú de tu perfil y selecciona Cifrado . La aplicación móvil Element Classic (versión anterior) utiliza etiquetas como Seguridad y privacidad o Seguridad , por lo que sus menús podrían no coincidir con estos pasos. Las instrucciones de soporte actuales de Element recomiendan comenzar desde Web/Escritorio o Element X/Pro cuando tengas la opción.
¿Cómo se configura la copia de seguridad segura sin perder el acceso?
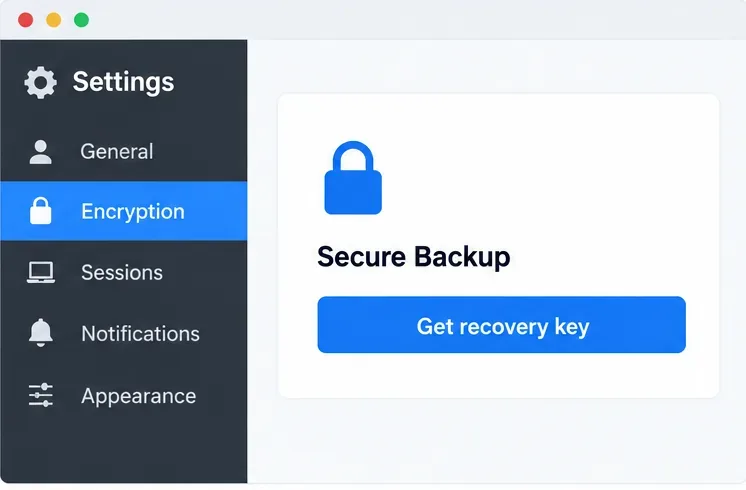
Comience en un dispositivo donde ya haya iniciado sesión, preferiblemente uno que sepa que está verificado. No cierre la sesión de su última sesión de confianza mientras realiza la configuración. En la configuración de cifrado, busque Obtener clave de recuperación o Configurar copia de seguridad segura . Si la aplicación muestra Cambiar clave de recuperación , la copia de seguridad ya está configurada; primero verifique que aún tenga la clave actual en lugar de restablecerla.
Abra la configuración de cifrado y busque Obtener clave de recuperación para comenzar la configuración de recuperación.
Cuando se te ofrezca , elige la clave de seguridad generada . Element también podría sugerirte una frase de seguridad; si eliges una, asegúrate de que sea larga y única, y no reutilices la contraseña de tu cuenta. Una clave generada evita tener que elegir una frase fácil de adivinar. Sigue las instrucciones de confirmación de la aplicación y anota la clave tal como aparece. Guárdala en un gestor de contraseñas de confianza o escríbela y consérvala en un lugar seguro. No la pegues en un chat, no la envíes al servicio de asistencia ni guardes una captura de pantalla expuesta. Cualquiera que obtenga la clave de recuperación podría acceder a tus claves cifradas de respaldo.
Elige cómo proteger la copia de seguridad; la clave de seguridad generada es la opción predeterminada más segura para la mayoría de las personas.
La clave de recuperación es independiente de la contraseña de tu cuenta y del restablecimiento de contraseña por correo electrónico. La recuperación de contraseña permite iniciar sesión en la cuenta, pero no recrea las claves de cifrado perdidas. Mantén la sesión iniciada en el dispositivo original hasta que hayas verificado otra sesión y comprobado que la clave de recuperación funciona.
¿Cómo se conecta una sesión con el lenguaje de señas cruzado?
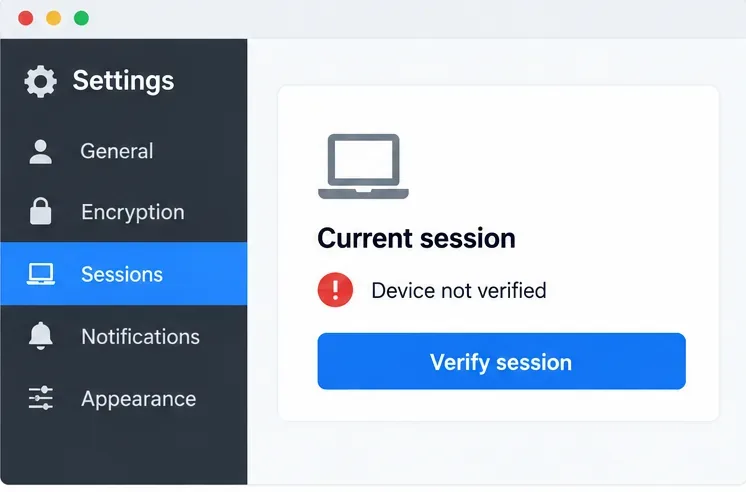
En Element Web/Escritorio, abre Configuración > Sesiones , selecciona la sesión actual y elige Verificar sesión . El mensaje exacto varía según la plataforma, y las aplicaciones Element X/Pro actuales requieren la verificación del dispositivo al iniciar sesión. En la versión web, la verificación puede ofrecerse, pero no ser obligatoria, así que comprueba tú mismo el estado de la sesión.
Una sesión que muestra el mensaje "Dispositivo no verificado" aún necesita estar vinculada a la identidad de confianza de su cuenta.
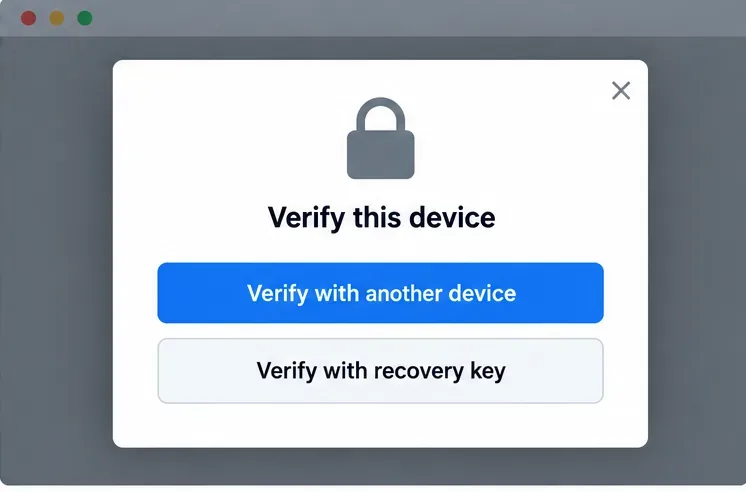
Si aún tienes una sesión de Element de confianza, selecciona «Verificar con otro dispositivo» . Acepta la solicitud en ese dispositivo y, a continuación, compara el emoji u otro código de verificación en ambas pantallas. Confirma solo cuando los valores coincidan exactamente y en el mismo orden. Si la app ofrece verificación mediante código QR, escanéalo con el dispositivo que estás verificando y aprueba la solicitud correspondiente en el dispositivo de confianza. Nunca apruebes una solicitud de verificación que no hayas iniciado.
Utilice una sesión existente de confianza o su clave de recuperación para verificar un nuevo inicio de sesión.
Si no hay ningún otro dispositivo de confianza disponible, seleccione «Verificar con clave de recuperación» e introduzca la clave que guardó. Si la verificación es exitosa, la nueva sesión aparecerá como verificada, generalmente con un escudo verde, y Element podrá recuperar las claves de las salas de las que se hizo copia de seguridad. Un escudo verde confirma el estado de confianza de la sesión; no demuestra que todas las claves de mensajes antiguas existan en la copia de seguridad.
¿Cómo se puede comprobar que la recuperación funciona realmente?
Primero, vuelve a la configuración de cifrado y confirma que la copia de seguridad esté activa. Una acción de cambio de clave de recuperación suele indicar que hay una configurada; algunas versiones del cliente también muestran un mensaje que indica que la sesión está realizando una copia de seguridad de las claves. A continuación, prueba la clave de recuperación guardada en un perfil de navegador web de Element diferente o en otro dispositivo, manteniendo la sesión verificada actual iniciada. Inicia sesión de nuevo, elige la ruta de verificación de la clave de recuperación y confirma que Element acepta la clave y marca la sesión como verificada. Comprueba si aparece un mensaje cifrado antiguo conocido una vez finalizada la recuperación de la clave.
Si un mensaje sigue sin descifrarse, espere a que se recupere la clave y solicítela desde otra sesión verificada en línea, si Element ofrece esa opción. Es posible que el dispositivo del remitente ya no tenga la clave o que esta nunca se haya guardado en la copia de seguridad. No restablezca la firma cruzada ni borre la Copia de seguridad segura como solución rápida. Si no dispone de una clave de recuperación que funcione ni de otra sesión verificada, restablecer la identidad puede ser la única forma de recuperar una cuenta válida, pero Element advierte que el historial cifrado antiguo puede volverse ilegible y los contactos podrían ver el cambio de identidad. Mantenga al menos una sesión verificada y una clave de recuperación protegida para evitar verse obligado a tomar esa decisión.