Inicio
» Tecnología
»
La evolución de los vehículos autónomos: seguridad, computación perimetral e integración de la IA.
La evolución de los vehículos autónomos: seguridad, computación perimetral e integración de la IA.
Los vehículos autónomos no han avanzado en línea recta desde la "asistencia al conductor" hasta la "autónoma". La forma más útil de entender su evolución es como la convergencia de tres sistemas: un análisis de seguridad que define dónde se permite operar la automatización, una plataforma de computación perimetral que puede procesar datos de sensores en tiempo real y un conjunto de inteligencia artificial que convierte esos datos en decisiones de conducción.
A septiembre de 2026, la mayoría de los vehículos de consumo aún dependen de sistemas de asistencia al conductor de nivel 0 a 2, mientras que la automatización de nivel 4 se utiliza principalmente en servicios comerciales restringidos, en lugar de en vehículos privados de uso generalizado. La Administración Nacional de Seguridad del Tráfico en las Carreteras de EE. UU. (NHTSA) sigue distinguiendo claramente entre los sistemas de asistencia al conductor que requieren supervisión humana y los sistemas de conducción automatizada que asumen la tarea de conducir en condiciones definidas.
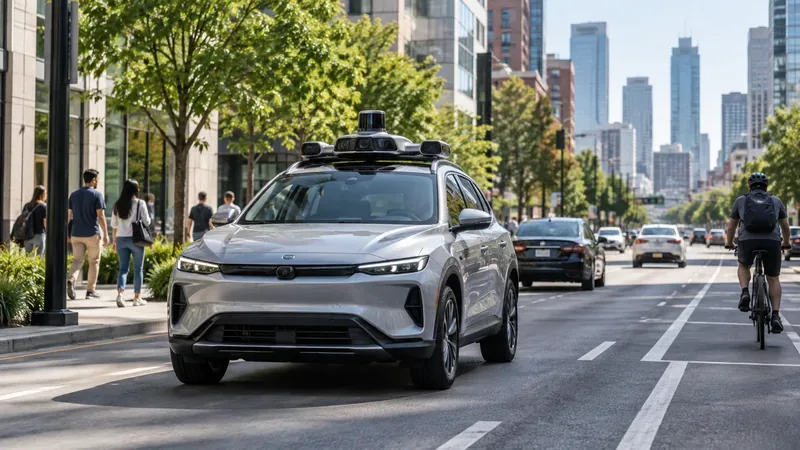
Un vehículo autónomo equipado con sensores se desplaza por el tráfico urbano mixto, lo que ilustra por qué la percepción, la informática a bordo del vehículo y la validación de la seguridad deben trabajar conjuntamente en presencia de coches, ciclistas y peatones.
Referencia rápida: situación actual de la automatización de vehículos
Nivel de automatización
¿Quién realiza la tarea de conducir?
Interpretación práctica
Nivel 0
Humano
Las advertencias o las intervenciones breves pueden ser útiles, pero el conductor es quien maneja.
Nivel 1
Humano con una función de asistencia continua
Asistencia a la dirección o a la aceleración/frenado, no ambas como función combinada sostenida.
Nivel 2
Humano con asistencia combinada
El sistema puede controlar continuamente la dirección y la velocidad, pero el conductor debe supervisarlo.
Nivel 3
Sistema dentro de un dominio operativo definido
El sistema se pone en marcha cuando se activa, pero el operador humano debe estar disponible para tomar el control cuando se le solicite.
Nivel 4
Sistema dentro de un dominio operativo definido
No se necesita un conductor humano mientras el sistema esté funcionando dentro de sus condiciones o área de servicio aprobadas.
Nivel 5
Sistema en todos los lugares donde el vehículo pueda funcionar razonablemente.
La automatización total sin conductor humano en diversas condiciones de carretera y medioambientales sigue siendo un objetivo futuro.
La terminología de la NHTSA es útil porque evita un error común: tratar una función de Nivel 2 de alta capacidad como si fuera un conductor autónomo. Una evaluación práctica siempre debe plantear dos preguntas: ¿ Quién es responsable de supervisar la carretera? y ¿Cuál es el dominio de diseño operativo? El dominio de diseño operativo (ODD) es el conjunto de tipos de carretera, velocidades, ubicaciones, condiciones climáticas y otras circunstancias en las que se pretende que funcione un sistema automatizado.
Cómo evolucionó la arquitectura
1. De funciones aisladas de asistencia al conductor a percepción fusionada
Los primeros sistemas avanzados de asistencia al conductor eran relativamente limitados: control de crucero adaptativo, alerta de cambio involuntario de carril, frenado automático de emergencia y asistencia al estacionamiento. Estas funciones podían implementarse con un número reducido de sensores y unidades de control electrónico específicas.
Los sistemas más avanzados combinan cámaras, radar, lidar (en algunos diseños), sensores ultrasónicos, mediciones inerciales, localización e información de mapas o rutas. El cambio fundamental no reside simplemente en “más sensores”, sino en la evolución hacia un modelo unificado del entorno en el que el sistema debe detectar objetos, estimar el espacio libre, comprender los carriles y las señales, rastrear el movimiento, predecir la presencia de otros usuarios de la vía y planificar una trayectoria segura.
Las plataformas de referencia modernas ilustran esta tendencia. NVIDIA DRIVE Hyperion combina una plataforma informática para automoción con cámaras, radar, lidar, ultrasonidos y un conjunto de software para niveles superiores de automatización. Qualcomm Snapdragon Ride describe de forma similar una plataforma informática escalable para vehículos, destinada a la fusión de sensores, la visión artificial, la asistencia al conductor y la conducción automatizada. Si bien se trata de plataformas de fabricantes, no de especificaciones universales, muestran la dirección que está tomando la arquitectura de los vehículos: una computación centralizada y heterogénea en lugar de numerosos controladores aislados.
2. La computación de borde pasó a formar parte de la arquitectura de seguridad.
En la conducción autónoma, la «computación perimetral» implica que la carga de trabajo de percepción y control, que requiere una respuesta inmediata, se ejecuta dentro o muy cerca del vehículo, en lugar de depender de un servicio en la nube remoto. Esto es fundamental, ya que el frenado, la dirección, la detección de objetos y la planificación de la ruta deben continuar incluso cuando la conectividad celular se retrasa, se congestiona o no está disponible.
Una división de ingeniería útil es:
En el vehículo: recepción de datos de sensores, percepción, localización, predicción, planificación, control, monitorización del estado y comportamiento de respaldo inmediato.
Nube o centro de datos: entrenamiento de modelos a gran escala, análisis de flotas, simulación, procesamiento de registros, distribución de software, generación de mapas y aprendizaje a largo plazo.
Capa de conectividad: útil para actualizaciones, operaciones de flota, información de tráfico y algunos flujos de trabajo de soporte remoto, pero no debe considerarse como un canal de control con baja latencia garantizada para la tarea básica de conducción.
Esta división es visible en las arquitecturas automotrices actuales. La arquitectura de computación integrada en el vehículo de NVIDIA separa explícitamente la computación del vehículo de los sistemas utilizados para entrenamiento y simulación. La plataforma automotriz de Qualcomm también hace hincapié en el aprendizaje automático en el dispositivo y la computación heterogénea, donde las CPU, las GPU, las unidades de procesamiento neuronal, los aceleradores de visión y los bloques de procesamiento orientados a la seguridad gestionan diferentes cargas de trabajo.
Por qué la seguridad es un concepto más amplio que “la IA es precisa”
Un sistema de conducción autónoma puede tener una alta precisión en la detección de objetos y aun así ser inseguro. La ingeniería de seguridad abarca fallos en el hardware, el software, el comportamiento previsto, la interacción humana, la ciberseguridad, las actualizaciones, las operaciones y la capacidad del sistema para reconocer cuándo ha alcanzado sus límites.
Seguridad funcional
La norma ISO 26262 establece el marco de seguridad funcional para los sistemas eléctricos y electrónicos de vehículos relacionados con la seguridad. Aborda los riesgos derivados de fallos y estructura el trabajo de seguridad en todas las etapas: concepto, sistema, hardware, software, producción, operación y servicio. La segunda edición, publicada en 2018, está en desarrollo; la ISO tenía previsto elaborar una tercera edición para 2026.
Seguridad de la funcionalidad prevista
Un hardware sin fallos no garantiza un comportamiento seguro. Una cámara puede funcionar exactamente como se diseñó, pero aun así no proporcionar suficiente información en condiciones de deslumbramiento, lluvia intensa, construcciones inusuales o escenas ambiguas. La norma ISO 21448:2022, Seguridad de la funcionalidad prevista (SOTIF) , aborda los riesgos derivados de las deficiencias funcionales y el uso indebido previsible, especialmente en sistemas cuya percepción de la situación depende de sensores y algoritmos complejos.
Ciberseguridad y actualizaciones de software
Los vehículos conectados también requieren seguridad durante todo su ciclo de vida. La norma ISO/SAE 21434:2021 define un marco de ingeniería de ciberseguridad para vehículos, mientras que el Reglamento n.º 156 de la ONU aborda la gestión de las actualizaciones de software. Esto cobra cada vez más importancia a medida que el comportamiento de la conducción automatizada evoluciona mediante actualizaciones de software, y no solo mediante nuevos componentes de hardware.
Seguridad operativa y evidencia del mundo real
Las pruebas previas al despliegue son necesarias, pero no suficientes. El monitoreo posterior al despliegue es importante porque las interacciones poco frecuentes solo pueden aparecer después de una gran cantidad de conducción en condiciones reales. En Estados Unidos, la tercera Orden General Permanente enmendada de la NHTSA exige la notificación de ciertos accidentes que involucran sistemas ADAS de Nivel 2 y sistemas de conducción automatizada. La página pública de la agencia para la notificación de accidentes también advierte que el conjunto de datos tiene limitaciones, como campos incompletos y posibles informes duplicados, por lo que los recuentos brutos no deben considerarse como una simple clasificación de la seguridad del sistema.
Las flotas comerciales de nivel 4 proporcionan otra fuente de evidencia. El centro de datos de impacto en seguridad de Waymo publica comparaciones de kilometraje y accidentes de vehículos operados solo por pasajeros en sus áreas operativas. Según datos hasta marzo de 2026, la compañía reportó 220,6 millones de millas recorridas solo por pasajeros. Estos resultados son útiles, pero deben interpretarse dentro del contexto geográfico específico, la flota de vehículos, las condiciones operativas, la metodología de referencia y la distancia de conducción operativa (ODD) representadas por los datos, y no como prueba de que todos los sistemas autónomos son más seguros en todos los entornos.
Cómo la integración de la IA está cambiando la pila de conducción
La percepción sigue siendo fundamental
Las redes neuronales se utilizan ampliamente para reconocer vehículos, peatones, ciclistas, límites de carreteras, semáforos, señales de tráfico y espacio transitable. La fusión multisensorial puede reducir la dependencia de cualquier modalidad de detección individual, pero también aumenta los requisitos de sincronización, calibración, computación y validación.
La predicción y la planificación se están volviendo más aprendidas.
Los sistemas tradicionales de conducción autónoma suelen separar la percepción, la predicción, la planificación y el control en componentes modulares. Esta separación facilita la inspección de las interfaces y los modos de fallo, pero los errores pueden acumularse entre los módulos. Los sistemas más recientes incorporan cada vez más la planificación basada en aprendizaje o modelos integrales que relacionan un conjunto más completo de datos de sensores con las acciones de conducción.
La principal limitación reside en la validación. Un modelo que funciona bien en un conjunto de datos de referencia puede fallar en un escenario crítico para la seguridad. Por lo tanto, los equipos de ingeniería necesitan pruebas basadas en escenarios, simulación, pruebas en circuitos cerrados, evidencia en vías públicas, gestión de la incertidumbre, comportamiento alternativo y gobernanza de versiones, en lugar de basarse en una única métrica de precisión.
Una lista de verificación práctica para evaluar una pila de vehículos autónomos
Defina correctamente el nivel de automatización. Indique si el ser humano debe supervisar y tomar el control.
Especifique el ODD. Incluya la geografía, el tipo de carretera, la velocidad, el clima, la iluminación y otros límites ambientales.
Mantenga las funciones críticas para la seguridad en el vehículo. Identifique qué funciones pueden continuar de forma segura si se pierde el acceso a la red.
Documente la redundancia. Verifique las rutas de falla de computación, energía, frenado, dirección, detección y comunicación.
Separa la seguridad funcional, SOTIF y la ciberseguridad. Abordan diferentes categorías de riesgo.
Validar el flujo de datos. Realizar un seguimiento de la calibración de los sensores, la procedencia del conjunto de datos, la calidad del etiquetado, la cobertura de cola larga y el cambio en la distribución.
Mida el comportamiento, no solo la percepción. Incluya el riesgo de colisión, el cumplimiento de las normas de tráfico, el comportamiento al volante, las maniobras de riesgo mínimo y las interacciones con usuarios vulnerables de la vía.
Pruebe las actualizaciones como versiones relevantes para la seguridad. Una mejora del software en un escenario puede provocar una regresión en otro.
Utilice la monitorización en el mundo real después de la implementación. Mantenga la revisión de incidentes, el análisis de cuasi accidentes y un proceso para incorporar la evidencia al desarrollo.
Evite las afirmaciones de seguridad sin fundamento. Compare los sistemas solo cuando la exposición, la geografía, las condiciones de funcionamiento, las definiciones de accidentes y los métodos estadísticos sean comparables.
La regulación está pasando de directrices generales a garantías medibles.
El panorama regulatorio sigue siendo desigual. En Estados Unidos, el Departamento de Transporte introdujo un nuevo marco normativo para vehículos autónomos en abril de 2025. El 30 de julio de 2026, la NHTSA anunció que aceleraría el desarrollo de sus primeros estándares de rendimiento para vehículos autónomos . La terminología es importante: el anuncio describía estándares en desarrollo, no un régimen de certificación universal ya finalizado.
La Unión Europea ya cuenta con una estructura de homologación más explícita. El informe de la Comisión Europea sobre seguridad vehicular y vehículos automatizados/conectados explica que el Reglamento General de Seguridad (RGS) establece un marco para los vehículos automatizados y sin conductor, que incluye normas técnicas sobre ensayos, ciberseguridad, registro de datos, supervisión de la seguridad e informes de incidentes. La UE actualizó nuevamente partes del marco de homologación de vehículos totalmente automatizados en 2026.
En el ámbito de las Naciones Unidas, el Reglamento n.º 157 estableció los requisitos para los sistemas automatizados de mantenimiento de carril, mientras que la CEPE continuó trabajando en 2026 para lograr una regulación más amplia de los sistemas de conducción automatizada. La consecuencia práctica para los equipos de ingeniería es que la arquitectura de un vehículo autónomo debe diseñarse no solo para una demostración, sino también para la trazabilidad, el control de la configuración del software, la evidencia de incidentes, la ciberseguridad y la presentación de argumentos de seguridad repetibles.
Cómo es probable que sea la siguiente fase
La tendencia más fuerte a corto plazo no es un salto repentino al Nivel 5 sin restricciones, sino la expansión gradual de la automatización limitada: mejores sistemas de Nivel 2, funciones de Nivel 3 limitadas y servicios de Nivel 4 que amplían su alcance ciudad por ciudad y condición por condición. Al mismo tiempo, el hardware de los vehículos se consolida en torno a una computación central de mayor rendimiento, mientras que los modelos de IA se vuelven más grandes, más integrados y más basados en datos.
Esto genera una tensión productiva. La IA puede aumentar la capacidad, pero un mayor aumento de la capacidad incrementa la cantidad de escenarios que deben validarse. La computación perimetral puede reducir la latencia y la dependencia de la red, pero un mayor volumen de procesamiento plantea desafíos en cuanto a energía, temperatura, redundancia y costos. Los vehículos definidos por software permiten la mejora posventa, pero también convierten la ingeniería de lanzamiento, la ciberseguridad y la reversión en problemas de seguridad.
Por lo tanto, los programas de vehículos autónomos más fiables consideran la seguridad, la computación perimetral y la integración de la IA como un sistema único. El objetivo no es simplemente hacer que el vehículo sea «más inteligente», sino que sus capacidades sean delimitadas, observables, comprobables, resistentes a fallos y respaldadas por evidencia que siga siendo válida a medida que evolucionan el software, el hardware y el entorno operativo.