Cómo tirar un aerosol en Málaga: contenedor amarillo o punto limpio
Descubre cómo tirar un aerosol en Málaga según esté vacío o tenga restos, qué punto limpio elegir y cómo transportarlo con seguridad.
La autenticación de dos factores (2FA) agrega una capa importante de seguridad a sus cuentas en línea, pero lamentablemente no todos los métodos son iguales. Muchas personas confían en la autenticación de dos factores basada en SMS, creyendo que es una opción segura. Desafortunadamente, los SMS no son un método perfecto. Aquí te explicamos por qué deberías dejar de usar SMS para 2FA y qué puedes usar en su lugar…
El intercambio de SIM permite a los hackers robar tu número de teléfono
Uno de los riesgos más alarmantes al usar SMS para 2FA es el intercambio de SIM, una técnica en la que un atacante engaña a su proveedor de telefonía móvil para que transfiera su número de teléfono a una nueva tarjeta SIM. Una vez que tengan el control de su número, pueden bloquear cualquier mensaje SMS enviado a ese número.
Así es como funciona: el atacante se comunica con su operador de telefonía móvil y se hace pasar por usted. Utilizando información personal robada, como su dirección o los últimos cuatro dígitos de su número de Seguro Social, convencen a las compañías de transferir su número de teléfono a su tarjeta SIM. Una vez completada esta transición, el atacante interceptará los mensajes de texto enviados a su número, incluidos los códigos 2FA destinados a proteger su cuenta.
El daño no termina ahí. Muchos de nosotros vinculamos nuestro número de teléfono a múltiples cuentas, desde el correo electrónico hasta las redes sociales y las aplicaciones bancarias. Un intercambio de SIM exitoso puede darle a un atacante acceso a muchas cuentas asociadas con su número de teléfono, desde el correo electrónico hasta aplicaciones bancarias. La guía anterior de Quantrimang.com sobre qué es el intercambio de tarjetas SIM y cómo protegerse puede ayudarle a evitar esta estafa cada vez más común.
Los mensajes SMS pueden ser interceptados
Incluso si evitas el intercambio de SIM, los mensajes SMS en sí mismos aún no son seguros. Viajan a través de redes que pueden ser fácilmente interceptadas. Los piratas informáticos pueden explotar las debilidades del Sistema de Señalización Nº 7 (SS7), un protocolo global de telecomunicaciones que permite a los operadores enrutar llamadas y mensajes. Al explotar SS7, los atacantes pueden interceptar mensajes SMS sin tener acceso a su teléfono.
Esto no es sólo teoría; La piratería de tarjetas SIM es un problema que existe desde hace tiempo. Los ciberdelincuentes e incluso algunos grupos patrocinados por el Estado han utilizado la vulnerabilidad SS7 para espiar las comunicaciones y robar información confidencial. Dado que los SMS no están encriptados, el contenido del mensaje, incluido el código de acceso de un solo uso, quedará expuesto durante la transmisión.
Otra forma en que los mensajes pueden verse comprometidos es a través de aplicaciones maliciosas o software espía instalados en su dispositivo. Estos programas pueden monitorear sus mensajes SMS entrantes y reenviar códigos 2FA al atacante sin su conocimiento.
Los SMS están vinculados a tu número de teléfono
Otra desventaja importante de la 2FA basada en SMS es que depende de su número de teléfono. La capacidad de recibir códigos está vinculada directamente a su servicio móvil. Si estás en un área con mala señal, la 2FA basada en SMS será completamente inútil, incluso con Wi-Fi . A diferencia de otros métodos de autenticación que pueden funcionar a través de una conexión a Internet, los SMS requieren una señal celular estable.
Esta dependencia puede dejarte estancado en situaciones en las que necesitas acceder a tu cuenta pero no puedes obtener el código. Ya sea que esté viajando a un lugar remoto o simplemente en un edificio con mala recepción, esta limitación hace que los SMS sean menos confiables que los métodos alternativos.
Alternativa: Aplicación de autenticación
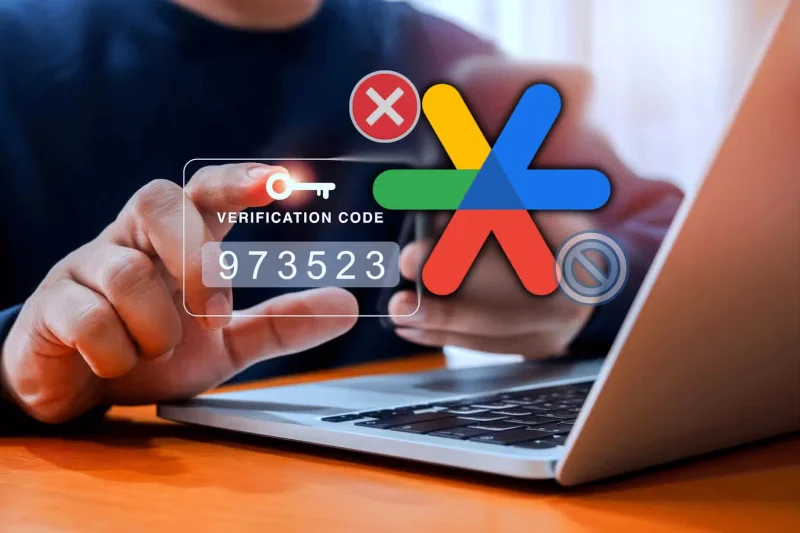
En lugar de confiar en los SMS para la autenticación 2FA, cambie a aplicaciones de autenticación 2FA. Aplicaciones como Google Authenticator, Microsoft Authenticator y Authy generan contraseñas de un solo uso cronometradas (TOTP) directamente en su dispositivo, lo que proporciona una alternativa mucho más segura y confiable a los SMS.
La primera gran ventaja de las aplicaciones de autenticación es la seguridad. A diferencia de los SMS, estas aplicaciones generan códigos localmente en tu teléfono, lo que significa que no se transmiten a través de una red que pueda ser interceptada o explotada. También están protegidos con capas adicionales de seguridad: muchas aplicaciones requieren un código de acceso, una huella digital o un escaneo facial para acceder al código.
Otra razón por la que a la gente le gustan las aplicaciones de autenticación es su funcionalidad sin conexión. Como los códigos se generan directamente en el dispositivo, no necesitas una conexión móvil para usarlos. Ya sea que esté en un área remota sin servicio o simplemente en un lugar cerrado con mala recepción, aún puede acceder a sus códigos siempre que tenga un dispositivo.
La gente prefiere Authy sobre otras aplicaciones de autenticación porque ofrece respaldo en la nube, lo que facilita la recuperación de su cuenta si pierde su teléfono. Al mismo tiempo, protege estas copias de seguridad con cifrado, garantizando que sólo usted pueda acceder a ellas. Google Authenticator es otra opción popular. Ambas opciones son gratuitas, cuentan con amplio soporte y son fáciles de configurar.
Usar la aplicación de autenticación es muy sencillo. Una vez configurado, generalmente escaneando un código QR proporcionado por el sitio web durante el proceso de configuración de 2FA, simplemente abre la aplicación para acceder al código cada vez que inicia sesión. El código se actualiza cada 30 segundos, por lo que incluso si alguien roba un código, se vuelve inútil inmediatamente.
La autenticación de dos factores es esencial para mantener su cuenta segura, pero el método que utilice importa. Si bien la 2FA basada en SMS puede parecer conveniente, está llena de vulnerabilidades, desde intercambio de SIM hasta métodos de interceptación e incluso problemas prácticos como mala cobertura celular. Estos riesgos hacen que los SMS sean una protección poco fiable para su seguridad en línea.
Descubre cómo tirar un aerosol en Málaga según esté vacío o tenga restos, qué punto limpio elegir y cómo transportarlo con seguridad.
Descubre cómo tirar un ordenador en Terrassa: borra tus datos, elige la deixalleria adecuada y conoce la recogida móvil y 1x1.
Consulta qué residuos acepta el punto limpio de L'Hospitalet, dónde está, horarios, acceso, coste y cuándo elegir un punto móvil o de barrio.
Dónde tirar pilas usadas en Zaragoza: puntos limpios de proximidad abiertos 24 horas, recogida en tiendas y horarios de los servicios municipales.
Guía práctica para desechar una power bank hinchada en Murcia: qué hacer, qué evitar, dónde entregarla y cuándo llamar al 112.
Descubre cómo tirar una batería de litio en Jerez de la Frontera: Punto Limpio Sur, Punto Limpio Móvil 2026, preparación segura y errores que debes evitar.
Descubre cómo tirar una batería de litio en Granada: Ecoparque, puntos de recogida, preparación segura y qué hacer si está hinchada o dañada.
Aprende cómo tirar un aerosol en Las Palmas de Gran Canaria: contenedor amarillo, Punto Limpio, preparación segura, límites y errores que debes evitar.
Guía práctica para deshacerse de un colchón en Córdoba: recogida domiciliaria de SADECO, ecoparques, qué preparar y qué errores evitar.
Descubre dónde llevar un ordenador viejo en Almería, cómo proteger tus datos, qué hacer con monitor y periféricos y qué confirmar antes de ir.