Inicio
» Wiki
»
Cómo mantenerse a salvo del phishing mientras trabaja desde casa
Cómo mantenerse a salvo del phishing mientras trabaja desde casa
Las estafas por correo electrónico son más sofisticadas que nunca, pero usted todavía puede mantenerse (y proteger su negocio) a salvo si toma las debidas diligencias necesarias.
1. Manténgase al día sobre las últimas estafas por correo electrónico.
El conocimiento realmente es poder cuando se trata de proteger su negocio del ciberdelito. Si sabes lo que estás buscando, basta con echar un vistazo a un correo electrónico o un mensaje SMS sospechosos para hacer sonar las alarmas en tu interior.
Las estafas clásicas por correo electrónico en las que alguien se hace pasar por un banco para robar sus datos son relativamente fáciles de detectar. Es muy posible que te hayan atacado al azar muchas veces mediante alguno de los muchos métodos de escopeta.
Pero, como trabajador remoto, también tendrás que convertirte en un experto en reconocer estafas por correo electrónico dirigidas. Este tipo es mucho más difícil porque a menudo incluye información específica sobre usted o su empresa. En otras palabras, el hacker hizo su investigación y por lo tanto pareció más convincente.
Además del Spear Phishing , también puedes encontrarte con estafas por correo electrónico, en las que recibes copias de comunicaciones legítimas con archivos adjuntos o enlaces peligrosos.
Lamentablemente, la IA ha hecho que todo sea mucho más aterrador, incluido el vishing . En el pasado, los estafadores te llamaban y se hacían pasar por otra persona. Ahora, realmente pueden clonar la voz (y la imagen a través de un video deepfake) de alguien de su organización.
Debes estar familiarizado con todas estas técnicas, ya que pueden garantizar que pienses dos veces antes de hacer clic en un enlace en un correo electrónico aparentemente seguro de tu colega.
2. Aprenda a identificar el phishing
Aprender a detectar el phishing es relativamente sencillo. Lo primero que debes mirar es la dirección de correo electrónico del remitente. En la mayoría de los casos, notarás que, si bien es muy similar a una organización oficial (o a un miembro de un grupo), algunas letras pueden intercambiarse por un símbolo similar o una de las letras puede omitirse por completo.
La señal más obvia de una estafa suele ser un lenguaje que crea una sensación de urgencia. Los ciberdelincuentes intentan aprovecharse de personas que pueden no tener la experiencia para reconocer las estafas y así crear situaciones que requieren actuar rápidamente sin pensar.
En el pasado, los correos electrónicos de phishing solían estar llenos de errores gramaticales y tipográficos. Hoy en día, los ciberdelincuentes suelen utilizar modelos de lenguaje de IA para generar textos más pulidos, lo suficientemente buenos como para engañar a la mayoría de las personas desprevenidas.
Puedes reconocer ataques de phishing basados en IA por su flujo de oraciones poco natural. El texto del correo electrónico también suele ser demasiado formal o demasiado perfecto y carece de cualquier toque humano, lo cual es un sello distintivo de la mayoría de las comunicaciones relacionadas con el trabajo.
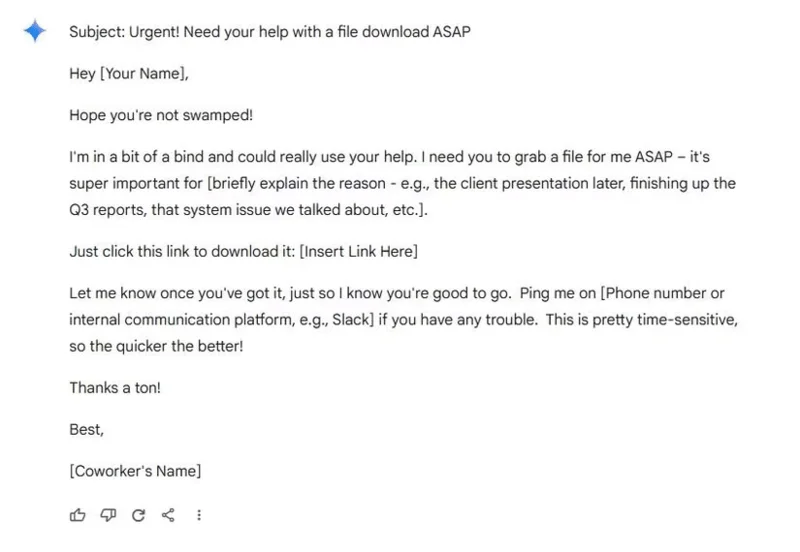
A continuación se muestra un ejemplo de un correo electrónico creado con Gemini de Google:
A primera vista parece estar bien, pero al examinarlo más de cerca resulta ser muy problemático. Si alguna vez recibe un correo electrónico similar, comuníquese directamente con la persona que supuestamente lo envió para aclarar cualquier confusión en lugar de correr riesgos.
Con la clonación de voz y los deepfakes, las cosas se ponen un poco más difíciles. La buena noticia es que la mayoría de los cibercriminales buscan ganar dinero rápido, por lo que copiar la voz y la imagen de un gerente puede ser demasiado trabajo. Por lo tanto, la mayoría de nosotros nunca tendremos que lidiar con este tipo de estafa. Sin embargo, aunque las probabilidades son muy bajas, aún es posible, por lo que definitivamente debes aprender los conceptos básicos.
Por ejemplo, la clonación de voz suena convincente, pero aún es posible detectar artefactos digitales que hacen que el hablante suene robótico. El ritmo y las pequeñas inflexiones de la voz no serán compatibles aunque el timbre sea muy correcto.
Lo mismo se aplica a la detección de deepfakes, donde puedes notar imperfecciones como movimientos espasmódicos o sincronización de labios rota. De cualquier manera, conoces a tus compañeros de trabajo lo suficientemente bien como para estar familiarizado con sus gestos, así que cualquier cosa que parezca fuera de lo común es una gran señal de alerta para ti.
3. Piensa detenidamente antes de hacer clic
Cada vez que reciba un enlace en un correo electrónico (incluso de una dirección conocida), verifíquelo colocando el cursor sobre el enlace. Primero, verifique el nombre de dominio (es decir, la primera parte del enlace). De manera similar a cómo los estafadores intentan hacer que las direcciones de correo electrónico parezcan legítimas, hacen lo mismo con los nombres de dominio en los enlaces que le envían.
Busque errores ortográficos, guiones y letras faltantes o adicionales.
El propósito de la estafa es robar su información de inicio de sesión o hacer que descargue malware, por lo que el enlace intentará imitar un servicio legítimo.
Del mismo modo, debes tener cuidado con los archivos adjuntos. Esto incluye archivos ejecutables (.exe) y archivos comprimidos (.zip, .rar) que los cibercriminales adoran porque ocultan fácilmente malware, así como documentos de Microsoft Office que ahora permiten a los piratas informáticos configurar scripts y macros que funcionan de manera similar a los archivos .exe.
4. Presta más atención a las redes Wi-Fi públicas
Lo bueno de trabajar de forma remota es que puedes llevar tu trabajo a cualquier parte. Si bien esto es excelente para la salud mental, es peligroso desde una perspectiva de ciberseguridad, principalmente debido al phishing o la suplantación de identidad (spoofing) de Wi-Fi.
En este caso (a menudo denominado ataque Man-in-the-Middle ), el hacker crea una red "gemela" de un punto de acceso Wi-Fi real en un lugar público. Luego, simplemente esperan a que la víctima establezca una conexión para ver todo lo que hace en línea, incluida la información de inicio de sesión.
Hay muchas cosas que debes preparar si planeas trabajar en cafeterías y otros lugares públicos como bibliotecas, principalmente en relación con la ciberseguridad. Para evitar ser víctima de suplantación de red Wi-Fi, es mejor evitar por completo las redes Wi-Fi públicas, especialmente si está tratando con datos corporativos confidenciales. Lleve siempre un punto de acceso móvil o utilice una conexión 4G/5G para minimizar riesgos y evitar congestiones de tráfico.
Si insiste en utilizar redes públicas, primero debe instalar una VPN para estar seguro.
5. Utilice software para minimizar los intentos de phishing
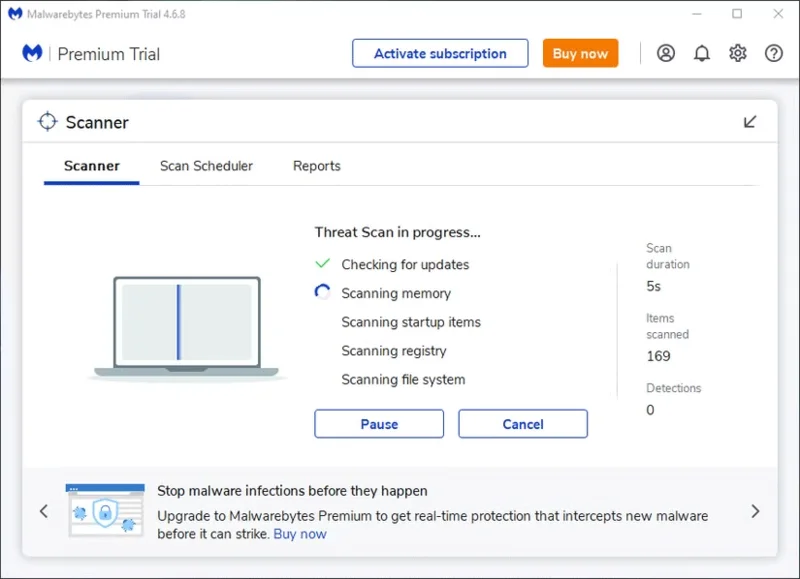
¿Por qué hacerlo usted mismo cuando existe un software que puede ayudarle? Por ejemplo, la versión premium de Malwarebytes puede mejorar significativamente su seguridad en línea y protegerlo no solo del malware sino también de las estafas.
Con escaneo en tiempo real, Malwarebytes analiza los correos electrónicos entrantes y los bloquea automáticamente si detecta información de phishing. Malwarebytes también analiza los enlaces en los correos electrónicos para comprobar si son seguros, además de examinar el contenido de los propios mensajes. Malwarebytes también puede verificar si el remitente del correo electrónico es auténtico comparando sus datos con la información disponible. Por lo tanto, también es una herramienta poderosa contra la suplantación de correo electrónico.
Si bien este es un paso opcional, agrega una capa adicional de defensa contra el creciente número de estafas y también reduce su carga de trabajo de "phishing".
Si tiene cuidado en el trabajo y analiza los enlaces y archivos adjuntos en los correos electrónicos, evitará convertirse en víctima de una estafa. De hecho, tener IA agregada a la mezcla no ayuda, pero las mismas reglas aún se aplican: mantente alerta, no caigas en tácticas de alta presión, cuestiona todo y la IA no tendrá nada contra ti.