Inicio
» Wiki
»
Descubren fallo de seguridad en chip Bluetooth usado por mil millones de dispositivos en todo el mundo
Descubren fallo de seguridad en chip Bluetooth usado por mil millones de dispositivos en todo el mundo
El ESP32 es un chip de bajo costo extremadamente popular del fabricante chino Espressif, que se estima que se utilizará en más de mil millones de dispositivos en todo el mundo para 2023, y contiene una "puerta trasera" no documentada que puede explotarse para realizar ataques.
Estos comandos no documentados permiten la suplantación de dispositivos confiables, el acceso no autorizado a los datos, la redirección a otros dispositivos en la red y la capacidad de establecer persistencia.
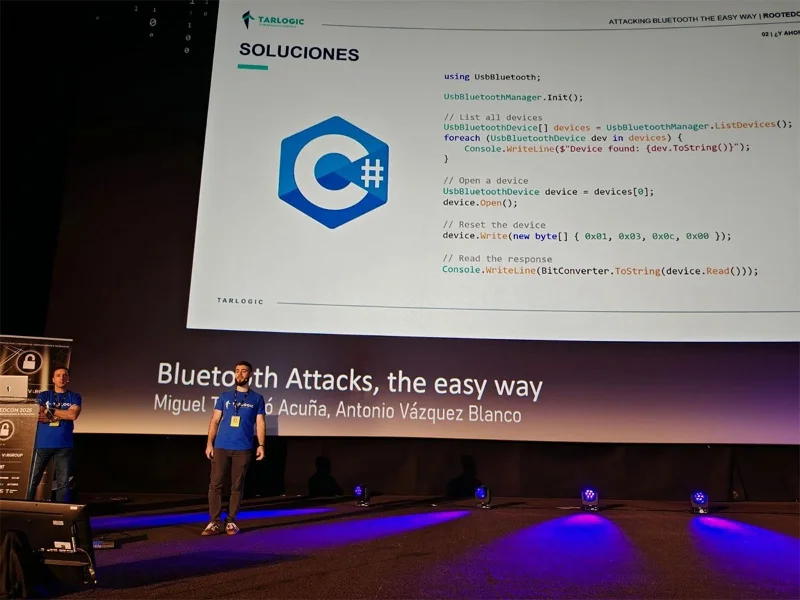
El descubrimiento lo hicieron público los investigadores de ciberseguridad españoles Miguel Tarascó Acuña y Antonio Vázquez Blanco del equipo de Tarlogic Security. La declaración fue hecha en la conferencia RootedCON en Madrid de la siguiente manera:
Tarlogic Security ha descubierto una puerta trasera en los ESP32, una línea de microcontroladores que soportan conectividad WiFi y Bluetooth y están presentes en millones de dispositivos IoT del mercado. La explotación de esta puerta trasera permitiría a actores maliciosos realizar ataques de suplantación de identidad e infectar permanentemente dispositivos sensibles como teléfonos móviles, computadoras, cerraduras inteligentes o dispositivos médicos al eludir la verificación de código.
El ESP32 es uno de los chips más utilizados en el mundo para conectividad Wi-Fi + Bluetooth en dispositivos IoT (Internet de las cosas), por lo que el riesgo de que existan puertas traseras es enorme.
Puerta trasera en ESP32
En una presentación en RootedCON, los investigadores de Tarlogic explicaron que el interés en la investigación de seguridad de Bluetooth ha disminuido, pero no porque el protocolo o sus implementaciones se hayan vuelto más seguros.
En cambio, la mayoría de los ataques presentados el año pasado no tenían herramientas funcionales, eran incompatibles con el hardware convencional y utilizaban herramientas obsoletas o sin mantenimiento que son en gran medida incompatibles con los sistemas modernos.
Tarlogic ha desarrollado un nuevo controlador Bluetooth USB multiplataforma, independiente del hardware y basado en C, que permite el acceso directo al hardware sin depender de las API específicas del sistema operativo.
Armado con esta nueva herramienta, que permite acceso sin procesar al tráfico Bluetooth, Tarlogic descubrió comandos ocultos específicos del proveedor (Opcode 0x3F) en el firmware Bluetooth ESP32, lo que permite un control de bajo nivel de las funciones Bluetooth.
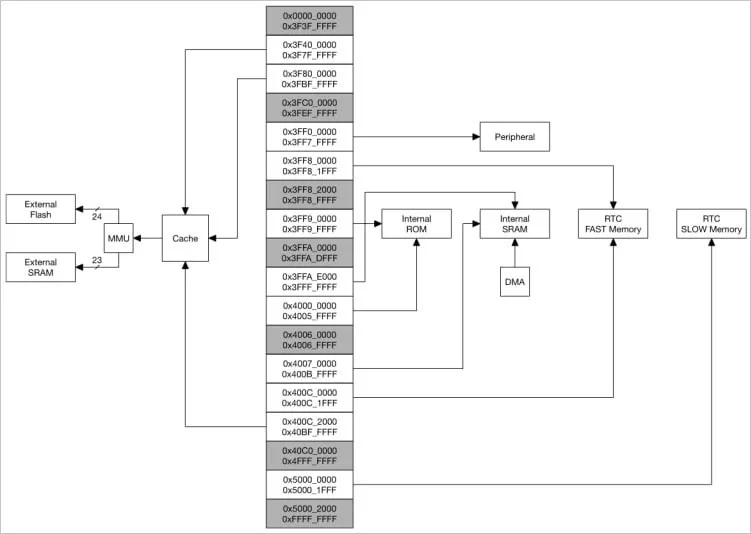
Diagrama de memoria ESP32
En total, encontraron 29 comandos no documentados, descritos colectivamente como una "puerta trasera", que pueden usarse para manipular la memoria (leer/escribir RAM y Flash), falsificar direcciones MAC (falsificar dispositivos) y enviar paquetes LMP/LLCP. El problema actualmente se rastrea bajo el identificador CVE-2025-27840.
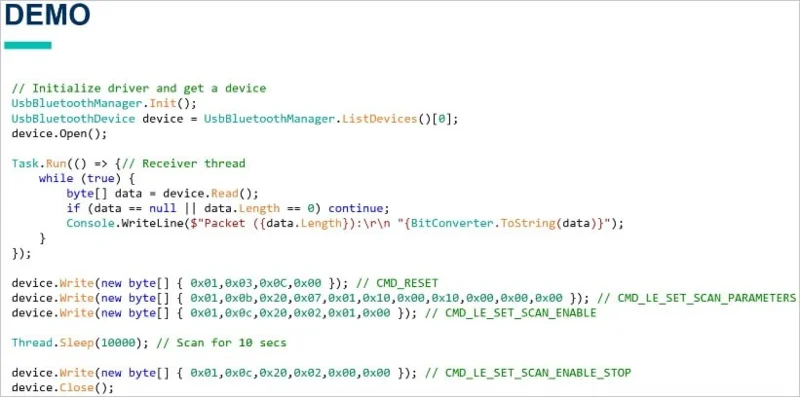
Script de emisión de comandos HCI
Riesgos potenciales
Los riesgos que surgen de estos comandos incluyen implementaciones maliciosas a nivel OEM y ataques a la cadena de suministro.
Dependiendo de cómo la pila Bluetooth maneja los comandos HCI en el dispositivo, la explotación remota de una puerta trasera puede ser posible a través de un firmware malicioso o una conexión Bluetooth falsificada.
Esto es especialmente cierto si el atacante ya tiene acceso root, instala malware o envía una actualización maliciosa al dispositivo, abriendo así un acceso de bajo nivel.
Sin embargo, en general, tener acceso físico a la interfaz USB o UART de un dispositivo es mucho más peligroso y un escenario de ataque más realista.
" En un escenario en el que se puede comprometer un dispositivo IoT que ejecuta un chip ESP32, se podría ocultar una APT (amenaza persistente avanzada) en la memoria del ESP y realizar ataques Bluetooth (o Wi-Fi) contra otros dispositivos, al mismo tiempo que se controla el dispositivo a través de Wi-Fi/Bluetooth ", explica el equipo. Nuestro descubrimiento permitiría el control total del chip ESP32 y mantener la persistencia dentro del chip mediante comandos que permiten modificar la RAM y la memoria Flash. Además, con la persistencia dentro del chip, sería posible propagarse a otros dispositivos, ya que el ESP32 permite ataques Bluetooth avanzados .
WebTech360 continuará actualizando información sobre este tema, por favor preste atención.