Inicio
» Wiki
»
Entendiendo el Clickjacking: El Ataque Basado en el Navegador que Puede Evitar las Protecciones para Tomar el Control de Cuentas
Entendiendo el Clickjacking: El Ataque Basado en el Navegador que Puede Evitar las Protecciones para Tomar el Control de Cuentas
El clickjacking engaña a personas desprevenidas para que hagan clic en enlaces que creen que son inofensivos, pero luego descarga malware, recopila credenciales de inicio de sesión y se apodera de cuentas en línea. Lamentablemente, el malware de clickjacking puede evadir las protecciones de seguridad, pero existen formas de protegerse.
También conocido como ataque de reparación de UI, el clickjacking es una forma de ataque basado en la interfaz que manipula a los usuarios para que hagan clic en botones o enlaces disfrazados de otra cosa.
A diferencia de la suplantación de sitios web, donde la víctima es llevada a un sitio web falso diseñado para imitar el sitio web de una empresa legítima, el clickjacking lleva al usuario al sitio web real. Sin embargo, el atacante crea una superposición invisible sobre el sitio web legítimo utilizando herramientas HTML como hojas de estilo en cascada (CSS) e iframes.
Las capas invisibles se crean usando iframe, un elemento HTML utilizado para incrustar una página web o un documento HTML en otra página web. Es transparente, por lo que aún parece que estás interactuando con un sitio web legítimo. Sin embargo, si hace clic en un botón de un sitio web, juega un juego o realiza una tarea que considera inofensiva, esos clics se aplicarán al sitio web invisible en la parte superior. Estos clics brindan a los piratas informáticos acceso a su cuenta, lo que les permite descargar malware, tomar el control de su dispositivo y realizar otras actividades nefastas.
A veces, los atacantes se disfrazan de vendedores para engañar a los usuarios para que les den Me gusta a una página o publicación en una red social . Este ataque se llama likejacking. El atacante envía al usuario un vídeo interesante o una "oferta especial" y al hacer clic en "Reproducir" o interactuar con el contenido, el usuario hará clic accidentalmente en el botón "Me gusta" oculto.
Otra versión de clickjacking, llamada cursor-jacking, engaña a los usuarios con un cursor personalizado para que hagan clic en enlaces o partes de un sitio web con los que el usuario no tenía intención de interactuar.
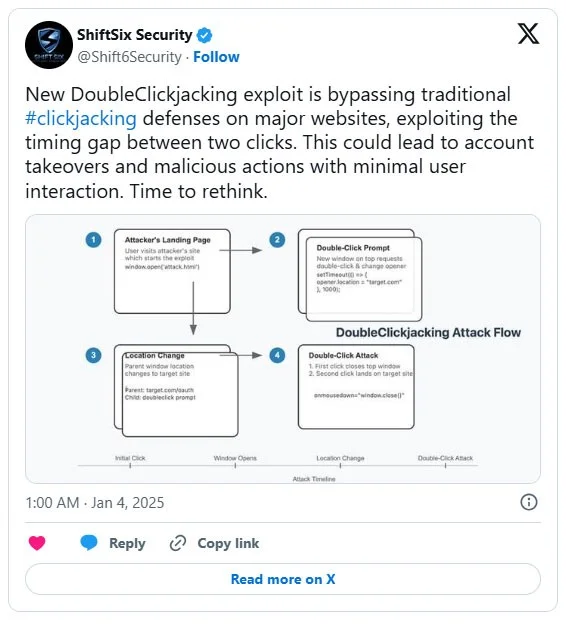
Una variación más avanzada del clickjacking, llamada doble clickjacking, explota el momento y la secuencia de los dobles clics de los usuarios.
Evitar la protección antivirus y del navegador
Lo que preocupa a la gente acerca del clickjacking es que a menudo elude el software antivirus y antimalware. Debido a que estos ataques ocurren en sitios web confiables y no siempre descargan nada, es posible que el software antivirus tradicional no los detecte.
La mayoría de los navegadores vienen con protecciones integradas, pero como todos sabemos, los piratas informáticos siempre están buscando nuevas formas de explotar a los usuarios en línea. La mayoría de los ataques básicos de clickjacking se bloquean eficazmente, pero no los ataques de doble clickjacking.
En lugar de que ocurra algo malicioso en su primer clic, el código del atacante inserta una superposición secuestrada antes de solicitarle que haga clic una segunda vez. Esto puede venir en forma de un simple doble clic para confirmar la acción o un molesto CAPTCHA. En el segundo clic, puedes instalar accidentalmente un complemento y darle al atacante acceso a tu cuenta.
Actualmente, es posible que los navegadores no detecten esta versión más compleja porque no utiliza la configuración iframe habitual, lo que lo pone en alto riesgo de convertirse en víctima de clickjacking. Esto no se limita sólo a los navegadores de escritorio; Los usuarios móviles también son blanco de avisos que requieren un doble toque.
Cómo el Doublejacking elude las protecciones contra el clickjacking
Muchos navegadores web modernos han mitigado el clickjacking con protecciones de seguridad. Sin embargo, una versión sofisticada llamada “double clickjacking” puede eludir las protecciones tradicionales al explotar la secuencia entre dos clics para apoderarse de cuentas o realizar acciones no autorizadas.
En un ataque de doble clickjacking, se insertan elementos maliciosos entre el primer y el segundo clic del usuario. Primero, lo llevan a un sitio web controlado por el atacante y le dan una instrucción, como resolver un CAPTCHA o hacer doble clic en un botón para autorizar una acción. El primer clic cerrará o cambiará la ventana superior (Captcha superpuesto), lo que provocará que el segundo clic vaya al botón o enlace de autorización previamente oculto. El segundo clic autoriza el complemento malicioso, lo que hace que la aplicación OAuth se conecte a su cuenta o apruebe la solicitud de autenticación multifactor.
Qué puede hacer para protegerse
Las técnicas de clickjacking son sofisticadas y están diseñadas para engañar y robar sus clics, pero hay algunas cosas que puede hacer para protegerse.
Mantenga siempre sus dispositivos y navegadores actualizados. Preste atención a los parches de seguridad, así como a las actualizaciones de software, e instálelos tan pronto como estén disponibles. Los ingenieros lanzan periódicamente parches para abordar vulnerabilidades de seguridad y proteger a los usuarios de nuevos ataques.
Desconfíe de los mensajes que le solicitan que haga doble clic, especialmente en sitios web con los que no está familiarizado.
Verifique siempre las URL de los sitios web que visita. Los atacantes pueden utilizar técnicas de typosquatting para comprar versiones legítimas de dominios que tienen diferencias muy pequeñas, como agregar una "a" o un guion al dominio, como "ama-zon.com".
Evite hacer clic en enlaces cuando no esté seguro de la fuente. Puede utilizar un verificador de enlaces de sitio para ver si el enlace es seguro.
Los atacantes a menudo se aprovechan de su confianza en sitios web legítimos y de acciones básicas que solemos realizar sin pensar, como hacer doble clic. Siempre reduzca la velocidad y piense antes de hacer clic para protegerse.