Inicio
» Wiki
»
Se descubrieron más de 200 aplicaciones que contenían código malicioso y se descargaron millones de veces en Google Play Store.
Se descubrieron más de 200 aplicaciones que contenían código malicioso y se descargaron millones de veces en Google Play Store.
En los últimos años, Google ha invertido mucho en el desarrollo de algoritmos de seguridad avanzados para Play Store, pero prevenir las amenazas de forma temprana y exhaustiva no es fácil.
Los datos recopilados entre junio de 2023 y abril de 2024 por investigadores de ciberseguridad de la organización de seguridad Zscaler descubrieron más de 200 aplicaciones maliciosas, con millones de descargas, distribuidas públicamente en Google Play Store. Las amenazas más comunes que los investigadores encontraron en la tienda de aplicaciones oficial de Android incluyen:
Joker (38,2%): Software que roba información y recopila mensajes SMS, inscribe a las víctimas en servicios premium.
Adware (35,9%): aplicaciones que consumen ancho de banda de Internet y batería para cargar anuncios en primer plano u ocultos en segundo plano, creando impresiones de anuncios fraudulentos.
Facestealer (14,7%): software que roba información de cuentas de Facebook, superponiendo formularios de phishing en aplicaciones legítimas de redes sociales.
Coper (3,7%): software de robo de información e interceptación de SMS, también puede realizar keylogging y superponer sitios de phishing.
Instalador de préstamos (2,3%).
Harly (1,4%): Las aplicaciones troyanas suscriben a las víctimas a servicios premium.
Anatsa (0,9%): Anatsa (o Teabot) es un troyano bancario que ataca a más de 650 aplicaciones bancarias en todo el mundo.
A principios de mayo de este año, los investigadores de Zscaler también advirtieron sobre más de 90 aplicaciones maliciosas en Google Play, con un total de 5,5 millones de descargas.
Si bien Google cuenta con mecanismos de seguridad para detectar aplicaciones maliciosas, los actores de amenazas aún tienen varios trucos bajo la manga para eludir el proceso de verificación. En un informe del año pasado, el equipo de seguridad de Google Cloud describió un método para distribuir malware a través de actualizaciones de aplicaciones o mediante la descarga de malware de servidores controlados por atacantes.
Aunque el informe de Zscaler se centra en el malware popular para Android, otros investigadores han descubierto una serie de campañas que también abusan de Google Play para distribuir malware a millones de personas.
Un ejemplo típico es el descargador de malware Necro para Android, que fue descargado 11 millones de veces a través de solo dos aplicaciones lanzadas en Google Play Store.
En otro caso, el malware Goldoson para Android fue detectado en 60 aplicaciones legítimas con un total de 100 millones de descargas también en Play Store.
El año pasado, se encontró malware SpyLoan en aplicaciones de Google Play que se descargaron más de 12 millones de veces.
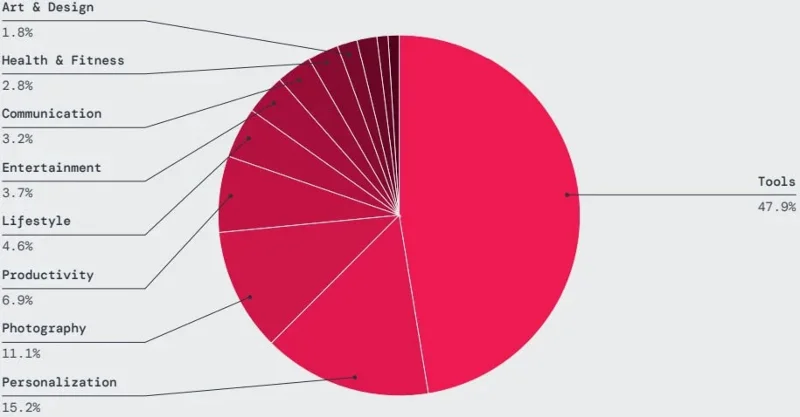
Casi la mitad de las aplicaciones maliciosas detectadas por Zscaler ThreatLabz se publicaron en Google Play en las categorías de herramientas, personalización, fotografía, productividad y estilo de vida.
El informe de amenazas móviles de Zscaler también muestra un aumento significativo en las infecciones de spyware, principalmente causadas por los grupos SpyLoan, SpinOK y SpyNote. Durante el año pasado, la compañía registró 232.000 bloques de actividad de software espía.
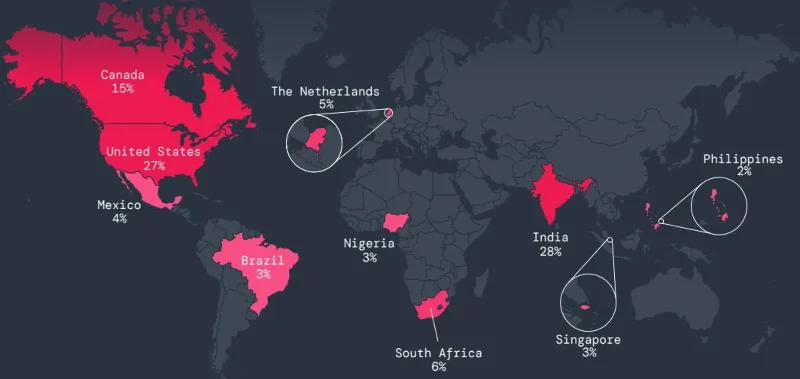
Los países más atacados por el malware móvil durante el año pasado fueron India y Estados Unidos, seguidos de Canadá, Sudáfrica y los Países Bajos.
El malware móvil se dirige principalmente al sector educativo, y el número de transacciones bloqueadas aumentó un 136,8%, según el informe. El sector servicios registró un aumento del 40,9% y el químico y minero aumentaron un 24%. Todos los demás sectores mostraron un descenso general.
Para minimizar la posibilidad de infectarse con malware de Google Play, los usuarios deben leer atentamente las reseñas de otros para ver qué problemas se han informado y luego verificar exhaustivamente la información sobre el editor de la aplicación.