Inicio
» Wiki
»
Stuxnet: La primera arma digital aterradora del mundo
Stuxnet: La primera arma digital aterradora del mundo
Stuxnet es un gusano informático malicioso que se descubrió por primera vez en junio de 2010 después de que paralizara las instalaciones nucleares de Irán. Y hasta el día de hoy, Stuxnet sigue siendo una amenaza aterradora para Internet global.
Los piratas informáticos suelen utilizar Stuxnet para explotar vulnerabilidades de día cero en el sistema operativo Windows. Pero Stuxnet no se limita a apoderarse de las computadoras objetivo o a robar información de ellas; El gusano malicioso también escapa del mundo digital para destruir físicamente los dispositivos que controla.
¿Cómo atacó Stuxnet las instalaciones nucleares de Irán?
Stuxnet fue descubierto por primera vez en 2010, cuando inspectores del Organismo Internacional de Energía Atómica (OIEA) descubrieron que muchas centrifugadoras de la planta de Natanz (Irán), fabricadas por Siemens para enriquecer uranio para alimentar reactores nucleares, estaban funcionando mal.
Vale la pena señalar que las instalaciones nucleares de Irán están completamente aisladas y no están conectadas a la red interna ni a Internet.
Un equipo de seguridad de Bielorrusia descubrió que la causa del mal funcionamiento de la centrífuga provenía de los ordenadores que operaban el sistema y que detrás había un malware extremadamente complejo. El malware se propagó a través de los puertos USB e infectó rápidamente los controladores lógicos programables (PLC) que controlaban las centrifugadoras y luego las saboteó.
Las centrífugas de las instalaciones nucleares de Irán están configuradas para girar a velocidades extremadamente altas, creando fuerzas mucho mayores que la gravedad para separar los elementos del uranio.
Después de que Stuxnet entró al sistema, cerró las válvulas de escape en un número aleatorio de centrífugas, permitiendo que el gas entrara pero no escapara, causando que la presión dentro de las centrífugas aumentara, desperdiciando tiempo y gas.
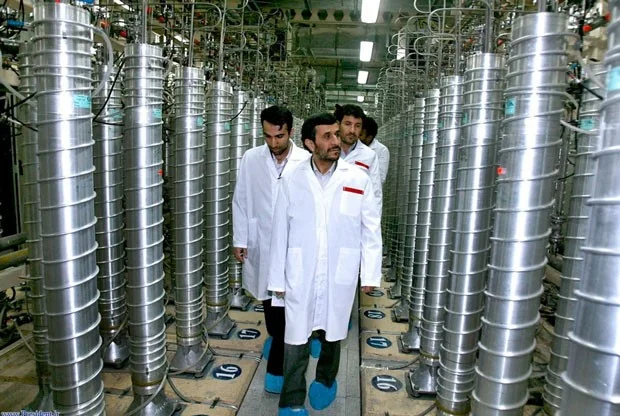
El presidente iraní, Mahmoud Ahmadinejad, durante una visita a las centrifugadoras en la planta de Natanz en 2008 (Foto: Oficina del Presidente iraní).
El peligro es que Stuxnet ha estado en el sistema durante semanas y, tras acelerar brevemente las centrifugadoras, las ralentizará hasta alcanzar velocidades estándar. Esto hace que sus operaciones sean difíciles de detectar.
Además, para ocultar su presencia y actividad en el sistema, Stuxnet también envía señales de sensores para controlar los procesos industriales.
A diferencia del malware convencional, Stuxnet continuó propagándose incluso después de ser descubierto. Por eso los investigadores lo llaman “arma digital”.
¿Por qué es peligroso Stuxnet?
Las empresas de ciberseguridad llaman a Stuxnet un gusano informático, que puede ser mucho más sofisticado que un virus informático típico.
A diferencia de los virus, los gusanos informáticos no requieren interacción humana para activarse, sino que se propagan automáticamente, a veces muy rápidamente después de ingresar a un sistema.
Además de borrar datos, los gusanos informáticos pueden provocar otros efectos nocivos como sobrecargar las redes, abrir "puertas traseras", consumir ancho de banda, reducir el espacio en el disco duro y dejar caer otro malware peligroso como rootkits, spyware y ransomware.
Stuxnet debilitó casi 1.000 centrifugadoras iraníes en 2010. Los expertos consideran que el gusano es un fragmento de código extremadamente complejo y que sería extremadamente peligroso si se tomara a la ligera su impacto.
Los atacantes primero lograron infectar computadoras pertenecientes a cinco compañías externas, que se creía estaban involucradas de alguna manera en el programa nuclear, con malware que luego se propagaría y transportaría armas dentro de memorias USB a las instalaciones protegidas y a las computadoras de Siemens.
En ese momento, ningún sistema de seguridad podía "escanear" la existencia de Stuxnet. Según los expertos, el principal método de propagación de Stuxnet es el USB.
Stuxnet, después de atacar las instalaciones nucleares de Irán, fue liberado accidentalmente al mundo exterior. Stuxnet fue detectado posteriormente en Alemania, Francia, India e Indonesia.
El modus operandi de Stuxnet también allanó el camino para otros ataques peligrosos que vinieron después. En 2015, investigadores alemanes crearon otro gusano informático, llamado PLC Blaster. Utilizan parte del modus operandi de Stuxnet, apuntando potencialmente a los PLC de la serie S7 de Siemens.
Un escenario similar a Stuxnet aún podría ocurrir en 2024, dice la organización de ciberseguridad Stormshield, ya que siempre habrá vulnerabilidades de día cero que brinden a los ciberdelincuentes una ventaja ofensiva.