Inicio
» Wiki
»
Se descubre una nueva cepa de ransomware que se especializa en robar información de inicio de sesión del navegador Chrome
Se descubre una nueva cepa de ransomware que se especializa en robar información de inicio de sesión del navegador Chrome
Se ha descubierto una nueva cepa de ransomware llamada Qilin que utiliza una táctica relativamente sofisticada y altamente personalizable para robar información de inicio de sesión de cuentas almacenada en el navegador Google Chrome.
El equipo de investigación de seguridad internacional de Sophos X-Ops observó técnicas de recolección de credenciales durante la respuesta al incidente de Qilin. Esto muestra un cambio alarmante en las tendencias operativas de esta peligrosa cepa de ransomware.
Descripción general del proceso de ataque
El ataque analizado por los investigadores de Sophos comenzó con el malware Qilin accediendo exitosamente a la red objetivo usando credenciales comprometidas en una puerta de enlace VPN sin autenticación multifactor (MFA).
A esto le siguió un período de 18 días de “hibernación” del malware, lo que indica que los piratas informáticos probablemente habían comprado acceso a la red a través de un agente de acceso inicial (IAB). Es posible que Qilin haya pasado tiempo mapeando la red, identificando activos clave y realizando reconocimientos.
Después de los primeros 18 días, el malware se mueve lateralmente a los controladores de dominio y modifica los objetos de política de grupo (GPO) para ejecutar un script de PowerShell ('IPScanner.ps1') en todas las máquinas conectadas a la red del dominio.
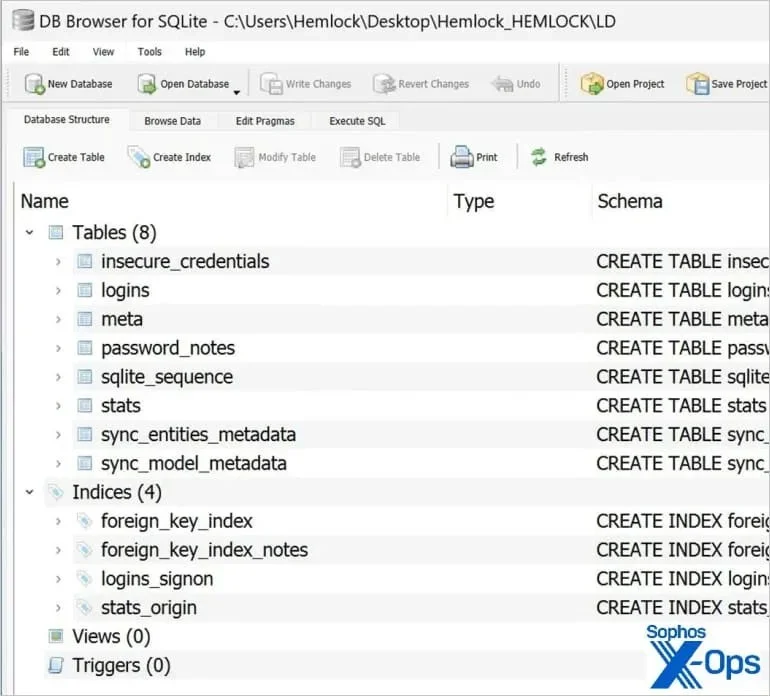
Este script se ejecuta mediante un script por lotes ('logon.bat') y también está incluido en la GPO. Está diseñado para recopilar información de inicio de sesión almacenada en Google Chrome.
El script por lotes está configurado para ejecutarse (y activar el script de PowerShell) cada vez que un usuario inicia sesión en su máquina. Paralelamente, las credenciales robadas se guardarán en la partición 'SYSVOL' con el nombre 'LD' o 'temp.log'.
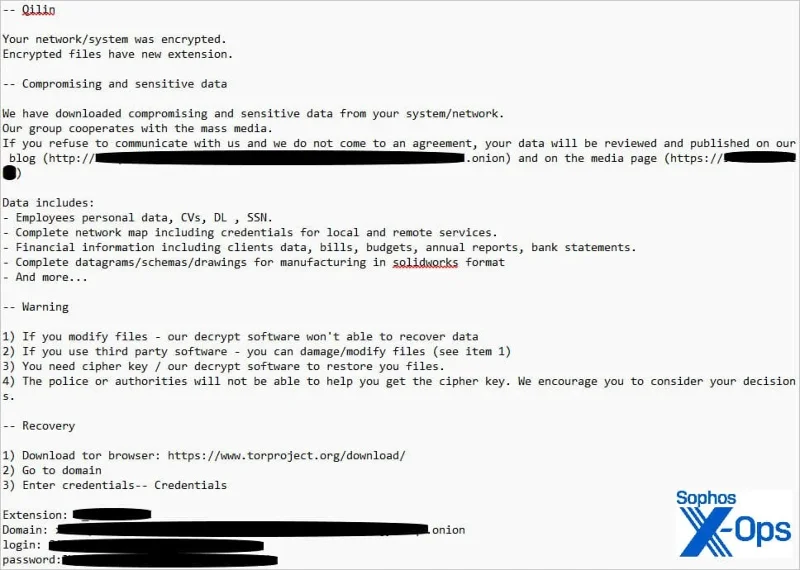
Después de enviar los archivos al servidor de comando y control (C2) de Qilin, se eliminaron copias locales y registros de eventos relacionados para ocultar la actividad maliciosa. Finalmente, Qilin implementa la carga útil del ransomware y los datos cifrados en las máquinas comprometidas.
También se utilizan otro GPO y un archivo de comando separado ('run.bat') para descargar y ejecutar el ransomware en todas las máquinas del dominio.
Complejidad en la defensa
El enfoque de Qilin hacia las credenciales de Chrome sienta un precedente preocupante que podría dificultar la protección contra ataques de ransomware.
Debido a que la GPO se aplica a todas las máquinas del dominio, cada dispositivo en el que el usuario inicia sesión está sujeto al proceso de recopilación de credenciales.
Esto significa que el script es capaz de robar credenciales de todas las máquinas del sistema, siempre que esas máquinas estén conectadas al dominio y tengan un usuario conectado durante el tiempo que se ejecuta el script.
Un robo de credenciales tan amplio podría permitir a los piratas informáticos lanzar más ataques, lo que provocaría incidentes de seguridad que abarcarían múltiples plataformas y servicios, haciendo mucho más engorrosos los esfuerzos de respuesta. Esto también representa una amenaza persistente que dura mucho tiempo después de que se resuelve el incidente de ransomware.
Las organizaciones pueden mitigar el riesgo implementando políticas estrictas para prohibir el almacenamiento de secretos en navegadores web. Además, implementar la autenticación multifactor es clave para proteger las cuentas contra el robo de datos, incluso en el caso de que las credenciales estén comprometidas.
Por último, la implementación de principios de mínimo privilegio y segmentación de red puede obstaculizar significativamente la capacidad de un actor de amenazas de propagarse por una red comprometida.