Instrucciones para instalar y usar el complemento VPN Gate Client

Video Instrucciones para instalar y usar el complemento VPN Gate Client

VPN Gate Client Plug-in es un complemento separado que incluye VPN SoftEther con velocidad estable y es popular entre muchas personas debido a su seguridad. En este artículo, Download.vn lo guiará sobre cómo descargar, instalar y usar el complemento VPN Gate Client SoftEther VPN Client. 

Descargue e instale el complemento VPN Gate Client 

Primero debe descargar el instalador del software, que incluye SoftEther VPN. 

Descargue el complemento VPN Gate Client 

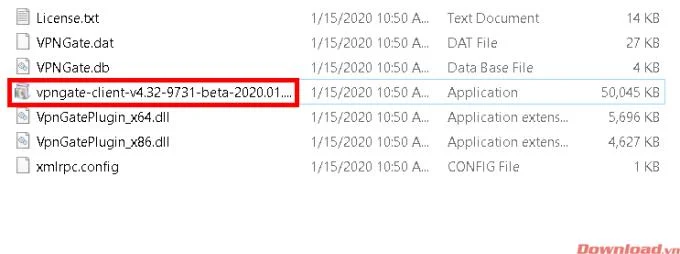
Descomprima el archivo zip descargado en una carpeta. Busque y ejecute el archivo de instalación llamado  vpngate-client-v4.xxxx  como se muestra a continuación. 

Instrucciones para instalar y usar el complemento VPN Gate Client

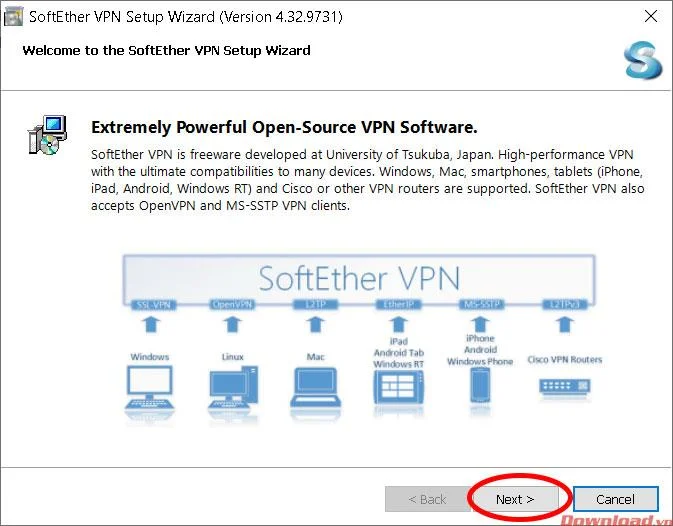
Aparecerá la ventana de instalación, haga clic en Siguiente para comenzar. 

Instrucciones para instalar y usar el complemento VPN Gate Client

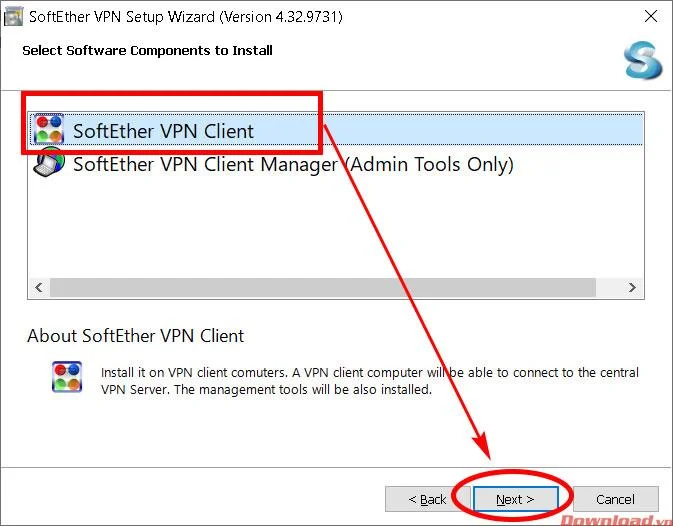
Seleccione la línea  SoftEther VPN Client y haga clic en  Siguiente . 

Instrucciones para instalar y usar el complemento VPN Gate Client

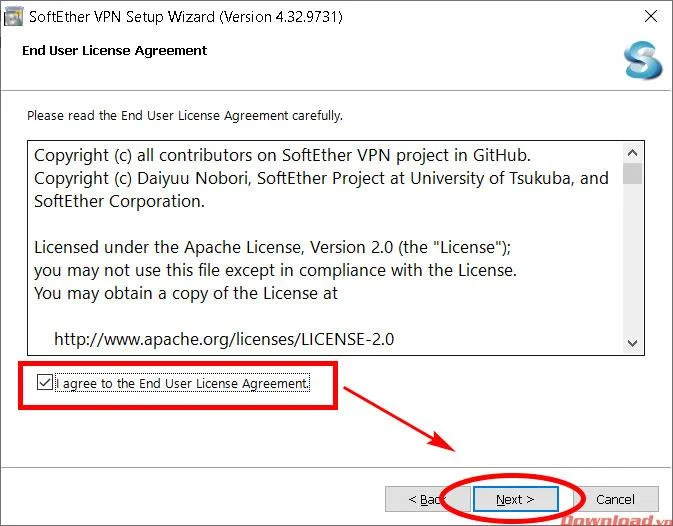
Marque  Acepto el Acuerdo de licencia de usuario final y haga clic en  Siguiente. 

Instrucciones para instalar y usar el complemento VPN Gate Client

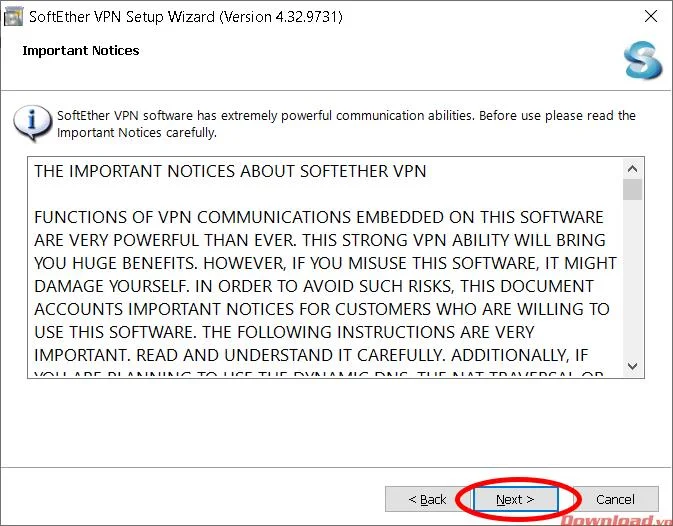
Continúa haciendo clic en  Siguiente . 

Instrucciones para instalar y usar el complemento VPN Gate Client

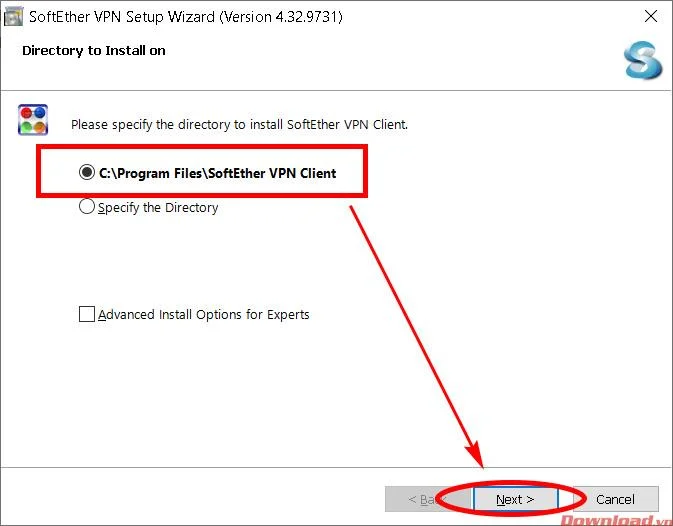
Seleccione la ubicación de instalación, debe usar la ubicación predeterminada del sistema marcando la ruta C: \ Archivos de programa \ SoftEther VPN Client . Seleccione terminado hacemos clic en  Siguiente . 

Instrucciones para instalar y usar el complemento VPN Gate Client

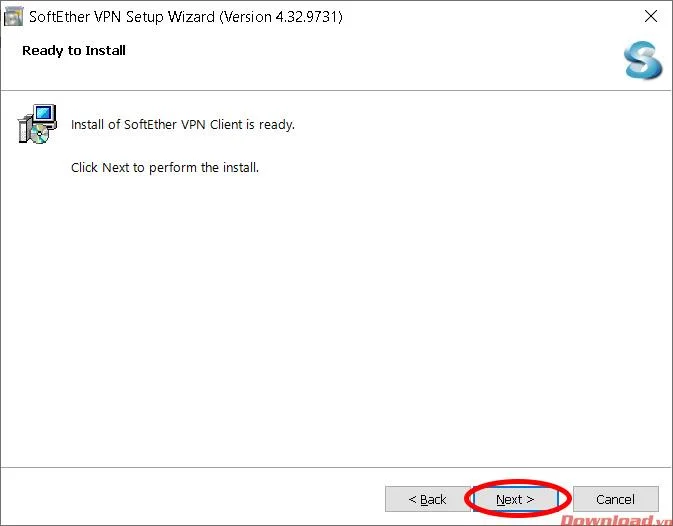
Confirme la instalación haciendo clic en  Siguiente . (Recuerde cerrar los programas activos en caso de que el software requiera reiniciar la computadora durante el proceso de instalación) 

Instrucciones para instalar y usar el complemento VPN Gate Client

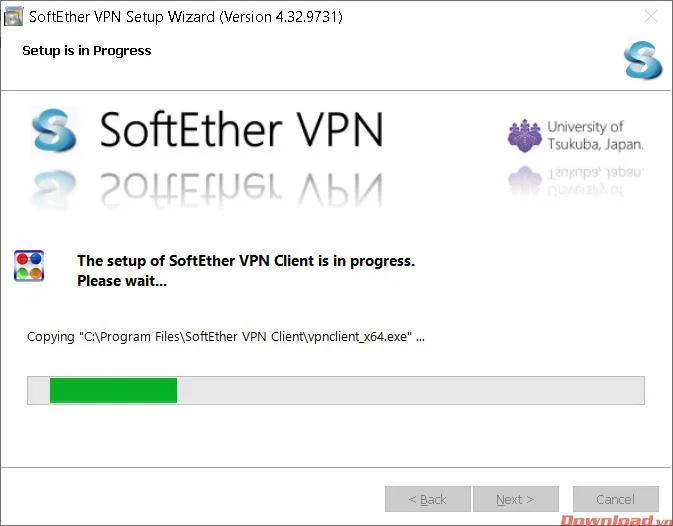
Espere unos minutos para que el software se instale en su dispositivo. 

Instrucciones para instalar y usar el complemento VPN Gate Client

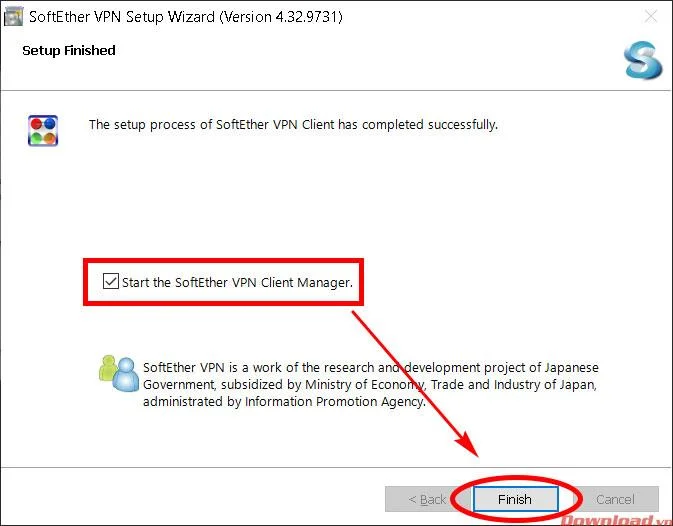
Una vez completada la instalación, aparecerá la ventana de finalización. Marque la  casilla Iniciar el Administrador de cliente de SoftEther VPN si desea iniciar el software inmediatamente después de cerrar la ventana. Finalmente haga clic en Finalizar para finalizar. Entonces has instalado el software en tu computadora. 

Instrucciones para instalar y usar el complemento VPN Gate Client

Instrucciones para usar el complemento VPN Gate Client 

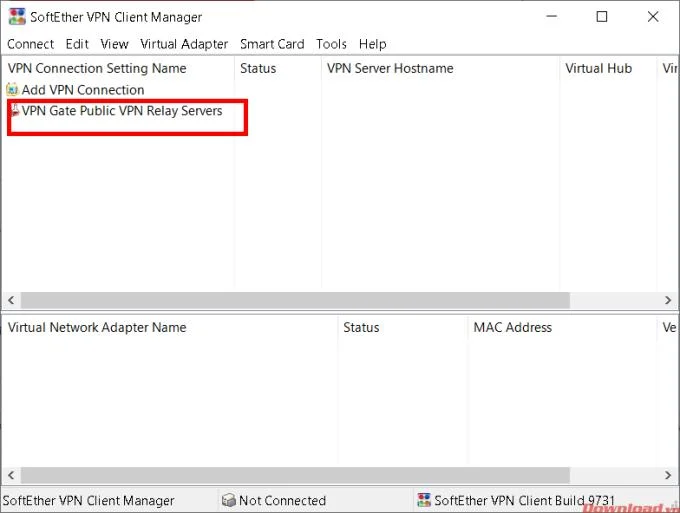
Primero, abra el software, haga doble clic en la línea  VPN Gate Public VPN Relay Servers .

Instrucciones para instalar y usar el complemento VPN Gate Client

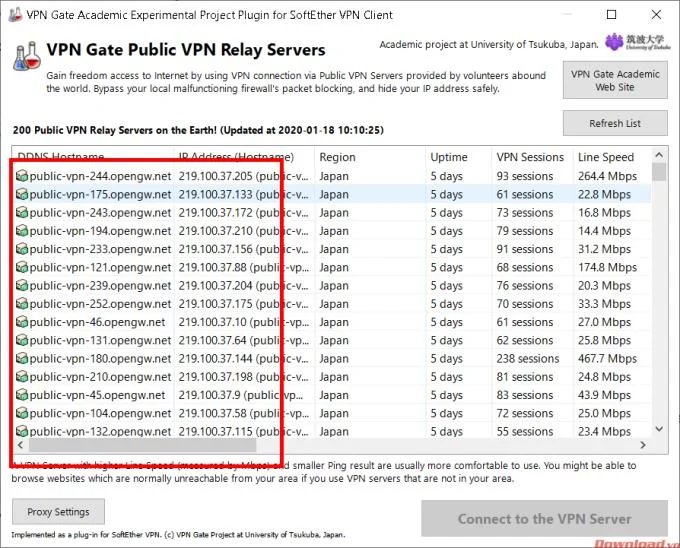
Haga doble clic en uno de los servidores de la lista para establecer una conexión. Priorice los servidores con la velocidad de conexión más alta en la columna  Velocidad de línea . 

Instrucciones para instalar y usar el complemento VPN Gate Client

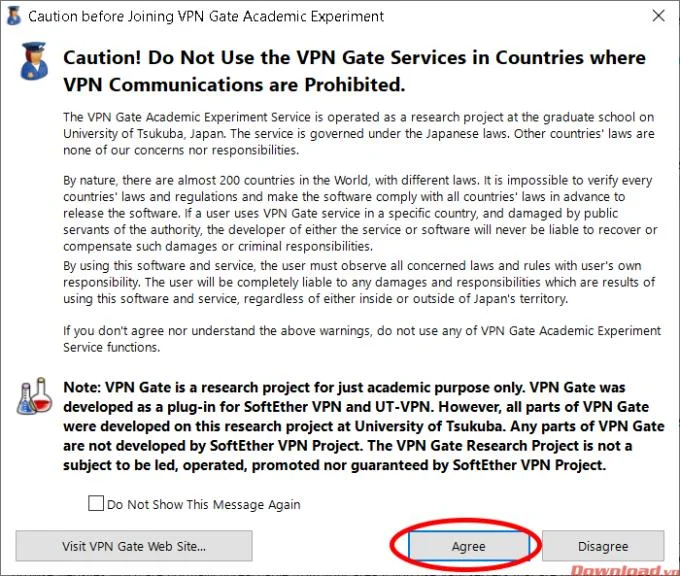
El software emitirá una advertencia sobre el uso de VPN, haga clic en Aceptar para aceptar. 

Instrucciones para instalar y usar el complemento VPN Gate Client

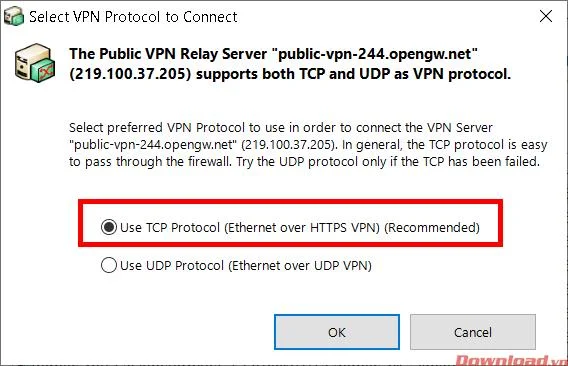
Como paso final, verifique la primera línea como se muestra a continuación y haga clic en Aceptar para iniciar la conexión VPN. 
Instrucciones para instalar y usar el complemento VPN Gate Client

¡Les deseo una implementación exitosa!

Dejar un comentario

Habilite el modo FIPS en SLES 15 y verifique el estado de arranque.

Habilite el modo FIPS en SLES 15 y verifique el estado de arranque.

Siga el procedimiento SP7 de SUSE para habilitar el modo FIPS, reiniciar de forma segura, verificar la política activa y comprobar si sus requisitos de cumplimiento exigen módulos validados.

Configurar un volumen de datos cifrado con LUKS en SLES

Configurar un volumen de datos cifrado con LUKS en SLES

Compare YaST y cryptsetup para un nuevo volumen de datos SLES cifrado, elija LUKS1 o LUKS2 y verifique el comportamiento de desbloqueo y montaje de forma segura.

Cree un servidor de actualización local de SUSE con RMT en SLES 15.

Cree un servidor de actualización local de SUSE con RMT en SLES 15.

Configure RMT en SLES 15, replique los repositorios autorizados y verifique el registro HTTPS y el acceso a los paquetes desde un cliente de prueba.

Unir SLES 15 a Active Directory con SSSD en YaST

Unir SLES 15 a Active Directory con SSSD en YaST

Conecte SLES 15 a Active Directory mediante la gestión de inicio de sesión basada en SSSD de YaST y, a continuación, verifique la búsqueda en el directorio, el inicio de sesión en el dominio y los tickets de Kerberos.

Habilitar la aplicación de parches en vivo de SLES y verificar una corrección del kernel

Habilitar la aplicación de parches en vivo de SLES y verificar una corrección del kernel

Configure la ruta de Live Patching correcta para SLES 16.0 o 15 SP7, aplique las correcciones del kernel que cumplan los requisitos y confirme qué está activo sin confundirlo con una actualización del kernel que requiera reiniciar el sistema.

Mantenga los servicios disponibles durante una actualización de SLES 15 SP5 a SP6.

Mantenga los servicios disponibles durante una actualización de SLES 15 SP5 a SP6.

SLES 15 SP5 puede migrar en línea a SP6, pero cada nodo debe reiniciarse. Utilice una actualización progresiva probada o una transición azul-verde para mantener las cargas de trabajo accesibles.

Crea un perfil personalizado de AppArmor en SUSE Linux.

Crea un perfil personalizado de AppArmor en SUSE Linux.

Cree, refine y verifique un perfil de AppArmor con privilegios mínimos en SLES 15 SP7, con una nota clara sobre la configuración predeterminada de SELinux en SLES 16.

Aplique el SLES 15 STIG de forma segura con OpenSCAP.

Aplique el SLES 15 STIG de forma segura con OpenSCAP.

Utilice el perfil STIG compatible con SUSE para analizar SLES 15, probar la remediación, revisar los hallazgos restantes y conservar la evidencia de la evaluación.

Restaurar el acceso a Cockpit en SUSE Linux Enterprise Server

Restaurar el acceso a Cockpit en SUSE Linux Enterprise Server

Para rastrear una conexión fallida a Cockpit, utilice DNS, el puerto 9090, el socket systemd, firewalld, TLS y la configuración de inicio de sesión, siguiendo las directrices actuales de SUSE.

Configure la conmutación por error Ethernet confiable con la agregación de enlaces de SLES 15.

Configure la conmutación por error Ethernet confiable con la agregación de enlaces de SLES 15.

Cree una conexión Ethernet redundante en SLES 15 con YaST y Wicked, configure la agregación de enlaces activo-pasivo y verifique ambos puertos y la conmutación por error.