Cómo | Página 3

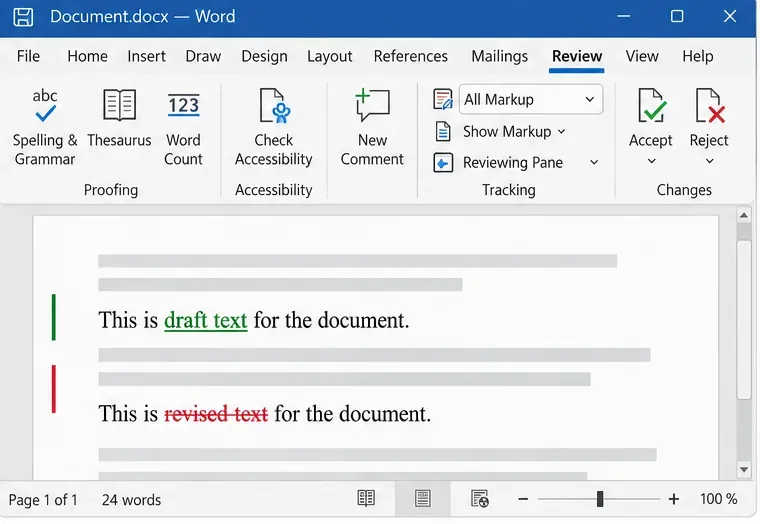
Mantén la opción de Control de cambios activada al volver a abrir un documento.
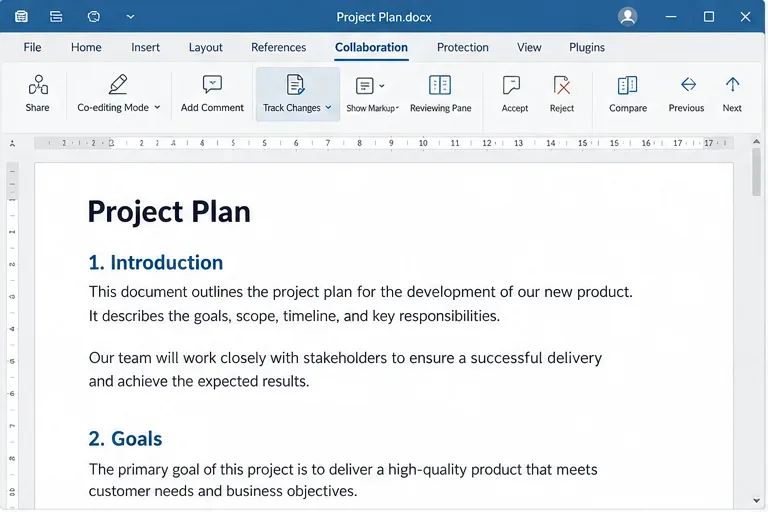
Mantén la opción de Control de cambios activada al volver a abrir un documento.

Habilite el control de cambios persistente para todos los usuarios en un documento de ONLYOFFICE, verifique que se registren las ediciones y comprenda las limitaciones de esta configuración.
Rastrea el origen para solucionar el error 502 de Nginx de ONLYOFFICE.

Rastrea el origen para solucionar el error 502 de Nginx de ONLYOFFICE.

Determine si Nginx, la red de Docker o un servicio interno de ONLYOFFICE está devolviendo un error 502 y, a continuación, verifique la configuración corregida del servidor ascendente y la comprobación de estado.

Rastrea la llamada de retorno de guardado cuando ONLYOFFICE no guarda en Nextcloud.

Rastrea la llamada de retorno de guardado cuando ONLYOFFICE no guarda en Nextcloud.

Diagnostique los fallos al guardar archivos en ONLYOFFICE revisando la ruta de devolución de llamada de Nextcloud, las redirecciones del proxy y los registros de almacenamiento, y luego verifique que el archivo editado persista.

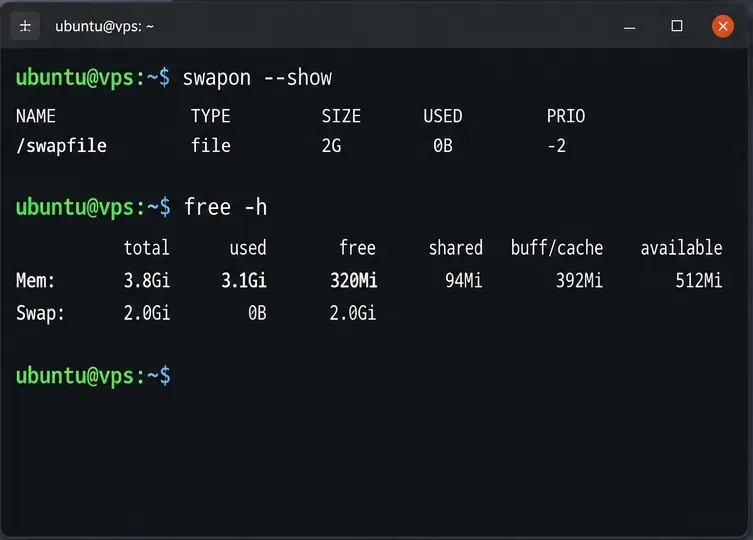
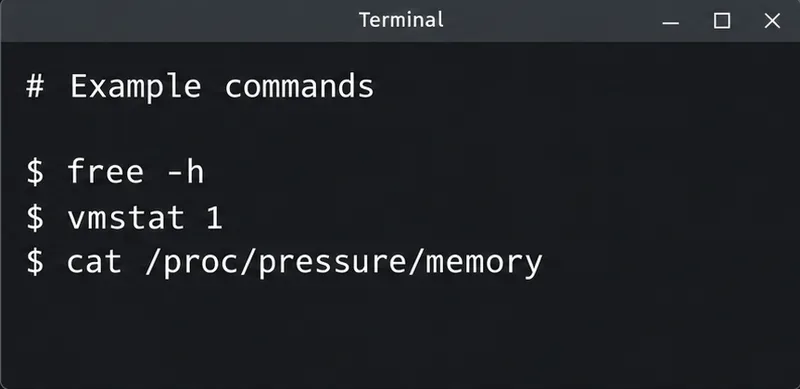
Evite que el servidor de documentos ONLYOFFICE se quede sin memoria VPS.

Evite que el servidor de documentos ONLYOFFICE se quede sin memoria VPS.

Encuentre la causa de los fallos de memoria de ONLYOFFICE, compruebe los límites de Docker, ajuste correctamente el tamaño de la RAM del VPS, agregue memoria de intercambio de forma segura y verifique que los documentos se abran y guarden.

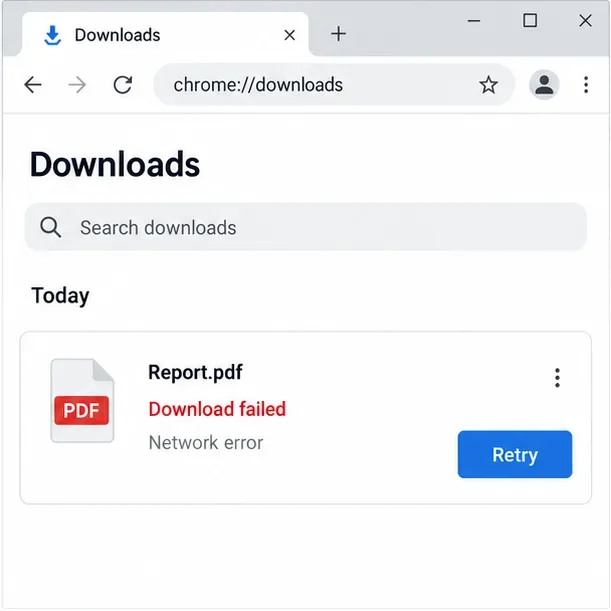
Rastrea el origen de una exportación fallida de PDF de ONLYOFFICE.

Rastrea el origen de una exportación fallida de PDF de ONLYOFFICE.

Separe los problemas de descarga del navegador de los errores de conversión del servidor y utilice el registro o la comprobación de acceso adecuados para que la exportación a PDF funcione correctamente.

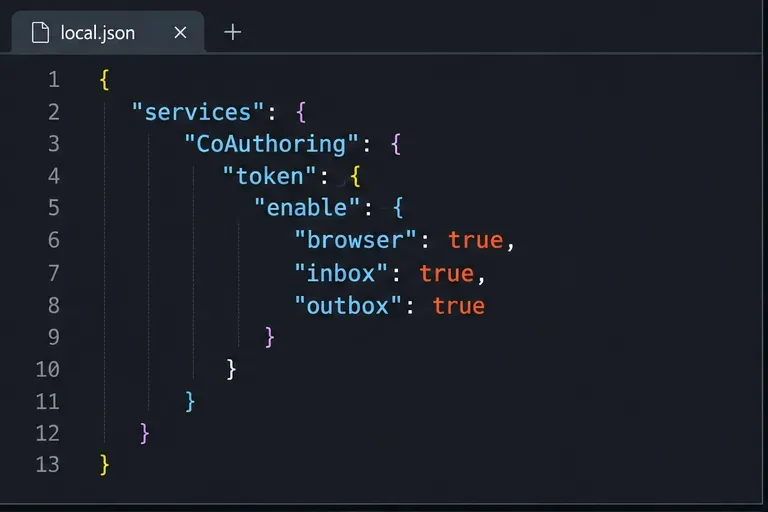
Solucionar el error "El token no es válido" de ONLYOFFICE en Nextcloud

Coincidencia con el secreto JWT utilizado por ONLYOFFICE Docs y Nextcloud, aplicación segura para instalaciones de Docker o Linux, y verificación de la conexión sin debilitar la autenticación.

Implementar ONLYOFFICE Workspace Community en Ubuntu 24.04

Instala ONLYOFFICE Workspace Community en Ubuntu 24.04 con el script oficial de Docker, comprueba los requisitos del servidor, omite Mail si es necesario y verifica el portal de forma segura.

Configurar las claves JWT de ONLYOFFICE en el servidor y el conector.

Configurar las claves JWT de ONLYOFFICE en el servidor y el conector.

Configure secretos JWT coincidentes para ONLYOFFICE Docs y su conector, con pasos seguros para paquetes Linux, implementaciones Docker y verificación.

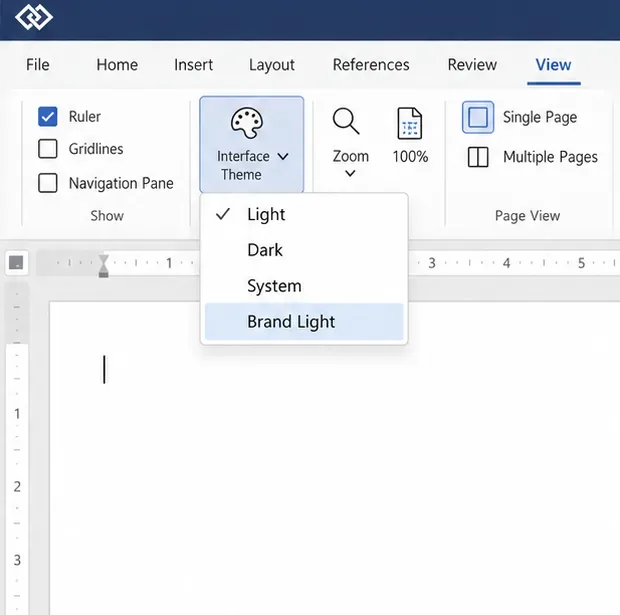
Personaliza ONLYOFFICE Docs con tu logotipo y colores de tema.

Personaliza ONLYOFFICE Docs con tu logotipo y colores de tema.

Personaliza el editor de ONLYOFFICE Docs integrado con el logotipo de tu empresa y los colores de la interfaz mediante un archivo de tema personalizado y la configuración del editor. Consulta los límites de edición y las comprobaciones de implementación.

Mantén visibles las revisiones del escritor al exportar a DOCX.

Mantén visibles las revisiones del escritor al exportar a DOCX.

Realiza un seguimiento de las ediciones en Writer, conserva una fuente ODT editable y revisa el archivo DOCX exportado en Word antes de compartirlo.

Habilite el modo FIPS en SLES 15 y verifique el estado de arranque.

Siga el procedimiento SP7 de SUSE para habilitar el modo FIPS, reiniciar de forma segura, verificar la política activa y comprobar si sus requisitos de cumplimiento exigen módulos validados.

Configurar un volumen de datos cifrado con LUKS en SLES

Configurar un volumen de datos cifrado con LUKS en SLES

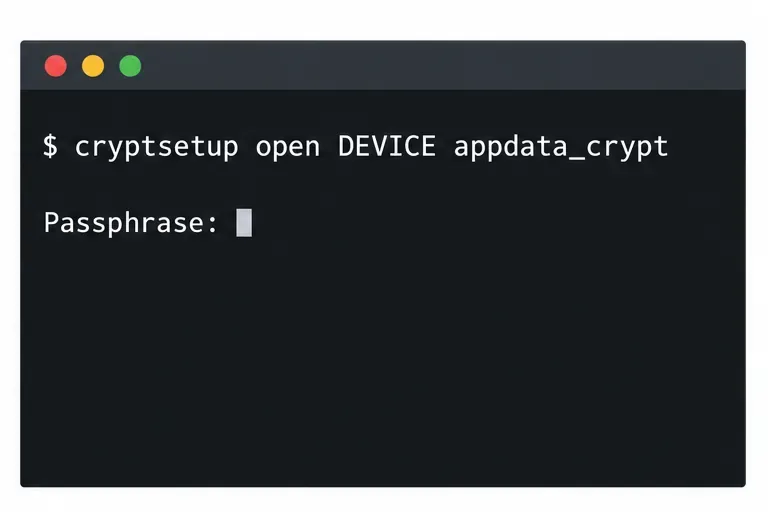
Compare YaST y cryptsetup para un nuevo volumen de datos SLES cifrado, elija LUKS1 o LUKS2 y verifique el comportamiento de desbloqueo y montaje de forma segura.

Cree un servidor de actualización local de SUSE con RMT en SLES 15.

Cree un servidor de actualización local de SUSE con RMT en SLES 15.

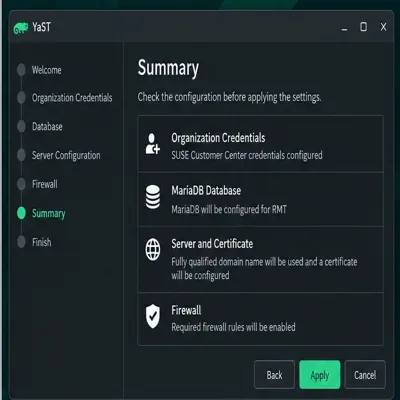
Configure RMT en SLES 15, replique los repositorios autorizados y verifique el registro HTTPS y el acceso a los paquetes desde un cliente de prueba.

Unir SLES 15 a Active Directory con SSSD en YaST

Unir SLES 15 a Active Directory con SSSD en YaST

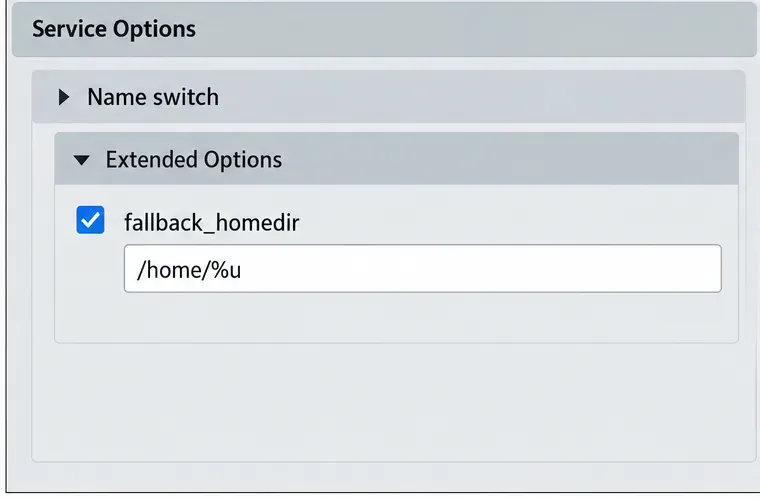
Conecte SLES 15 a Active Directory mediante la gestión de inicio de sesión basada en SSSD de YaST y, a continuación, verifique la búsqueda en el directorio, el inicio de sesión en el dominio y los tickets de Kerberos.

Habilitar la aplicación de parches en vivo de SLES y verificar una corrección del kernel

Habilitar la aplicación de parches en vivo de SLES y verificar una corrección del kernel

Configure la ruta de Live Patching correcta para SLES 16.0 o 15 SP7, aplique las correcciones del kernel que cumplan los requisitos y confirme qué está activo sin confundirlo con una actualización del kernel que requiera reiniciar el sistema.

Mantenga los servicios disponibles durante una actualización de SLES 15 SP5 a SP6.

Mantenga los servicios disponibles durante una actualización de SLES 15 SP5 a SP6.

SLES 15 SP5 puede migrar en línea a SP6, pero cada nodo debe reiniciarse. Utilice una actualización progresiva probada o una transición azul-verde para mantener las cargas de trabajo accesibles.

Crea un perfil personalizado de AppArmor en SUSE Linux.

Crea un perfil personalizado de AppArmor en SUSE Linux.

Cree, refine y verifique un perfil de AppArmor con privilegios mínimos en SLES 15 SP7, con una nota clara sobre la configuración predeterminada de SELinux en SLES 16.

Aplique el SLES 15 STIG de forma segura con OpenSCAP.

Aplique el SLES 15 STIG de forma segura con OpenSCAP.

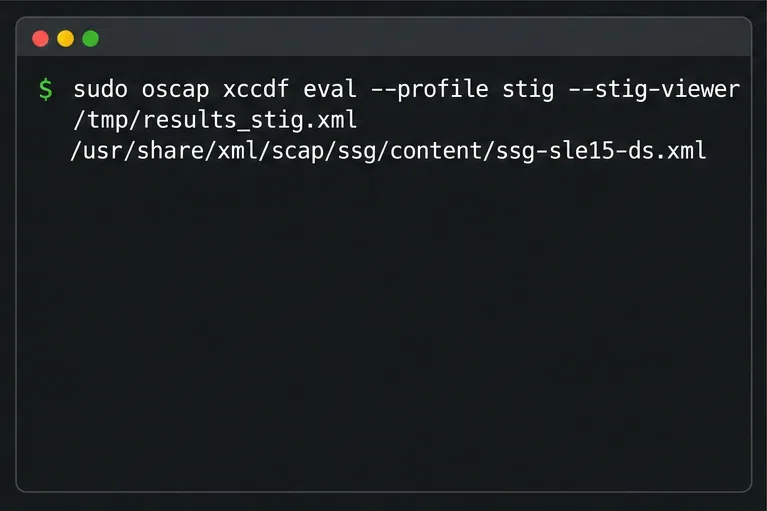
Utilice el perfil STIG compatible con SUSE para analizar SLES 15, probar la remediación, revisar los hallazgos restantes y conservar la evidencia de la evaluación.

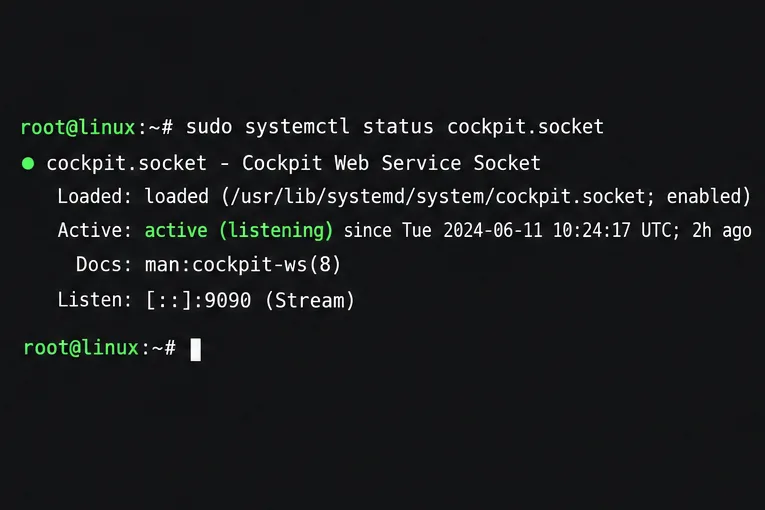
Restaurar el acceso a Cockpit en SUSE Linux Enterprise Server

Restaurar el acceso a Cockpit en SUSE Linux Enterprise Server

Para rastrear una conexión fallida a Cockpit, utilice DNS, el puerto 9090, el socket systemd, firewalld, TLS y la configuración de inicio de sesión, siguiendo las directrices actuales de SUSE.

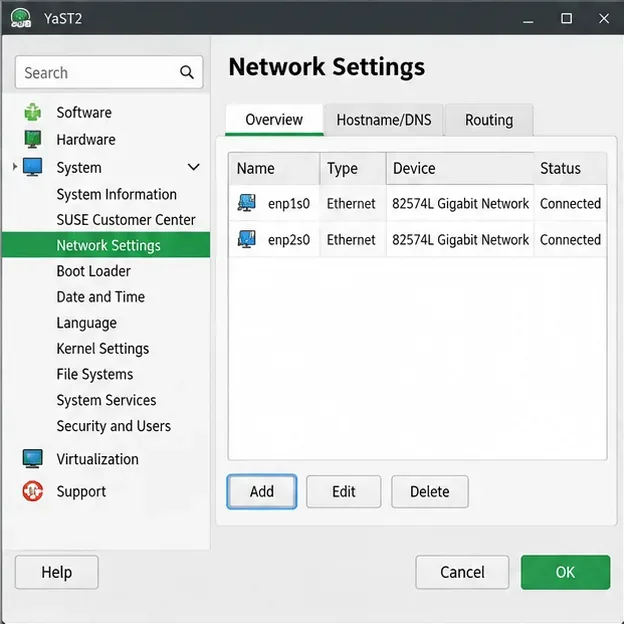
Configure la conmutación por error Ethernet confiable con la agregación de enlaces de SLES 15.

Configure la conmutación por error Ethernet confiable con la agregación de enlaces de SLES 15.

Cree una conexión Ethernet redundante en SLES 15 con YaST y Wicked, configure la agregación de enlaces activo-pasivo y verifique ambos puertos y la conmutación por error.

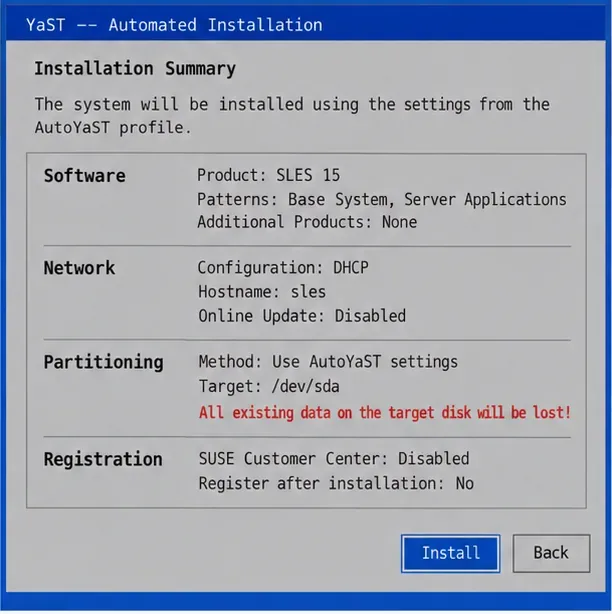
Cree un perfil reutilizable de AutoYaST para instalaciones de SLES 15.

Cree un perfil reutilizable de AutoYaST para instalaciones de SLES 15.

Convierta un sistema SLES 15 existente en un perfil AutoYaST revisado, valídelo y utilícelo para implementar un servidor de prueba con menos pasos manuales.

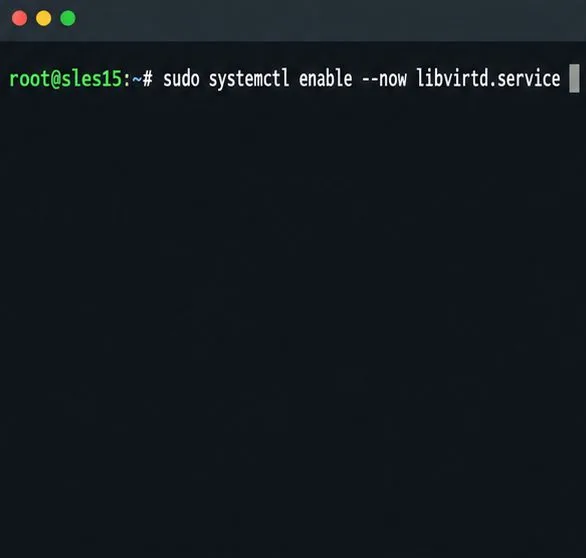
Configuración de KVM en SLES 15: Hacer que las máquinas virtuales seleccionadas se inicien al arrancar.

Configuración de KVM en SLES 15: Hacer que las máquinas virtuales seleccionadas se inicien al arrancar.

Instale las herramientas SLES 15 KVM y libvirt, habilite el servicio de host correcto y configure las máquinas virtuales seleccionadas para que se inicien después de un reinicio.

Diagnosticar un servidor SUSE que se bloquea en la pantalla de apagado de systemd.

Diagnosticar un servidor SUSE que se bloquea en la pantalla de apagado de systemd.

Utilice las tareas de systemd y el registro de arranque anterior para localizar un servicio lento, un punto de montaje o una dependencia de almacenamiento, y luego corríjalo sin enmascarar la causa.

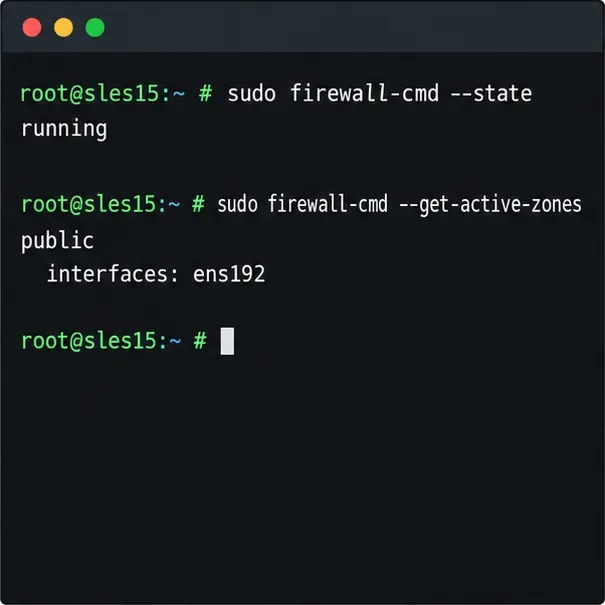
Abra únicamente el tráfico web que su servidor SLES 15 necesita.

Abra únicamente el tráfico web que su servidor SLES 15 necesita.

Utilice firewall-cmd para inspeccionar la zona activa, permitir HTTP de forma segura, preservar el acceso SSH y verificar que la regla se mantenga tras una recarga en SLES 15.

Diagnosticar fallos de inicio de sesión de SLES PAM sin quedarse bloqueado

Diagnosticar fallos de inicio de sesión de SLES PAM sin quedarse bloqueado

Localice el fallo de PAM en su servicio, política de cuenta o proveedor de identidad, y luego repare la configuración SLES correcta manteniendo una sesión de administrador operativa.

Automatice las copias de seguridad consistentes de Nextcloud con Restic y Cron.

Automatice las copias de seguridad consistentes de Nextcloud con Restic y Cron.

Realice copias de seguridad de los archivos de Nextcloud y MariaDB conjuntamente, programe instantáneas Restic cifradas con cron y verifique la recuperación sin poner en riesgo el servidor en producción.

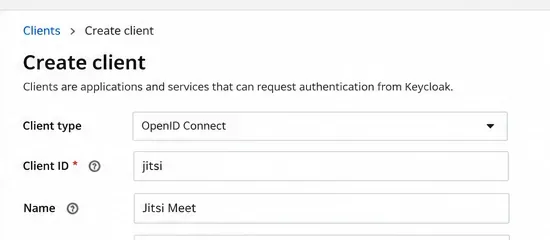
Permitir que los usuarios autorizados creen salas de Jitsi con inicio de sesión de Keycloak.

Permitir que los usuarios autorizados creen salas de Jitsi con inicio de sesión de Keycloak.

Permitir únicamente que las cuentas autorizadas inicien salas de Jitsi Meet mediante Keycloak y autenticación por token, manteniendo la opción de unirse como invitado cuando sea necesario.

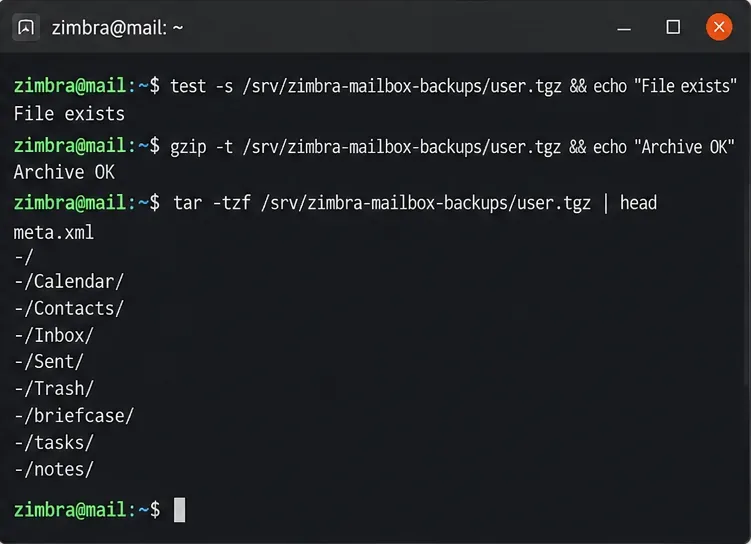
Copia de seguridad y restauración de un buzón de correo de Zimbra CE mediante exportaciones TGZ

Copia de seguridad y restauración de un buzón de correo de Zimbra CE mediante exportaciones TGZ

Exporta un buzón individual de Zimbra Community Edition, valida su copia de seguridad TGZ y restaura los elementos que falten sin sobrescribir el correo existente.

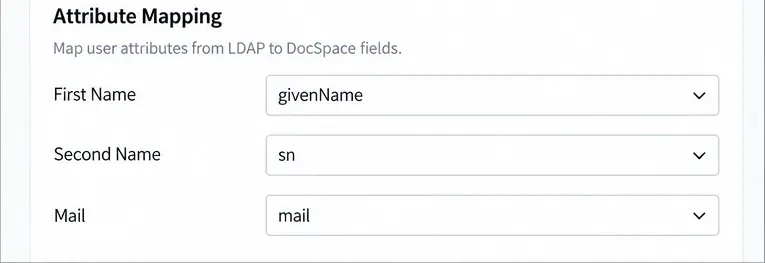
Sincroniza los usuarios de Active Directory con ONLYOFFICE DocSpace a través de LDAP.

Sincroniza los usuarios de Active Directory con ONLYOFFICE DocSpace a través de LDAP.

Conecte ONLYOFFICE DocSpace a Active Directory u OpenLDAP, importe usuarios y grupos de forma segura, asigne campos de cuenta y programe una sincronización fiable.

Debian 12 en un VPS con poca RAM: Cómo reducir los fallos por falta de memoria de MySQL

Debian 12 en un VPS con poca RAM: Cómo reducir los fallos por falta de memoria de MySQL

Diagnosticar errores de memoria insuficiente (OOM kills) en MySQL en Debian 12, comprobar los límites de memoria del VPS, configurar el espacio de intercambio y ajustar la memoria y la concurrencia de la base de datos sin prometer una solución universal.